二段階認証の方式選び|SMS・IVR・アプリの使い分けと運用設計
二段階認証の導入を決めた後に迷う「どの方式を選ぶか」を整理しました。SMS・IVR・アプリ・生体認証・トークンの特徴と使い分けの判断軸、導入後の復旧フロー設計まで、情シス・CS担当者が実務で判断できる視点でまとめています。

鈴木 伸吾(監修)
コミュニケーション・プラットフォームサービス部 部長
2026/06/22
二段階認証の導入を決めた後に、最初に壁になるのが「どの方式を選ぶか」です。SMS・IVR・認証アプリ・生体認証・専用トークン——選択肢は複数あり、それぞれ向いている使い方が異なります。
結論から言えば、「顧客向けか社内向けか」、「使うユーザーのITリテラシー」の2点を整理するだけで、候補は2〜3方式に絞れます。
この記事では、方式の選び方・使い分けの判断基準・導入後の運用設計を、情シス・CS担当者の実務目線で整理します。
この記事でわかること
- 自社に合う認証方式(顧客向け/社内向け)の選び方
- SMS・IVR・アプリなど6方式の特徴と注意点
- 導入後の復旧フローと段階的展開の設計ポイント
「二段階認証」と「二要素認証」——1点だけ違いがある
よく混同されますが、違いは1点だけです。二段階認証は「2ステップで認証する」形式の総称で、同じ種類の要素を2回使う構成も含みます。二要素認証は、異なる種類の要素(知識・所持・生体)を組み合わせることが条件です。
| 二段階認証 | 二要素認証 | |
|---|---|---|
| 定義 | 2ステップで認証する方式の総称 | 異なる種類の要素を2つ組み合わせる方式 |
| 要素の組み合わせ | 同じ種類でも可 | 異なる種類が必須 |
| 例 | パスワード+秘密の質問(どちらも知識情報) | パスワード+SMSコード(知識+所持) |
| セキュリティ強度 | 方式による差が大きい | 相対的に高い |
実務での推奨は二要素認証です。「パスワード+秘密の質問」は二段階認証ですが、どちらも知識情報なのでフィッシング攻撃に対して脆弱です。Microsoftの調査では、多要素認証を有効にするだけで不正ログインの99.9%を防げるとされています。そのため二段階認証を導入するときには、二要素以上を組み合わせた多要素認証になるように設計するようにしましょう。
認証に使う「3種類の要素」——この分類が選び方の基本になる
どの方式を選ぶかの前に、認証要素の分類を把握しておくと判断が容易になります。「知識+所持」「知識+生体」のように、異なる種類を組み合わせることがセキュリティ強化の核心です。「知識+知識」でも二段階認証にはなりますが、前述の通り異なる要素を組み合わせて二要素認証にすることが推奨されます。
| 分類 | 定義 | 代表例 |
|---|---|---|
| 知識情報 | 本人だけが記憶している情報 | パスワード、秘密の質問 |
| 所持情報 | 物理的なデバイスを保有している証明 | スマートフォン(SMS・アプリ)、専用トークン |
| 生体情報 | 身体的特徴に基づくデータ | 指紋、顔、声紋 |
6つの方式を絞る前に確認すること——この3点で候補が決まる
6つの方式を一度に比較しようとすると選べなくなります。まず以下の3点を整理してください。候補は自然と2〜3方式に絞れます。
| 確認項目 | 判断内容 |
|---|---|
| ① 顧客向けか、社内向けか | 顧客向け:準備不要・操作が簡単な方式が必須(SMS・IVR・生体)。 社内向け:運用コストと管理の容易さも考慮できる(アプリ・トークン) |
| ② 使うユーザーのITリテラシー | 高い(エンジニア・管理職):アプリ認証が有力。 低い(高齢層・現場スタッフ):操作ゼロのIVR認証か、SMS認証 |
| ③ SMS不達が許容できない業種か | 金融・ネットバンキング・医療など:IVRをメインまたはフォールバックとして必ず設計する。 |
6方式の比較——特徴・向いている場面・注意点
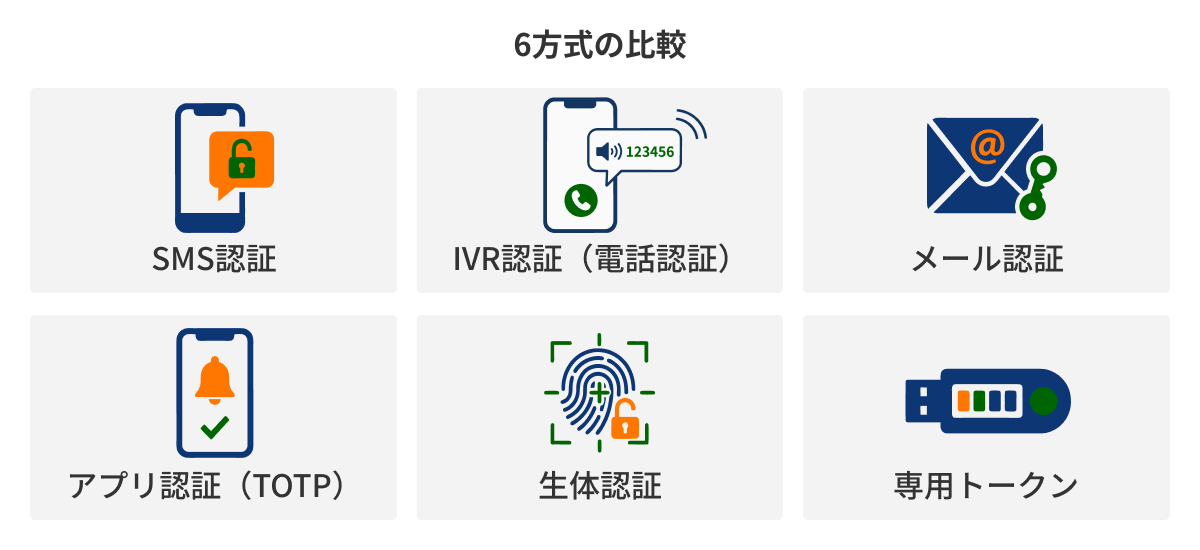
選び方の軸が決まったら、具体的な方式の特徴を確認します。それぞれの「注意点」は実装前に必ず把握しておくべき内容です。セキュリティ強度ももちろん大事ですが、認証の段階が増えることで、ユーザーストレスが大きくなると離脱が起こる可能性があります。セキュリティ強度とユーザビリティのバランスが設計するうえで重要です。
| 方式 | セキュリティ | 使いやすさ | 向いている場面 | 注意点・向いていない場面 |
|---|---|---|---|---|
| SMS認証 | 中〜高 | ◎ 準備不要 | 顧客向けの一次導入に最適。高齢層・スマートフォンに不慣れな顧客層にも届く | SIMスワップ攻撃のリスクあり。キャリアフィルタで不達になるケースがある。重要用途ではIVRをフォールバックに設定する |
| IVR認証(電話認証) | 高 | ◎ 操作ゼロ | SMS不達が許容できない金融・ネットバンキング。SMSのフォールバックとして組み合わせ推奨 | 通話料が発生する。電話に出られない環境では使えない |
| メール認証 | 低〜中 | ◎ コスト最小 | 他手段が使えない場合のバックアップとして位置づける | ログイン用と同パスワードのメールを使うと共倒れリスクあり。単独のメイン手段としての運用は避ける |
| アプリ認証(TOTP) | 高 | ○ 慣れが必要 | 社内システム・ITリテラシーが高いユーザー向け。SMS送信コストがかからない | アプリのインストールが必須なため顧客向けは離脱リスクあり。機種変更時の設定引き継ぎが必要 |
| 生体認証 | 高 | ◎ 最もシンプル | 端末が対応していれば、UX重視の消費者向けサービスや社内システムに最適 | 対応端末を持っていないユーザーには別手段が必要。端末依存のため企業での一斉展開は事前確認が必要 |
| 専用トークン | 最高 | △ 機器管理が必要 | スマートフォン持込不可の工場・機密施設。重要業務担当者への限定配布が現実的 | デバイスの調達・管理コストが発生。紛失時の再発行対応も必要なため全社展開には向かない |
各方式の詳細と注意点
SMS認証
携帯電話番号宛に認証コードを送り、入力してもらう方式です。専用アプリ不要で準備ゼロで使えることが最大の強みで、顧客向けの最初の二要素認証として広く使われています。SIMスワップ攻撃のリスクがある点と、キャリアのフィルタで不達になるケースがある点は事前に把握しておきましょう。重要用途ではIVRをフォールバックとして設定しておくのがベストプラクティスです。
関連記事:SMS認証の仕組みと選び方——導入前に確認すべきことまで
IVR認証(電話認証)
自動音声電話で認証コードを読み上げる方式です。SMSの不達・遅延の影響を受けず、発信元の電話番号を直接確認できるためなりすましを防ぎやすく、ネットバンキング等の高セキュリティ用途に向いています。操作は「電話に出るだけ」なので、ITリテラシーを問わず使えます。
メール認証
登録済みのメールアドレスへ認証コードを送る方式です。コストが低くシステム実装も容易なため、他の認証手段が使えない場合のバックアップとして位置づけるのが適切です。ログイン用と同じパスワードをメールにも設定している場合、まとめて侵害されるリスクがあるため、単独のメイン手段としての運用は避けてください。
関連記事:メール認証の仕組みと限界——他の認証との組み合わせ方まで
アプリ認証(TOTP)
Google AuthenticatorやMicrosoft Authenticatorなどの専用アプリが30秒ごとに生成するコードを使う方式です。オフラインでも動作し、SMS送信コストがかかりません。アプリのインストールが必須なため、顧客向けには離脱リスクが伴います。スマートフォンの機種変更時に設定の引き継ぎが必要になるため、社員向けには移行手順書の整備を事前に行っておくことを推奨します。
生体認証
指紋・顔・声紋など身体的特徴を使う方式です。パスワードを覚える必要がなく、紛失リスクもゼロです。スマートフォン・PCが対応端末であれば、追加コストなしで利用できます。対応端末を持っていない顧客・社員がいる場合は別手段との併用が必要になります。
専用機器(ハードウェアトークン)
物理デバイスが生成するコードを使う方式です。フィッシング詐欺や遠隔からの攻撃を物理的に遮断できます。スマートフォン持込不可の現場(工場・機密施設など)での利用に適しています。デバイスの調達・管理コストと、紛失時の再発行対応が発生するため、全社展開より重要業務担当者への限定配布が現実的です。
導入後の運用で設計しておくべき3点
認証方式が決まったら、次は運用設計です。ここを事前に固めておかないと、導入直後に問い合わせが集中します。
① デバイス紛失・機種変更時の復旧フローを先に作る
二要素認証の最大のリスクは「正規ユーザーがログインできなくなること」です。スマートフォンを紛失した、電話番号が変わった——こうした場面での復旧手順を導入前に整備しておくことが重要です。後から作ろうとすると、問い合わせが先に来ます。
- SMS認証:SIMカード再発行または番号引き継ぎで対応可能
- アプリ認証:初期設定時にバックアップコードを配布し、ユーザー自身で保管させる
- 生体認証・トークン:管理者権限で強制リセットできる体制を整備
特に電話番号の変更を伴う機種変更は、一部のユーザーが自力での移行に失敗しやすく、問い合わせが集中するポイントです。ユーザー自身がリセットできる仕組みを、FAQ等でわかりやすく安全に整えておくことが、CS部門の負荷を抑える最も効果的な対策です。
② 全社一斉導入ではなく、段階的に展開する
全社一斉導入は問い合わせ爆発のリスクがあります。「重要業務を担う部署から始める→管理職→全社展開」という段階的なアプローチが、現場の混乱を最小化します。
- 導入前:設定手順書とFAQを整備して自己解決率を上げる
- 導入直後の1〜2週間:サポート体制を厚くして問い合わせに備える
- 安定稼働後:「このデバイスを信頼する」設定でログイン頻度を下げてUXを改善
③ バックアップ手段を必ず用意する
メイン認証が使えなくなった場合の「逃げ道」を設計しておくことが重要です。SMSとIVR認証の併用、またはバックアップコードの事前発行が基本的な対策になります。バックアップコードを紛失すると、正規ユーザーがログイン不可になるケースがあります。ユーザー自身でリセットできる仕組みを安全に整えることが、最も重要な設計項目のひとつです。

鈴木 伸吾 (監修)
「導入直後の1週間に問い合わせが集中する」のは、手順書とFAQの整備が甘い場合がほとんどです。設定画面のスクリーンショット付き手順書と、機種変更・紛失時の対応フローを必ずセットで用意してください。CS部門への事前レクチャーも忘れずに。
SMS・IVR認証を実装するなら——NTT CPaaS
顧客向けサービスへのSMS認証やIVR認証を、既存のシステムにAPIで追加したい場合は、NTT CPaaSの二要素認証サービスが選択肢になります。
- 認証API機能が無料(認証コードの生成・照合など)
- SMS・音声(IVR)による認証コード送信をAPIで実装できる
- NTTグループの通信インフラを使用するため、安定した到達率と音声品質
- 0120・0570などの国内番号に対応
- 既存のCRM・会員DBとのAPI連携に対応

▶ NTTグループの二要素認証(2FA)API|OTP生成・照合機能を無料提供
SMS・音声・メールによる二要素認証(2FA)をAPIで簡単に導入。ワンタイムパスワード(OTP)の生成・照合機能を無料で提供し、配信から本人確認までを一括実装。不正ログイン対策と開発工数の大幅削減を実現します。
まとめ
二段階認証・二要素認証の導入で判断が必要なのは2点です。
| 判断項目 | 実務上の推奨 |
|---|---|
| どの方式を使うか | 顧客向けならSMS+IVRのフォールバック設計。社内向けならアプリ認証か生体認証が実務的 |
| 運用設計をどうするか | デバイス紛失・機種変更時の復旧フロー、段階的導入、バックアップ手段の3点を導入前に整備する |
どちらも「セキュリティを強化する」というより「パスワード漏洩という現実リスクに対処する」という視点で設計すると、社内での説明や現場の理解を得やすくなります。
NTT CPaaSを、
60日間無料でお試しください
・SMS・Voice・メールを本番同様に無料で検証
・全API機能に即日アクセス有料プランと同一環境
・国内開発者向けに最適化された日本語ガイド
コミュニケーション・プラットフォームサービス部 部長
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
2026.06.22
鈴木 伸吾 (監修)
顧客向けはSMS認証を軸に、SMS不達・遅延を考慮してIVRをフォールバックとして設計するのが現在のベストプラクティスです。社内向けはアプリ認証(TOTP)が管理コストとセキュリティのバランスが良い選択肢ですが、機種変更時の移行手順を事前に整備していないと問い合わせが集中します。