二要素認証(2FA)の仕組みと導入判断ガイド——二段階認証との違いまで
二要素認証(2FA)の仕組み・二段階認証との違い・認証方式の選び方・導入手順を実務目線で整理。「どの方式を選ぶか」「パスキーとどう共存させるか」など、担当者が社内で判断・説明しやすい構成にまとめています。

鈴木 伸吾(監修)
コミュニケーション・プラットフォームサービス部 部長
2026/05/26
「ID・パスワードだけの認証ではセキュリティ上不十分である」という認識は多くの担当者が持ちながらも、どの認証方式を選び、どう組み合わせるかで判断が止まるケースは少なくありません。二要素認証(2FA)はその問いへの現時点での標準解です。Microsoftの調査では多要素認証の導入だけでアカウント乗っ取りの99.9%を防止できるとされており、コスト対効果でも突出した施策です。この記事では仕組みの整理から、方式の比較・導入判断・パスキーとの関係まで実務で使える形でまとめています。
この記事でわかること
- 二要素認証・二段階認証・多要素認証の違いと、どれを導入すべきか
- SMS・音声・メール・生体など認証方式をどう選び、組み合わせるか
- 導入ステップと、パスキー(FIDO2)への移行をどう考えるか
二要素認証とは——「異なる種類の要素を2つ」が核心
二要素認証(2FA)は、知識・所有・生体という3種類の認証要素のうち、「異なる種類を2つ組み合わせる」本人確認の方式です。ATMがキャッシュカード(所有)と暗証番号(知識)の2つを要求するのと同じ構造です。
万が一パスワードが漏洩しても、追加の要素(スマートフォンや指紋)がなければログインできません。二要素認証は「パスワードはいつか漏れる」という前提に立った上で、漏洩後の不正アクセスを構造的に阻む仕組みです。
| 認証要素 | 定義 | 具体例 | 主なリスク |
|---|---|---|---|
| 知識要素 (知っていること) | 本人だけが知っている情報 | パスワード・秘密の質問・PINコード | フィッシング・推測・使い回し攻撃 |
| 所有要素 (持っているもの) | 本人が物理的に所持するデバイス | スマートフォン・ICカード・ハードウェアトークン | 紛失・盗難・SIMスワッピング |
| 生体要素 (本人の特徴) | 本人固有の身体的特徴 | 指紋・顔・虹彩・声紋 | 流出時に変更不可・センサー精度の変動 |
3要素のうち「同じ種類」を重ねても二要素認証にはなりません。「パスワード+秘密の質問」は両方とも知識要素なので、一方が漏洩すると同じ攻撃ルートで両方突破されるリスクがあります。
二要素認証・二段階認証・多要素認証——3つの違いを整理する
実務で混在しやすい二要素認証・二段階認証・多要素認証の3つは、「何に着目しているか」で区別できます。
| 用語 | 着目点 | 定義 | 安全性の注意点 |
|---|---|---|---|
| 二要素認証(2FA) | 要素の種類 | 異なる種類の認証要素をちょうど2つ組み合わせる | 組み合わせる要素の「種類」が違うことが必須条件 |
| 二段階認証(2SV) | 認証の回数 | 認証を2回行う(同じ種類でも可) | 「パスワード+秘密の質問」のように同種を重ねても成立する。セキュリティ強度は要素次第 |
| 多要素認証(MFA) | 要素の種類と数 | 異なる種類の認証要素を2つ以上組み合わせる総称 | 二要素認証はMFAの一種。3要素以上はより高強度だがユーザー負担も増す |
二要素認証と多要素認証は認証に使用する知識・所有・生体の要素に着目しています。一方で、二段階認証は要素に関わらず、回数に着目し、2回認証を行うことを指します。
二要素認証(2FA)が「利便性と安全性のバランスが取れた現実解」として最も広く採用されて、金融・医療・クラウドSaaSなど、業界を問わず標準的な認証基盤として定着しています。

鈴木 伸吾 (監修)
認証方式を検討する際に重要なのは、「認証を二段階にすること」ではなく「異なる認証要素を組み合わせること」です。パスワードと秘密の質問のように同じ知識要素を重ねた場合、情報が一度に漏えいすると両方突破されるおそれがあります。
6つの認証方式——何を基準に選ぶか
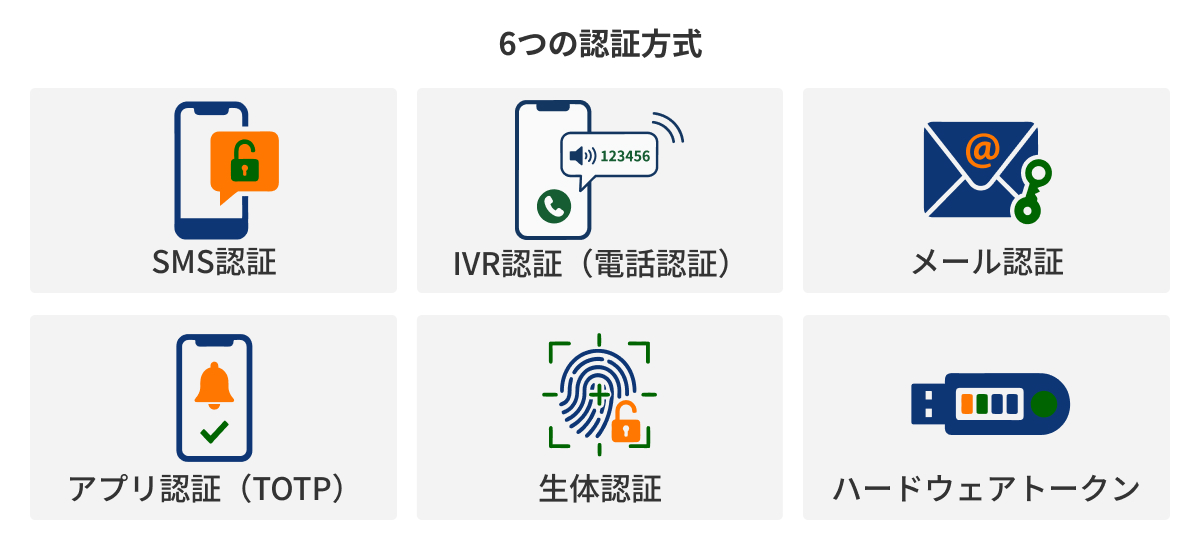
二要素認証に使える方式は6種類あります。「ユーザー層」「セキュリティ要件」「導入コスト」の3軸で選ぶのが実務上の判断基準です。
| 認証方式 | セキュリティ | 利便性 | 導入コスト | 向いている場面 |
|---|---|---|---|---|
| SMS認証 | 中〜高 | 高 | 低 | 幅広いWebサービス・一般ユーザー向けの標準手段 |
| IVR認証(電話認証) | 中〜高 | 中 | 低〜中 | 固定電話ユーザー・SMS受信困難な環境のフォールバック |
| メール認証 | 中 | 高 | 低 | 既存インフラ活用・海外ユーザー対応 |
| アプリ認証(TOTP) | 高 | 高 | 中 | 専用アプリを入れてもらえる環境・頻繁なログイン |
| 生体認証 | 最高 | 最高 | 中〜高 | モバイルアプリ・高リスク操作・対面サービス |
| ハードウェアトークン | 最高 | 低 | 高 | 高セキュリティ要件の業務システム |
実務上の定番は「SMS認証をメイン手段、音声認証(IVR)をフォールバック」として組み合わせる構成です。固定電話ユーザーや高齢層が多いサービスでは、SMSが届かない層への対応として音声認証を用意することが認証完了率の維持に直結します。
鈴木 伸吾 (監修)
SMS認証は携帯電話番号だけで利用でき、専用アプリの設定も不要なため導入しやすい認証手段です。一方で利用環境によっては到達率に影響が出る場合があります。こうした課題に備えるには、IVRを含む音声認証も用意しておくことが重要です。IVRはSMSでの確認が難しい場合でも電話で認証できるため、固定電話ユーザーへの対応や認証手段の補完として機能します。
二要素認証を導入する4つのメリット
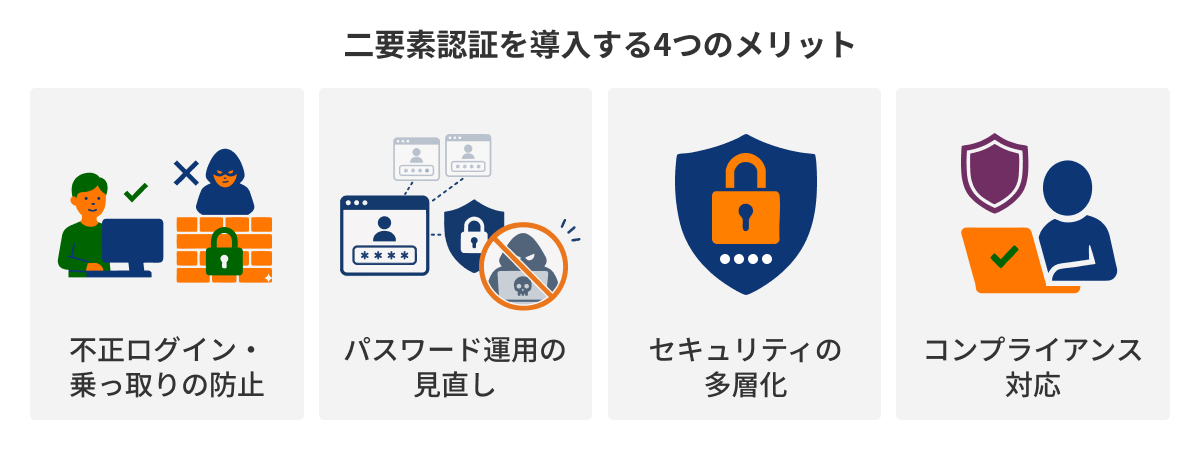
二要素認証を導入するメリットについて紹介します。
メリット① 不正ログイン・乗っ取りの防止
ID・パスワードが漏洩しても、追加要素がなければ認証を突破することはできません。Microsoftの調査では多要素認証の導入だけでアカウント乗っ取りの99.9%を防止できるとされており、セキュリティとコストを両立できるコストパフォーマンスが高い施策です。
メリット② パスワード運用の見直し
追加認証があることで、NISTガイドライン(SP 800-63)が推奨する「頻繁なパスワード変更強制をやめて二要素認証で補完する」設計に切り替えることができます。パスワード変更に比べて、管理者・ユーザー双方の負担が下がる施策と言えます。
メリット③ セキュリティの多層化
ログイン時の認証だけでなく、パスワードリセット・決済承認など高リスクな操作にのみ追加認証を要求する設計にすることもできます。この「リスクベース認証(ステップアップ認証)」をとることで、ユーザー負担の最小化を実現できます。
メリット④ コンプライアンス対応
PCI DSS v4.0・NIST SP 800-63・経産省「サイバーセキュリティ経営ガイドライン」への適合を示すことができます。BtoC向けのサービスはもちろん、BtoBのSaaS等のサービスでも、導入のセキュリティ要件として二要素認証が入っているケースも増えてきており、取引先・監査機関への信頼性アピールとリスク管理の証拠になります。
鈴木 伸吾 (監修)
二要素認証のメリットはセキュリティ強化だけではありません。パスワード忘れ・再設定に関するサポート問い合わせの抑制にもつながるため、CS・ヘルプデスクの運用負荷軽減にも有効な施策です。
3つのデメリットと対策——設計段階で解決できる
ここまで紹介してきたメリットがある一方で、二要素認証には検討するべきデメリットもあります。
デメリット① ログイン手順が増える
二要素認証を導入することで、ID・パスワードのみでの認証に比べると認証ステップが増えます。認証ステップが増えることで、面倒になったユーザーが作業を中断したり、なかなかログインできないことへの不満がたまる可能性があります。
対策として、リスクベース認証との組み合わせが考えられます。低リスクのログイン時には認証ステップをスキップし、高額決済やユーザー情報変更、通常時と異なるブラウザからのログインなどリスクが高いときには、認証ステップを増やすことで、利便性とセキュリティを両立することができます。
また生体認証やパスキーを採用することで、追加操作を限りなく減らすことができます。
デメリット② デバイス紛失時にロックアウトされる
SMS認証やアプリ認証のような所有要素、または端末に登録された生体要素を使用している場合には、デバイスを紛失したり故障した際には、正規ユーザーであってもログインができなくなります。
対策として、初期設定時にバックアップコードを発行し、もしデバイスがなくなったとしてもログインできるような環境を整えてもらうことが挙げられます。またSMS・アプリ・音声通話など複数チャネルを用意して選択式にすることで、いざという際に対応することが可能になります。
デメリット③ 導入・運用コストが増える
二要素認証を導入することで、機器購入やAPI連携のための開発費用など工数やコストが発生します。また、認証ステップが増えることで、「ログインできない」などの問い合わせ対応工数が発生する可能性が考えられます。
対策として、REST APIベースの認証サービスの検討が挙げられます。REST APIベースの認証サービスであれば、既存システムへの後付けが数日〜数週間で完了します。NTT CPaaSは、SMS・メール・音声による認証APIを提供しており、パスコードを作成・承認する認証APIは追加料金なしで利用可能です。
顧客からの問い合わせに対しては、ヘルプ窓口との連携はもちろん、FAQを充実させるなど、事前の対策が必須です。
鈴木 伸吾 (監修)
最も注意すべきは、セキュリティと引き換えにユーザーの利便性を損なわないかという点です。スマートフォンの機種変更や紛失時にユーザー自身で復旧できる仕組み(バックアップコードの発行など)が整っていないと、サポートへの問い合わせ急増を招きます。事前の導線設計が不可欠です。
導入の4ステップ——どこから始めるか
いざ二要素認証を導入する、となった際の導入ステップを紹介します。
ステップ① 要件整理
リスクレベルやユーザー属性(高齢者・海外ユーザーの有無)、既存システム構成、予算、ガイドライン準拠要否など、必要要件を整理することから始めましょう。
またセキュリティ要件とユーザー利便性を考慮したうえで、「どの操作に二要素認証を適用するか」の範囲設計が最重要です。管理者アカウントや高額決済、ユーザー情報変更などのリスクの高い作業から導入することをおすすめしています。
ステップ② サービス選定
これまで紹介してきたSMS・音声・メール・アプリ通知・生体・ハードウェアトークンから既存システムやセキュリティガイドラインに添った方式の選択をしましょう。
また方式が決まったら、それらの認証サービスを提供しているAPI提供事業者を比較し、導入サービスの選定を行いましょう。サービス選定のポイントは、要件にあったAPIを提供しているか、到達率、認証ロジックAPIの有無・マルチチャネル対応・サポート体制・コストの6軸です。既存サービスや体制、予算にあったサービスを導入するため、事前の比較が重要です。特に要件にあったAPIを提供しているかどうかは、開発工数に直結します。APIリファレンスやあ無料トライアルを活用して、開発担当と一緒に検討することが大切です。
ステップ③ 段階的展開
管理者アカウントや高額決済、ユーザー情報変更などのリスクの高い作業から先行適用し、段階的に新規アカウント登録や全ユーザーのログインへ展開していきましょう。
先行適用の段階で「認証完了率90%以上」「離脱率5%以下」「問い合わせ率1%以下」を目標KPIに設定し、全体へ適用したときの影響を考慮し、対策を行うことが重要です。
ステップ④ 継続改善
すべてのユーザーへの適用が完了したら、認証完了率・離脱率・問い合わせ件数をモニタリングし、閾値・認証方式を継続的に調整しましょう。その際に「認証失敗率」と「正規ユーザーのロックアウト数」の両指標でバランスをとることが重要です。
パスキー(FIDO2)との関係——移行をどう考えるか
パスキーはパスワード自体を不要にする「パスワードレス認証」です。指紋・顔認識だけでログインでき、フィッシング耐性は現時点で最高水準です。
| 比較軸 | 二要素認証(パスワード+SMS OTP) | パスキー(FIDO2) |
|---|---|---|
| パスワードの有無 | 必要 | 不要(公開鍵暗号で代替) |
| フィッシング耐性 | 中(OTPはリアルタイムで傍受されうる) | 最高(ドメイン紐づけのため偽サイトでは認証が成立しない) |
| ユーザー操作 | パスワード入力+コード入力の2ステップ | 指紋・顔認証のみ(1ステップ) |
| 普及状況 | 現在最も広く普及 | 2024〜2025年にかけて急速に普及中 |
| 向いている用途 | 既存システムへの段階的な認証強化 | 新規サービス・リプレース時のゼロベース設計 |
パスキーの優位性は明確ですが、対応端末の制約・法人端末の管理ポリシー・高齢ユーザーへの対応などから、現時点で全環境への完全移行は難しいのが実態です。現実的なアプローチは「新規サービスはパスキー優先、既存サービスは二要素認証を維持しながら並走」です。
鈴木 伸吾 (監修)
パスキーはフィッシング耐性・UX・セキュリティ強度のすべてで従来の二要素認証を上回る次世代標準です。ただし企業の既存インフラ・ユーザー属性・端末管理ポリシーとの整合性を取りながら段階的に移行することが現実的です。「今すぐ全部パスキーに移行」ではなく「新規からパスキー、既存は二要素認証を維持しながら並走」が実務上の正解です。
NTT CPaaSを選ぶ判断基準——他のサービスとの違い
二要素認証サービスの選定では「到達率」「認証ロジックAPIの有無」「マルチチャネル対応」「日本語サポート」の4軸が、導入後の失敗リスクを左右します。
| 比較軸 | NTT CPaaS | 海外系認証サービス | 国内SMS認証サービス |
|---|---|---|---|
| SMS到達率 | 国内主要4キャリアと直接接続。99%以上(※ 当社調べ)という高水準の到達率を担保 | 海外ルート経由のため国内到達率が変動しやすい | 一部キャリアと直接接続。事業者によって差がある |
| 認証ロジックAPI | ワンタイムパスワードの生成・照合などを追加料金なしで提供 | 認証成功ごとの従量課金が多い | 認証ロジックの提供がないケースが多い |
| 対応チャネル | SMS・音声通話・メールの3チャネルを一括提供 | SMS・音声・メールなど複数チャネル | SMS中心 |
| 日本語サポート | NTTグループによる日本語フルサポート | 英語対応が中心 | 日本語対応 |
海外系サービスはコストが低く見えることがありますが、国内キャリアへの到達率変動・為替リスク・英語サポートのみという運用上の課題が生じやすいです。「認証の失敗=ユーザーの離脱」に直結するため、到達率の安定性を最重視したサービス選定が推奨されます。
サービス

▶ NTTグループの二要素認証(2FA)API|OTP生成・照合機能を無料提供
SMS・音声・メールによる二要素認証(2FA)をAPIで簡単に導入。ワンタイムパスワード(OTP)の生成・照合機能を無料で提供し、配信から本人確認までを一括実装。不正ログイン対策と開発工数の大幅削減を実現します。
まとめ——二要素認証の導入判断を整理する
「パスワードはいつか漏れる」という前提に立った上で、二要素認証は漏洩後の被害を構造的に防ぐための標準施策です。コスト・技術ハードルの両面で、今すぐ着手できる施策の中では突出した費用対効果があります。
- 二要素認証の核心は「異なる種類の要素を2つ組み合わせること」。同じ種類(パスワード+秘密の質問)を重ねても本来の効果は得られない
- 方式の選定はSMS認証をメインに、音声認証(IVR)をフォールバックとして組み合わせる構成が到達率・コスト・ユーザー層対応のバランスで合理的
- デメリット(手間増加・デバイス紛失・コスト)はすべて設計段階の工夫で軽減できる。特にバックアップコードと復旧フローの整備は導入前に必須
- パスキーへの移行は「新規はパスキー優先、既存は二要素認証を維持しながら並走」が現時点での現実解
- NTT CPaaSはSMS・音声・メールの3チャネルと認証APIを一括提供。認証成功料など認証APIの利用料金無料・60日無料トライアルから開始可能
よくある質問
二要素認証と二段階認証は何が違いますか?
二要素認証は「異なる種類の認証要素(知識・所有・生体)を2つ組み合わせる」方式です。二段階認証は「認証を2回行う」ことを指し、同じ種類の要素(例:パスワード2つ)でも成立します。異なる要素を組み合わせる二要素認証の方がセキュリティ強度は高く、現在のセキュリティ基準では二要素認証が推奨されています。
スマートフォンを持っていないユーザーはどう対応すればいいですか?
固定電話を使う音声認証(IVR)が有効な選択肢です。スマートフォンがなくても固定電話さえあれば認証できます。社内システムでは、ハードウェアトークンを配布する選択肢もあります。
導入コストはどのくらいかかりますか?
REST APIで既存システムに組み込む方式であれば、専用機器の購入や大規模な開発は不要です。NTT CPaaSのようにSMS・音声・メールのOTP送信と認証APIを一体で提供するサービスを活用すれば、開発工数と初期投資を大幅に抑えられます。60日間の無料トライアルで費用感を確認してから本契約に進めます。
NTT CPaaSを、
60日間無料でお試しください
・SMS・Voice・メールを本番同様に無料で検証
・全API機能に即日アクセス有料プランと同一環境
・国内開発者向けに最適化された日本語ガイド
コミュニケーション・プラットフォームサービス部 部長
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
2026.05.26
鈴木 伸吾 (監修)
二要素認証は単なる補強策ではなく、認証プロセスを多層化することで万が一のパスワード流出時にも不正アクセスを構造的に阻止する重要なレイヤーです。一方で認証工程が増えることでユーザー負担につながる場合もあるため、セキュリティ強度と利便性のバランスを意識した設計が重要です。