メール認証の仕組みと限界——他の認証との組み合わせ方まで
メール認証の仕組み・メリット・限界を整理し、SMS認証や多要素認証との組み合わせ方まで解説します。「届かない問い合わせを減らしたい」「認証フローを見直したい」情シス・開発担当者向けの実務記事です。

鈴木 伸吾(監修)
コミュニケーション・プラットフォームサービス部 部長
2026/06/01
メール認証は、導入コストが低く汎用性が高い一方で、「届かない」問題が実務の足を引っ張ることがあります。送信ドメイン認証(SPF/DKIM/DMARC)の設定不備や配信インフラの品質差が、認証完了率とサポート入電件数を直接左右するためです。この記事では、仕組みと限界を整理した上で、SMS認証や多要素認証とどう組み合わせるかまで実務目線でまとめています。
この記事を読むと、次の3つを判断できます。
- メール認証が自社のユーザー層・リスク水準に合っているかどうか
- 「届かない」問題を減らすために何を整備すべきか
- メール認証をどの認証手段と、どう組み合わせるか
メール認証とは——何を確認している仕組みか
メール認証は、入力されたメールアドレスが「本人の管理下にある有効な連絡先」であることを確認する認証方式です。会員登録・ログイン・パスワード再設定などで広く使われています。
確認の方法は大きく2種類あります。
-
リンククリック型
メール本文のURLをクリックするだけで認証完了。操作が最もシンプルで、スマートフォンでも使いやすい。 -
ワンタイムパスワード型
メールに記載された数桁のコードを画面に入力して照合。有効期限(数分〜数十分)の設計が使い勝手とセキュリティのバランスに直結する。
いずれも「登録されたメールアドレスに届いたメールを受け取れる人が、認証しようとしている」ことを確認する仕組みです。パスワードと組み合わせた二段階認証として使われるケースも増えています。
メール認証が使われる主な場面
メール認証が特に採用されやすいのは、以下のような場面です。
| 利用場面 | メール認証を使う理由 |
|---|---|
| 会員登録時のアドレス確認 | 入力ミスや架空アドレスでの登録を防ぐ。後続の重要通知の到達を担保する |
| パスワード再設定(リカバリー) | 本人所有のメールアドレスへのリンク送付で、なりすましリセットを防ぐ |
| ログイン時の二段階認証 | パスワード漏洩時でも、メールへのアクセスがなければ突破されない |
| 高齢層・PCユーザーが多いサービス | スマートフォン不所持でもメール受信端末があれば認証できる |

鈴木 伸吾 (監修)
ボットによる大量アカウント作成への防御壁として、メール認証は今も有効です。個人情報保護法の観点からも、本人に紐付く連絡先を保持する証跡として意味合いが強まっています。ただし「メールに到達する」ことが前提なので、配信インフラの整備なしには機能しません。
メール認証のメリット
メール認証が多くのサービスで採用される理由は、導入ハードルの低さと汎用性にあります。
-
導入コストが低い
専用ハードウェアもアプリも不要。既存のメール送信環境があれば始められる。SMS認証や生体認証と比べてコストが抑えやすい。 -
デバイスを選ばない
スマートフォン・PC・タブレット問わず利用可能。スマートフォンを持たない層(高齢者・法人担当者)にも届く。 -
なりすまし抑止
一定時間のみ有効なワンタイムパスワードや使い切りURLを使うことで、認証情報の使い回しリスクを抑えられる。
▶ NTT CPaaS「メールAPI」で、大量・高速配信を安定してご提供
鈴木 伸吾 (監修)
最大の利点は「連絡先の有効性を安価に確認できる」点です。SMS認証より単価が低く、ユーザーの環境を問わないため、認証フローのベースレイヤーとして機能します。ただし、セキュリティをメール側だけに依存するのは危険です。リスクの高い操作には別の要素を重ねる設計が前提になります。
メール認証の課題とリスク
メール認証で最もよく起きる問題は、認証メールがユーザーに届かないことです。届かなければ認証は完了せず、認証をあきらめてしまったり、サポートへの問い合わせにつながります。これは業務効率化の面でもUX(顧客体験)の面でもマイナスです。ここではこの「届かない」という問題をはじめ、メール認証を使用する際にリスクになりえる点を紹介します。
| 問題 | 原因 | 対策 |
|---|---|---|
| 迷惑メールに振り分けられる | 送信ドメイン認証(SPF/DKIM/DMARC)の設定不備、IPレピュテーション不足 | 送信ドメイン認証の設定を完備。信頼性の高い配信インフラを使う |
| メールアカウント乗っ取りによる不正突破 | パスワード使い回しなどでメールアカウント自体が侵害され、ユーザーにメールが届かない | 高リスク操作時にメール認証以外の認証方法(SMS認証・生体認証)を追加する(MFA) |
| メールを日常的に使わない層の離脱 | 若年層・シニア層の一部はメールより電話やSNSが主な連絡手段となっており、メールを見ない | SMS認証・ソーシャルログインを代替手段として用意する |
| 認証リンクが切れてやり直しになる | スマホのメールアプリ→ブラウザ切り替え時にセッションが失われる | 認証後のリダイレクト設計を丁寧に行う |
特に最初の「迷惑メール振り分け」は、Gmailなど主要プロバイダーの送信者ガイドライン厳格化(2024年〜)以降、正当なメールでも発生するケースが増えています。SPF・DKIM・DMARCの三点セットの設定は、現在では必須要件です。
鈴木 伸吾 (監修)
メール認証で見落とされがちなのが「認証後のリダイレクト設計」です。メールアプリからブラウザに戻った際にセッションが切れてやり直しになる「認証難民」はスマホユーザーでも一定数います。また、送信ドメイン認証の不備はドメイン評価を損ない、サービス全体のメールが届かなくなるリスクがあります。技術選定は慎重に。
他の認証方法との比較と組み合わせ方
メール認証は単独で使うより、他の認証手段と組み合わせることで本来の強みが生きます。どう組み合わせるかは、取引リスクとユーザー層によって変わります。
| 認証方式 | 強み | 弱点・注意点 | 組み合わせの考え方 |
|---|---|---|---|
| メール認証 | 低コスト・デバイス不問 | 届かないリスク、メール乗っ取り時に無効化 | 登録確認・低リスク操作のベースに |
| SMS認証 | 即時・操作シンプル | 固定電話不可・SIMスワップリスク | ログイン認証のメイン手段として |
| IVR認証(電話認証) | 固定電話対応・SMS不達を補完 | 操作ステップが多い・通話コスト発生 | SMSが届かない層へのフォールバック |
| 生体認証 | 利便性・安全性ともに高い | 対応端末依存・バックアップ手段が必要 | 決済・個人情報変更などの高リスク操作に |
| アプリ認証 | 入力不要で操作が楽 | 専用アプリのインストールが前提 | 頻繁にログインするBtoB向けサービスに |
実務上の定番は「メール認証+SMS認証」の組み合わせです。メール認証を連絡先確認などの低リスク操作に使い、ログインや決済時にはSMS認証を加える構成が、コストとセキュリティのバランスで最も合理的です。
関連記事:SMS認証とは?仕組みやメリット・デメリット、他の認証方式との比較・導入手順を解説
クレジットカード情報を扱うサービスや金融機関では、これに生体認証やハードウェアトークンを加える多要素認証(MFA)が業界標準(※ クレジットカード・セキュリティガイドライン)になっています。メール認証だけに頼るのは、こうした高リスク領域では不十分です。
鈴木 伸吾 (監修)
実務では「認証強度」と「コスト」でリスクベースに手法を使い分けます。メール認証はあくまで「連絡先の有効性担保」や「低リスク操作」に留め、決済や個人情報の変更時には所有・生体要素を強制する設計が、ユーザーの財産と利便性を守る最適解です。
導入前に確認しておくべき4つのポイント
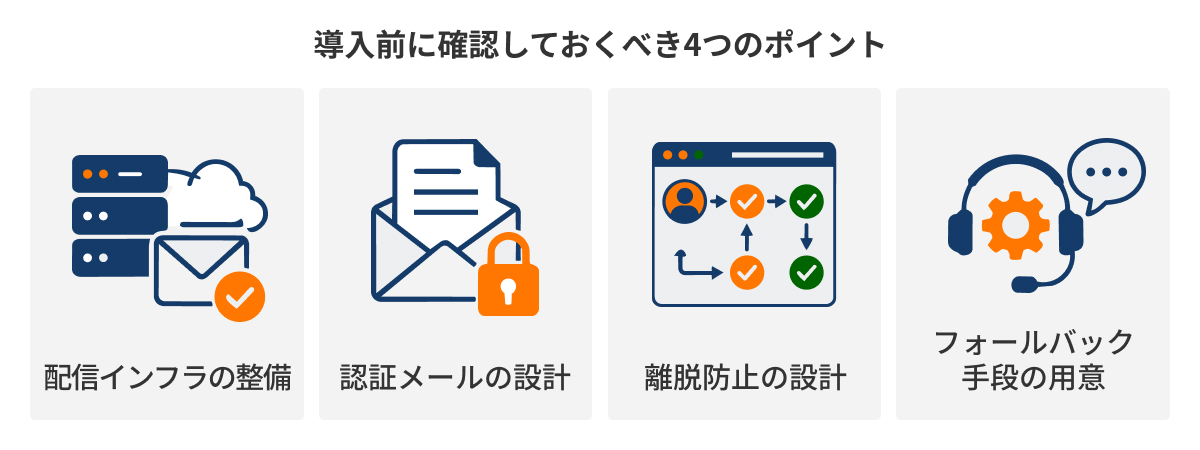
メール認証を実際に組み込む前に、以下の観点を整理しておくことで、後から問題が起きにくくなります。
| 確認ポイント | 具体的に確認すること |
|---|---|
| 配信インフラの整備 | SPF・DKIM・DMARCの設定状況。IPレピュテーションの高い配信サービスを使っているか |
| 認証メールの設計 | 件名・本文が一目で目的を伝えているか。スマートフォンでも操作しやすいレイアウトか |
| 離脱防止の設計 | 有効期限の長さは適切か。再送機能・入力ミス通知・リダイレクト設計は整っているか |
| フォールバック手段の用意 | メールが届かなかったユーザーへの代替手段(SMS認証等)が用意されているか |
まとめ——メール認証をどう位置づけるか
メール認証は「安価に連絡先の有効性を確認できる」認証手段として、今も多くのサービスの基盤を支えています。ただし「届く」ことを前提とした仕組みなので、配信インフラの整備なしには機能しません。
- SPF・DKIM・DMARCの三点設定は現在の必須要件
- メール認証単体でのセキュリティ担保には限界がある。ログイン・決済にはSMS認証等を重ねる設計が合理的
- メールを使わない層へのフォールバックとして、SMS認証やソーシャルログインをあらかじめ用意しておく

▶ NTTグループの二要素認証(2FA)API|OTP生成・照合機能を無料提供
SMS・音声・メールによる二要素認証(2FA)をAPIで簡単に導入。ワンタイムパスワード(OTP)の生成・照合機能を無料で提供し、配信から本人確認までを一括実装。不正ログイン対策と開発工数の大幅削減を実現します。
よくある質問
メール認証とSMS認証、どちらを先に導入すべきですか?
用途によります。連絡先確認・パスワード再設定など低リスク操作にはメール認証、ログイン認証のメイン手段にはSMS認証が向いています。多くの場合、両方を役割に応じて使い分ける構成が最適です。
認証メールが届かないという問い合わせを減らすには?
SPF・DKIM・DMARCの設定と、IPレピュテーションの高い配信インフラの利用が基本です。加えて、届かなかった場合にSMSや電話認証へ切り替えられる代替手段(フォールバック)をUIで用意しておくことで、サポート入電を大幅に減らせます。
クレジットカード決済を扱うサービスではメール認証だけで十分ですか?
十分ではありません。メールアカウント自体が乗っ取られると認証が無効化するリスクがあります。決済や個人情報変更などの高リスク操作には、SMS認証や生体認証を加えた多要素認証(MFA)の導入を推奨します。
NTT CPaaSを、
60日間無料でお試しください
・SMS・Voice・メールを本番同様に無料で検証
・全API機能に即日アクセス有料プランと同一環境
・国内開発者向けに最適化された日本語ガイド
コミュニケーション・プラットフォームサービス部 部長
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
2026.06.01
鈴木 伸吾 (監修)
開発現場では、メール認証を単なる本人確認ではなく「連絡先の有効性担保」として位置づけます。初期登録時の入力ミスをここで防いでおかないと、後の重要通知が届かない事態につながります。また、トークンのワンタイム性(使い切り)はリプレイアタック対策の最低限の要件です。有効期限を短くしすぎると再送ループで離脱が増えるため、3〜10分程度に設定するのが実務上の落とし所です。