二要素認証と二段階認証の違い|手段の比較と業種別の選び方
「二段階認証を導入した=安全」は間違いです。要素の種類が同じなら一度の攻撃で突破されます。SMS・認証アプリ・FIDO認証の使い分け・業種別の選定基準・復旧フロー設計のポイントを実務目線で整理しました。

鈴木 伸吾(監修)
コミュニケーション・プラットフォームサービス部 部長
2026/06/22
先に結論を言うと、「二段階認証を導入した=安全」は間違いです。
「パスワード+秘密の質問」は確かに2ステップですが、どちらも「本人が知っている情報(知識情報)」なので、フィッシングサイトに1回引っかかるだけで両方まとめて盗まれます。これが二段階認証の典型的なリスクです。
「パスワード+SMS認証コード」はパスワードが漏れても、物理的なスマートフォンがなければログインできません。異なる種類の認証要素を組み合わせることで、片方が突破されても残りのバリアが機能する——これが二要素認証(2FA)の強さの本質です。
この記事では、用語の整理から、SMS・認証アプリ・FIDO認証(パスキー・セキュリティキー)の手段別比較・業種別の選定基準・実装時の3つの確認ポイントまでをまとめています。
この記事はこんな方へ
- 「二段階認証」と「二要素認証」の違いを正確に説明できるか確認したい
- SMS・認証アプリ・FIDO認証のどれを選ぶか判断したい
- 自社サービスに二要素認証を実装する際の確認ポイントを整理したい
3つの用語の関係を整理する
「二段階認証」「二要素認証」「多要素認証」は混用されがちです。セキュリティ強度の話をするときは「二要素認証(2FA)かどうか」を確認するのが正確です。
| 用語 | 定義 | 着目点 | 具体例 |
|---|---|---|---|
| 二要素認証(2FA) | 異なる2種類の認証要素を組み合わせる | 要素の種類 | パスワード+SMS認証コード |
| 二段階認証(2SV) | 認証を2回行う方式の総称 | 認証の回数 | パスワード+秘密の質問(両方が知識情報のケースも含む) |
| 多要素認証(MFA) | 2種類以上の異なる認証要素を組み合わせる総称 | 要素の数と種類 | パスワード+SMS+指紋 |
「二段階認証」は方式の総称のため、二要素認証を含む場合も含まない場合もあります。2026年現在のセキュリティ標準(※NIST「デジタルアイデンティティガイドライン」SP 800-63-4)では多要素認証(MFA)が重要とされており、実務上は二要素認証の導入が最も標準的かつ有効な対策です。
認証の3要素——何と何を組み合わせるか
二要素認証を設計するには、まず「何を組み合わせるか」を決める必要があります。認証要素は3種類あり、それぞれ特性が異なります。
| 要素 | 具体例 | 強み | 注意点 |
|---|---|---|---|
| 知識情報 (本人だけが知っている) | パスワード・秘密の質問・PINコード | 特別な機器が不要。低コスト | フィッシング・推測で漏洩しやすい。単独運用は脆弱 |
| 所有情報 (本人だけが持っている) | スマートフォン・ICカード・認証アプリ | インターネット経由の遠隔攻撃を防ぎやすい | 紛失・盗難リスクあり。機種変更時に復旧フローが必要 |
| 生体情報 (本人固有の身体的特徴) | 指紋・顔・静脈・虹彩 | なりすましが難しい | 漏洩時に変更できない。単独運用は避ける |
二要素認証は、異なる要素を組み合わせることで「どちらか一方が突破されても、もう一方がなければログインできない」構造を作ります。代表的な組み合わせは「知識+所有(パスワード+SMS)」「知識+生体(パスワード+指紋)」「所有+生体(ICカード+顔認証)」の3パターンです。
実装手段の比較——SMS・アプリ・FIDO・メール
「二要素認証を導入しよう」と決めた後に直面するのが、どの手段で実装するかの選択です。それぞれに向き不向きがあります。
| 手段 | セキュリティ強度 | ユーザーの手間 | 導入コスト | 向いている場面 |
|---|---|---|---|---|
| SMS認証 | 高い(所有情報) | 低い (受け取るだけ) | 低〜中 API連携で最短数日 |
広範なユーザー向け・高齢者・スマホ普及率を前提にしたい場合 |
| 認証アプリ (TOTP:Google Authenticator等) | 高い (オフライン動作・フィッシング耐性強) | 中 (アプリ登録が必要) | 低 アプリ側コストほぼなし |
社内システム・従業員向け・セキュリティ意識が高いユーザー |
| FIDO認証 (パスキー・セキュリティキー) | 非常に高い (フィッシング完全耐性) | 低 (生体認証で完結) | 高 実装・端末対応の確認が必要 |
金融・医療・高リスク管理画面。2026年以降の新規設計に推奨 |
| メール認証 | 中 (メールアカウントが突破されると連動) | 低 | 非常に低 | 低リスクサービスの追加認証・既存メール基盤を流用したい場合 |
広範ユーザーへの展開しやすさからSMS認証が最初の選択肢になります。社内システムや管理画面の保護には認証アプリとの組み合わせが実務上の定石です。

鈴木 伸吾 (監修)
SIMスワップ攻撃が懸念される高リスク環境では、SMS単独よりも認証アプリやFIDO認証への移行を検討してください。認証コードの到達遅延は利用者の離脱につながるため、安定した配信基盤と複数チャネルを選べる設計も重要な選定基準です。
業種・用途別の選定基準
どのような業種でどのような情報を守るかによって、必要な認証強度と手段が変わります。
| 用途・業種 | 推奨する認証 | 理由 |
|---|---|---|
| 金融・EC・個人情報を扱うサービス | 二要素認証(必須) SMS認証または FIDO |
不正ログインが金銭被害・個人情報漏洩に直結する。金融業界ではSMS認証・FIDO認証の多要素認証が標準化(※1) |
| 社内システム・VPN・管理者アカウント | 二要素認証(標準) 認証アプリ推奨 |
パスワード単体の突破によるランサムウェア被害が増加中(※2)。認証アプリはオフライン動作でフィッシング耐性が高い |
| SaaS・Webサービス(一般ユーザー向け) | 二要素認証 SMS認証が導入しやすい |
ユーザーの技術リテラシーを問わず利用できるSMSが現実的。登録時のオプトインとセットで設計する |
| 掲示板・閲覧専用・低リスクサービス | パスワード強化+不審アクセス検知で対応可 | 強い認証が利用者の負担になるケースがある。情報の重要性が低い場合は過剰投資を避ける |
※1 フィッシング耐性のある多要素認証等に係る官民一体・業界横断的な広報について(金融庁)
※2 令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について(警察庁)
導入前に確認しておきたい3点
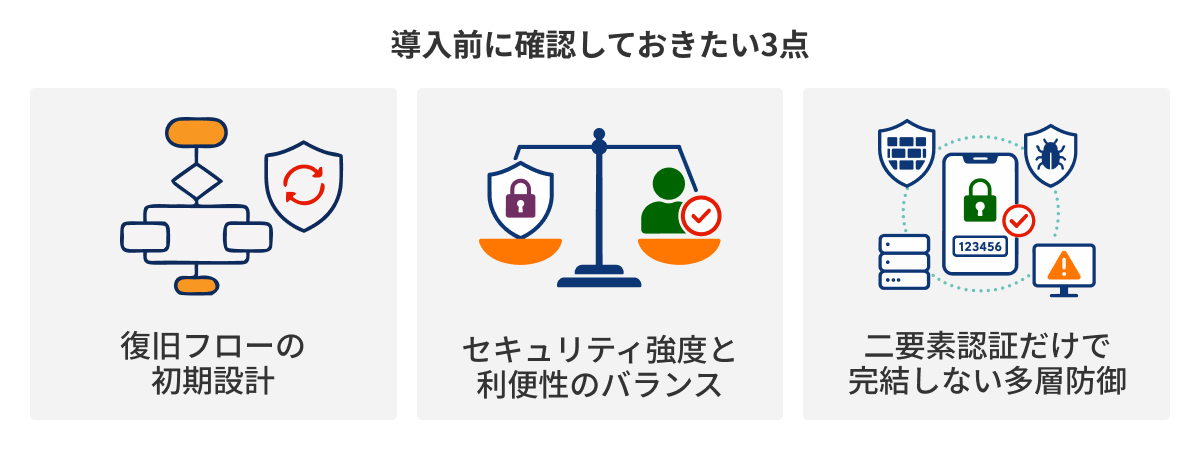
セキュリティを高める目的で導入しても、設計が甘いと正規ユーザーがログインできなくなったり、運用負荷が想定外に増えたりします。
① 復旧フローを最初に設計する
スマートフォンを紛失した、機種変更で認証コードが届かない——このケースは必ず発生します。バックアップコードの発行、管理者による一時的な認証解除の手順を初期設計に組み込んでおかないと、正規ユーザーが締め出される事態になります。ユーザーが認証できなくなった場合の窓口対応やFAQの準備など対策を先に用意しておくことが鉄則です。
② セキュリティ強度と利便性のバランスを取る
常時二要素認証を強制すると利便性が損なわれ、特に社内システムで摩擦が生まれます。不審なアクセス時のみ追加認証を求めるアダプティブ認証の考え方も有効です。「通常端末からのアクセスは認証不要、未知のIPからは必須」のようなルールを設けると、セキュリティと使いやすさの両立がしやすくなります。
③ 二要素認証だけで完結しない
二要素認証は不正アクセスを防ぐ有効な対策ですが、侵入後の被害はカバーできません。OSアップデート管理・セキュリティ教育・ログ監視などと組み合わせた多層防御が前提です。二要素認証は多層防御の一要素として位置づけてください。
鈴木 伸吾 (監修)
認証の有効期限や条件を厳しくしすぎると、利用者の負担や運用上の課題が大きくなる場合もあります。また、二段階認証で同じ端末や同じチャネルを使うと、端末侵害時に両工程が突破されるおそれがあります。異なるチャネル(例:PC入力+スマートフォン受信)を使い分けることが、実効性のある設計の基本です。
まとめ——導入判断のチェックリスト
「二段階認証を導入した」だけでは不十分なケースがあります。重要なのは「異なる種類の認証要素を組み合わせているか」、つまり二要素認証(2FA)の要件を満たしているかどうかです。
- 広範なユーザー向けサービス:SMSワンタイムパスワードが現実的な第一選択肢。届かない場合の音声通話フォールバックをセットで設計する
- 社内システム・管理者アカウント:認証アプリ(TOTP)がフィッシング耐性・オフライン動作の面で優れている
- 金融・医療・高リスク管理画面:FIDO認証が最高水準。2026年以降の新規設計に推奨
導入後の運用で最も見落とされるのが「復旧フロー」の設計です。端末紛失・機種変更時に正規ユーザーがログインできなくなる事態を防ぐため、バックアップコードの発行と管理者対応の手順を最初に決めておくことを推奨します。
サービス

▶ NTT CPaaS「二要素認証API」——60日間、無料で試す
SMS・音声通話・メールの3チャネルでワンタイムパスワードを送信できるAPIサービスです。ワンタイムパスワード生成・送信・照合を追加料金なしで提供しており、既存システムへの組み込みがスムーズです。
よくある質問
二要素認証を導入すれば安全ですか?
不正アクセスのリスクを大幅に下げられますが、完全ではありません。侵入後の被害(マルウェア・内部不正など)は防げないため、OSアップデート管理・ログ監視・セキュリティ教育との多層防御が前提です。
SMSと認証アプリ、どちらを選べばいいですか?
一般ユーザー向けの広範な展開ならSMSワンタイムパスワードが現実的です。社内システムや管理者アカウントなど、技術リテラシーが高いユーザーが対象であれば認証アプリ(TOTP)がフィッシング耐性・オフライン動作の面で優れています。両方を提供し、ユーザーが選べる設計が理想です。
スマートフォンを持っていないユーザーへの対応は?
NTT CPaaSの二要素認証APIは音声通話チャネルにも対応しており、固定電話宛にワンタイムパスワードを送ることができます。高齢者・デジタルデバイス環境が限られるユーザーへの展開にも対応できます。
既存のログイン画面に追加するだけで実装できますか?
APIを既存システムのログインフローに組み込む形が一般的です。NTT CPaaSの二要素認証APIはOTP生成・送信・照合をまとめて提供しているため、フロント側の変更と組み合わせることで実装できます。規模や技術スタックによって工数は異なりますが、最短数日での実装事例があります。
NTT CPaaSを、
60日間無料でお試しください
・SMS・Voice・メールを本番同様に無料で検証
・全API機能に即日アクセス有料プランと同一環境
・国内開発者向けに最適化された日本語ガイド
コミュニケーション・プラットフォームサービス部 部長
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
2026.06.22
鈴木 伸吾 (監修)
生体認証は利便性に優れる一方で、漏洩時に変更できない点が大きなリスクです。実務では生体情報だけで完結させるのではなく、SMSや認証アプリなどの所有情報と組み合わせて運用することが重要です。安全性と運用負荷のバランスを踏まえた設計が不可欠です。