IVR認証(電話認証)の仕組みと導入判断ガイド
IVR認証(電話認証)の仕組みをアウトバウンド・インバウンド別に解説。SMS認証との違い・使い分け・フォールバック設計など、導入を検討している情報システム・開発担当者が実務で判断できる情報をまとめています。

鈴木 伸吾(監修)
コミュニケーション・プラットフォームサービス部 部長
2026/06/01
「SMSが届かないユーザーが離脱している」「固定電話しか持たない層にも認証を通したい」という声は、金融・EC・会員サービスを問わず実務でよく聞かれます。IVR認証(電話認証)は、こうしたSMS認証の届かない場面を補う手段として有効ですが、どんな場合でも使えばいいわけではありません。この記事では、仕組み・使い分け・導入判断のポイントを実務目線でまとめています。
この記事を読むと、次の3つを判断できます。
- 自社のユーザー層にIVR認証が必要かどうか
- SMS認証とIVR認証をどう組み合わせるか(フォールバック設計の考え方)
- アウトバウンド型・インバウンド型のどちらが自社の用途に合うか
IVR認証とは何か——SMSと何が違うのか
IVR認証(電話認証)は、電話の自動音声応答(Interactive Voice Response)を使って本人確認を行う方式です。SMS認証がテキストメッセージで認証コードを送るのに対し、IVR認証は電話で「認証コードは◯◯です」と音声で伝えます。
最大の特徴は、スマートフォン・固定電話・IP電話を問わず、通話できる端末ならすべて対応できる点です。SMS認証を利用できないユーザー層(格安SIM・データ専用端末・固定電話のみのユーザー)への到達手段として機能します。
どんな場面で使われているか
IVR認証が実際に採用されているのは、主に以下のような場面です。
金融機関の二要素認証(2FA)
銀行振込や口座情報変更時に、ID・パスワードに加えてIVR認証を組み合わせるケースが増えています。SMS認証はSIMスワップ攻撃のリスク(※ 警察庁)がありますが、音声通話による認証は物理回線の占有確認が加わるため、不正送金防止の観点で採用されています。
また、SIMスワップへの対策として認証を強化する場合、NTT CPaaSではSMS・Voice・メールの各チャネルを追加料金なしで一元管理できます。
ECサイト・会員サービスの会員登録
新規登録時の複数アカウント作成防止や、パスワード再設定のリカバリー手段として使われます。「SMSが届かないから登録をやめた」という機会損失を防ぐために、IVR認証をフォールバックとして自動切り替えする構成が増えています。
高額決済・クレジットカードの本人認証
3Dセキュア等の決済認証(※ クレジットカード・セキュリティガイドライン)において、通常と異なる決済パターンが検知された際にIVR認証を使うケースがあります。決済画面からの離脱を最小化しながら、不正利用をリアルタイムでブロックできます。
マッチングアプリ・フリマの実在証明
使い捨て番号(050番号等)ではなく、固定電話や正規キャリアの番号であることを確認することで、悪意のあるアカウント作成の抑止につながります。
仕組みを理解する——アウトバウンド型とインバウンド型
IVR認証には大きく2つの方式があります。どちらを選ぶかで、ユーザー負担とセキュリティ強度が変わります。
アウトバウンド型(システムからユーザーへ発信)
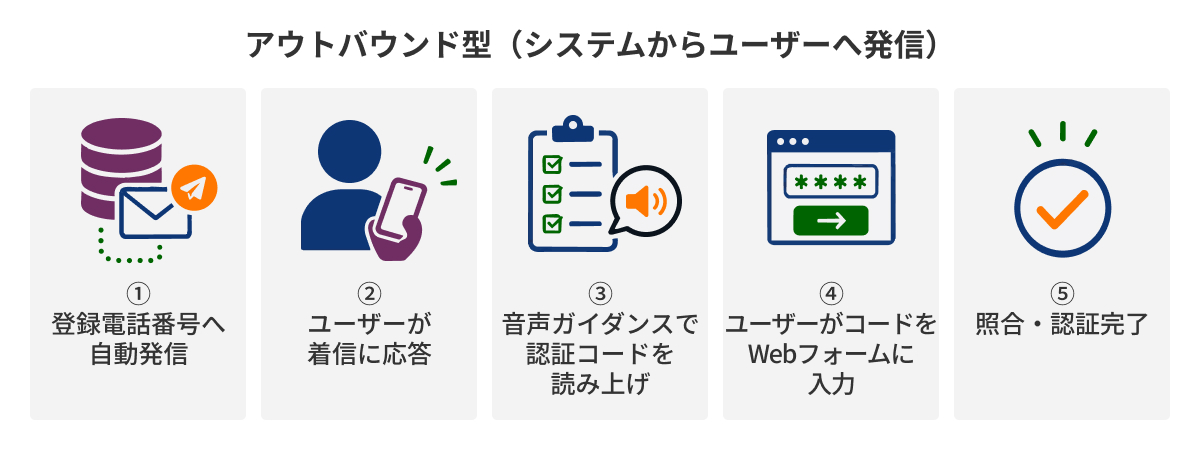
最も一般的な方式です。流れはシンプルで、①登録電話番号へ自動発信 → ②ユーザーが着信に応答 → ③音声ガイダンスで認証コードを読み上げ → ④ユーザーがコードをWebフォームに入力 → ⑤照合・認証完了、となります。
注意点は、スマートフォンの「迷惑電話フィルタ」「着信拒否設定」によって、電話自体がユーザーに届かないケースがあることです。
インバウンド型(ユーザーからシステムへ発信)
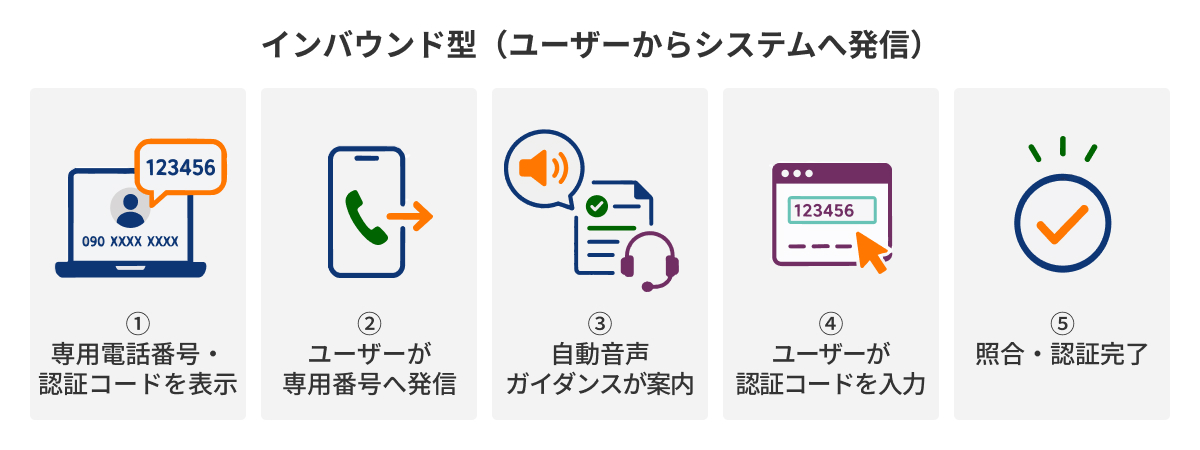
ユーザーが個人情報の登録と併せて、認証に使用する電話番号を登録します。認証時はWebサイトの画面に表示された指定番号へ架電し、音声案内に従って画面上の認証キーを入力すると、システムが一致を確認して認証が完了します。ユーザーが所有する電話を使うため、電話が盗まれない限りは、第三者が勝手に認証をするリスクを避けやすくなります。
ただし、通話料をユーザー負担にするか、フリーダイヤルにするかで、登録時の離脱率に影響が出るため、コスト設計に注意が必要です。
| 比較項目 | アウトバウンド型 | インバウンド型 |
|---|---|---|
| ユーザー操作 | 着信を受けてコードをメモ・入力 | 電話をかけてダイヤル入力 |
| セキュリティ | 高い(二要素認証として有効) | 極めて高い(ボット排除に優れる) |
| コスト負担 | システム側が通話料を負担 | ユーザー負担(フリーダイヤル化も可) |
| 届かないリスク | 迷惑電話フィルタで不着の場合あり | ユーザーから発信するため不着なし |

鈴木 伸吾(監修)
アウトバウンド型はスマートフォンの着信拒否設定で届かないケースが一定数あります。インバウンド型はユーザーが自ら発信するため本人性が高く、機械的な大量アクセスを防ぎやすいのが特徴です。ただし通話料の負担設計が離脱率に直結するため、慎重に検討してください。
【補足】IVR認証と着信番号認証(ワン切り認証)の違い
インバウンド型IVR認証が「電話+コード入力」で認証するのに対し、着信番号認証(ワン切り認証)は「電話をかけるだけ」で発信元番号を照合して認証が完了します。コード入力の手間をなくしたい場合は着信番号認証、より強固な本人性確認が必要な場合はIVR認証のインバウンド型が適しています。
他の認証方法との比較
IVR認証の位置づけを理解するために、主要な認証方式と比較します。
| 認証方式 | 主な特徴 | 弱点・注意点 |
|---|---|---|
| SMS認証 | 最も普及している。スマートフォンならほぼ利用可能 | 固定電話・データ専用端末では利用不可。SIMスワップのリスクあり |
| IVR認証(電話認証) | 固定電話含むすべての通話端末に対応。SMS不達のフォールバックとして有効 | 操作ステップが多く離脱リスクあり。通話コストが発生 |
| 着信番号認証 | 発信するだけで認証完了。操作が最もシンプル | コード入力なしのため、IVRより不正防止力はやや低い |
| メール認証 | 導入コストが低い。世界中のユーザーに対応 | 迷惑メール振り分けや遅延で離脱しやすい。高リスク取引には不向き |
| ID・パスワード認証 | 誰もが使い慣れた基本手段 | リスト型攻撃・パスワード忘れへの対応コストが高い |
| 生体認証 | 利便性と安全性が高い | 対応端末が必要。バックアップ手段との組み合わせが必要 |
現在の主流は、パスワード単体ではなく「パスワード+電話系認証(SMS or IVR)」の組み合わせによる多要素認証(MFA)です。IVR認証は、SMSが届かない層へのフォールバック手段として、この多要素認証の中に組み込まれるケースが多くなっています。
関連記事:SMS認証だけでは足りない理由と、オムニチャネル認証の設計・導入判断
鈴木 伸吾(監修)
SMS認証をメインに据えつつ、SMSが届かない場合に自動でIVR認証へ切り替える「フォールバック認証」の構成が、コスト効率と到達率の両立において最も実績があります。
IVR認証のメリットとデメリット
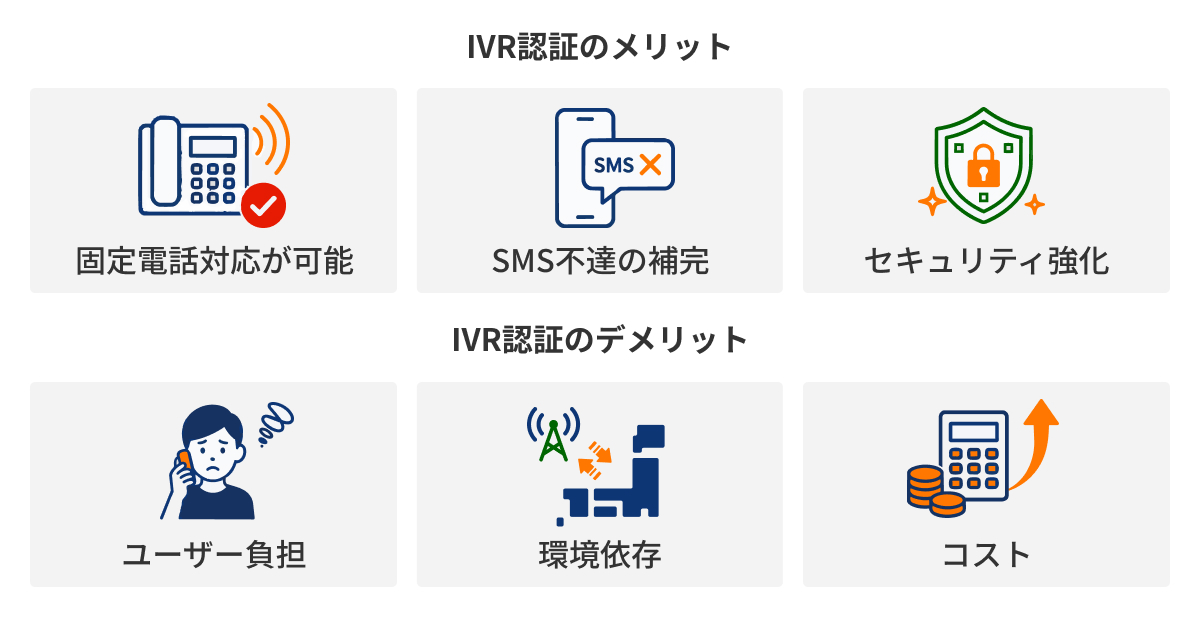
IVR認証にはメリットもデメリットもあります。それぞれを理解したうえで検討を進める必要があります。
メリット①固定電話対応が可能
スマートフォン・固定電話・IP電話を問わず、通話できる端末であれば認証を行うことが可能です。携帯番号を持たないユーザーや携帯電話が故障しているユーザーなど、SMS認証では対応できない層にリーチできます。
メリット②SMS不達の補完
圏外や海外ローミング時などSMS認証の不達が発生しても、自動的にIVR認証へ切り替えるフォールバック設計で、登録・認証の完了率を維持できます。
メリット③セキュリティ強化
登録電話番号への物理回線を使った認証のため、第三者によるなりすましリスクを抑えやすくなります。
デメリット①ユーザー負担
「電話を受ける・かける」「音声ガイダンスを聴く」「コードを入力する」という複数のステップが必要で、SMS認証よりユーザー側での操作が多くなります。またSMSと違い文面に残らないため、認証コードをメモしたり聞き直す必要があります。そのため操作に不慣れな層は離脱しやすい傾向にあります。
デメリット②環境依存
電波状況が悪い場所、声を出せない公共の場、海外利用時は認証が完了しないリスクがあります。そのため代替手段の併用を前提として考える必要があります。
デメリット③コスト
IVR認証では通話料が発生します。アウトバウンド型はシステム負担になりますし、インバウンド型はフリーダイヤルを使用しなければユーザー負担になります。大量認証時はコストが膨らむため、利用シーンを絞った運用設計が必要です。
鈴木 伸吾(監修)
最も重要なのは「適材適所」の使い分けです。SMS認証に比べて通話単価は高く、操作ステップも多い。日常ログインには使わず、高額決済・会員情報変更など本人性確認が重要なタイミングに絞って組み込む設計が、コストとUXのバランス上おすすめです。
自社に合う構成を選ぶための判断ポイント
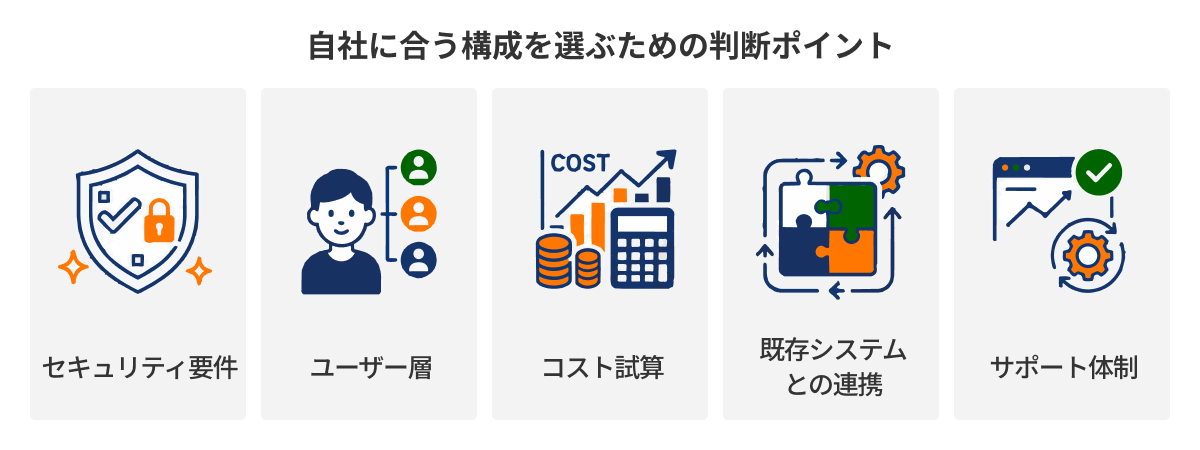
IVR認証の導入を検討する際に確認しておきたい5つのポイントをまとめます。
| 確認ポイント | 具体的に確認すること |
|---|---|
| セキュリティ要件 | どのリスクに対応したいか(不正ログイン・なりすまし・ボットなど)。要件に応じてアウトバウンド型・インバウンド型を選ぶ |
| ユーザー層 | 固定電話ユーザーの割合、高齢層の比率、海外ユーザーの有無。層によってSMSとの併用設計が変わる |
| コスト試算 | 初期費用・月額・1認証あたりの通話料に加え、不達時の再送コストも含めて試算する |
| 既存システムとの連携 | CRM・コールセンターシステム・既存認証フローとのAPI連携が可能か確認する |
| サポート体制 | 24時間の安定運用が可能か。大量認証時の同時実行数上限・障害時の対応速度を確認する |
鈴木 伸吾(監修)
見落としがちなのが「同時実行数」の制限です。大規模キャンペーンなどで認証が集中した際に、回線がパンクして認証不可となるケースがあります。予算策定時は初期費用だけでなく、不達時の再送コストと同時接続数の上限を含めた設計が重要です。
まとめ——IVR認証をどう使うか
IVR認証(電話認証)は、SMS認証の代替ではなく「補完手段」として組み込むのが実務上の標準的なアプローチです。
- SMS認証をメイン手段として維持しつつ、不達時にIVR認証へ自動切り替えするフォールバック設計が、到達率とコストのバランスで最も合理的
- 固定電話ユーザーや高齢層を多く抱えるサービスでは、IVR認証の存在がそのまま「登録・認証完了率の維持」に直結する
- 高額決済・アカウント情報変更など、特に本人性確認が重要な場面に絞ってIVR認証を使うことで、コストとセキュリティのバランスを最適化できる

▶ NTTグループの二要素認証(2FA)API|OTP生成・照合機能を無料提供
SMS・音声・メールによる二要素認証(2FA)をAPIで簡単に導入。ワンタイムパスワード(OTP)の生成・照合機能を無料で提供し、配信から本人確認までを一括実装。不正ログイン対策と開発工数の大幅削減を実現します。
よくある質問
固定電話ユーザーにSMS認証は使えますか?
使えません。固定電話はSMSの受信機能を持ちません。固定電話ユーザーへの認証にはIVR認証(電話認証)または着信番号認証が有効です。
IVR認証とSMS認証はどう使い分けますか?
SMS認証をメインに設定し、不達が発生した場合にIVR認証へ自動切り替えする構成(フォールバック認証)が、認証完了率とコスト効率の両立という観点でよく採用されています。
アウトバウンド型とインバウンド型、どちらを選ぶべきですか?
日常的な認証(ログイン・会員登録など)にはアウトバウンド型が使いやすく、高額決済やボット排除が重要な場面ではインバウンド型のセキュリティ強度が有効です。利用シーンに応じて使い分けることも可能です。
NTT CPaaSを、
60日間無料でお試しください
・SMS・Voice・メールを本番同様に無料で検証
・全API機能に即日アクセス有料プランと同一環境
・国内開発者向けに最適化された日本語ガイド
コミュニケーション・プラットフォームサービス部 部長
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
2026.06.01
鈴木 伸吾(監修)
IVR認証が真価を発揮するのは、金融機関の口座連携や、高齢層向けサービスの現場です。「認証コードが届かない」というサポート入電を減らせる点も見過ごせません。到達率の高さは、運用コスト削減に直結します。