SMS認証の仕組みと選び方——導入前に確認すべきことまで
SMS認証の仕組み・メリット・不達対策・コスト構造・サービス選定まで、実務担当者が導入判断できる情報を整理しています。「国内直収ルートかどうか」「認証成功料の有無」など、見落としやすいポイントも含めて解説。

鈴木 伸吾(監修)
コミュニケーション・プラットフォームサービス部 部長
2026/05/26
「パスワードだけでは不正ログインを防げない」という課題に対して、SMS認証は現在もっともコストパフォーマンスの高い二要素認証(2FA)の手段です。同じSMS認証を行うサービスであったとしても、どのサービスを選ぶかで到達率・運用コスト・セキュリティ強度が大きく変わります。この記事では仕組みから、見落とされやすいコスト構造・不達対策・サービス選定まで実務目線でまとめています。
この記事でわかること
- SMS認証が自社のセキュリティ課題に合っているかどうか
- サービス選定で見るべき「国内直収ルート」「認証成功料」の意味と影響
- 導入から本番運用開始までに何を準備すべきか
SMS認証が機能する理由——「電話番号を持っている」ことの証明
SMS認証は、登録された携帯電話番号にワンタイムパスワード(OTP)を送り、そのコードを入力させることで本人確認を完了する認証方式です。認証の分類でいうと「持っていること(所有物認証)」に属します。
IDとパスワードが漏洩しても、物理的な端末を持っていなければ認証を突破できません。これがSMS認証の本質的な強みです。携帯電話番号はSIMカードに紐づく個人資産で、1番号1契約のため、フリーメールのように大量生成できません。この「1対1の紐づき」が、不正アカウントの大量作成への抑止力になります。
ユーザーとシステム、それぞれの動き
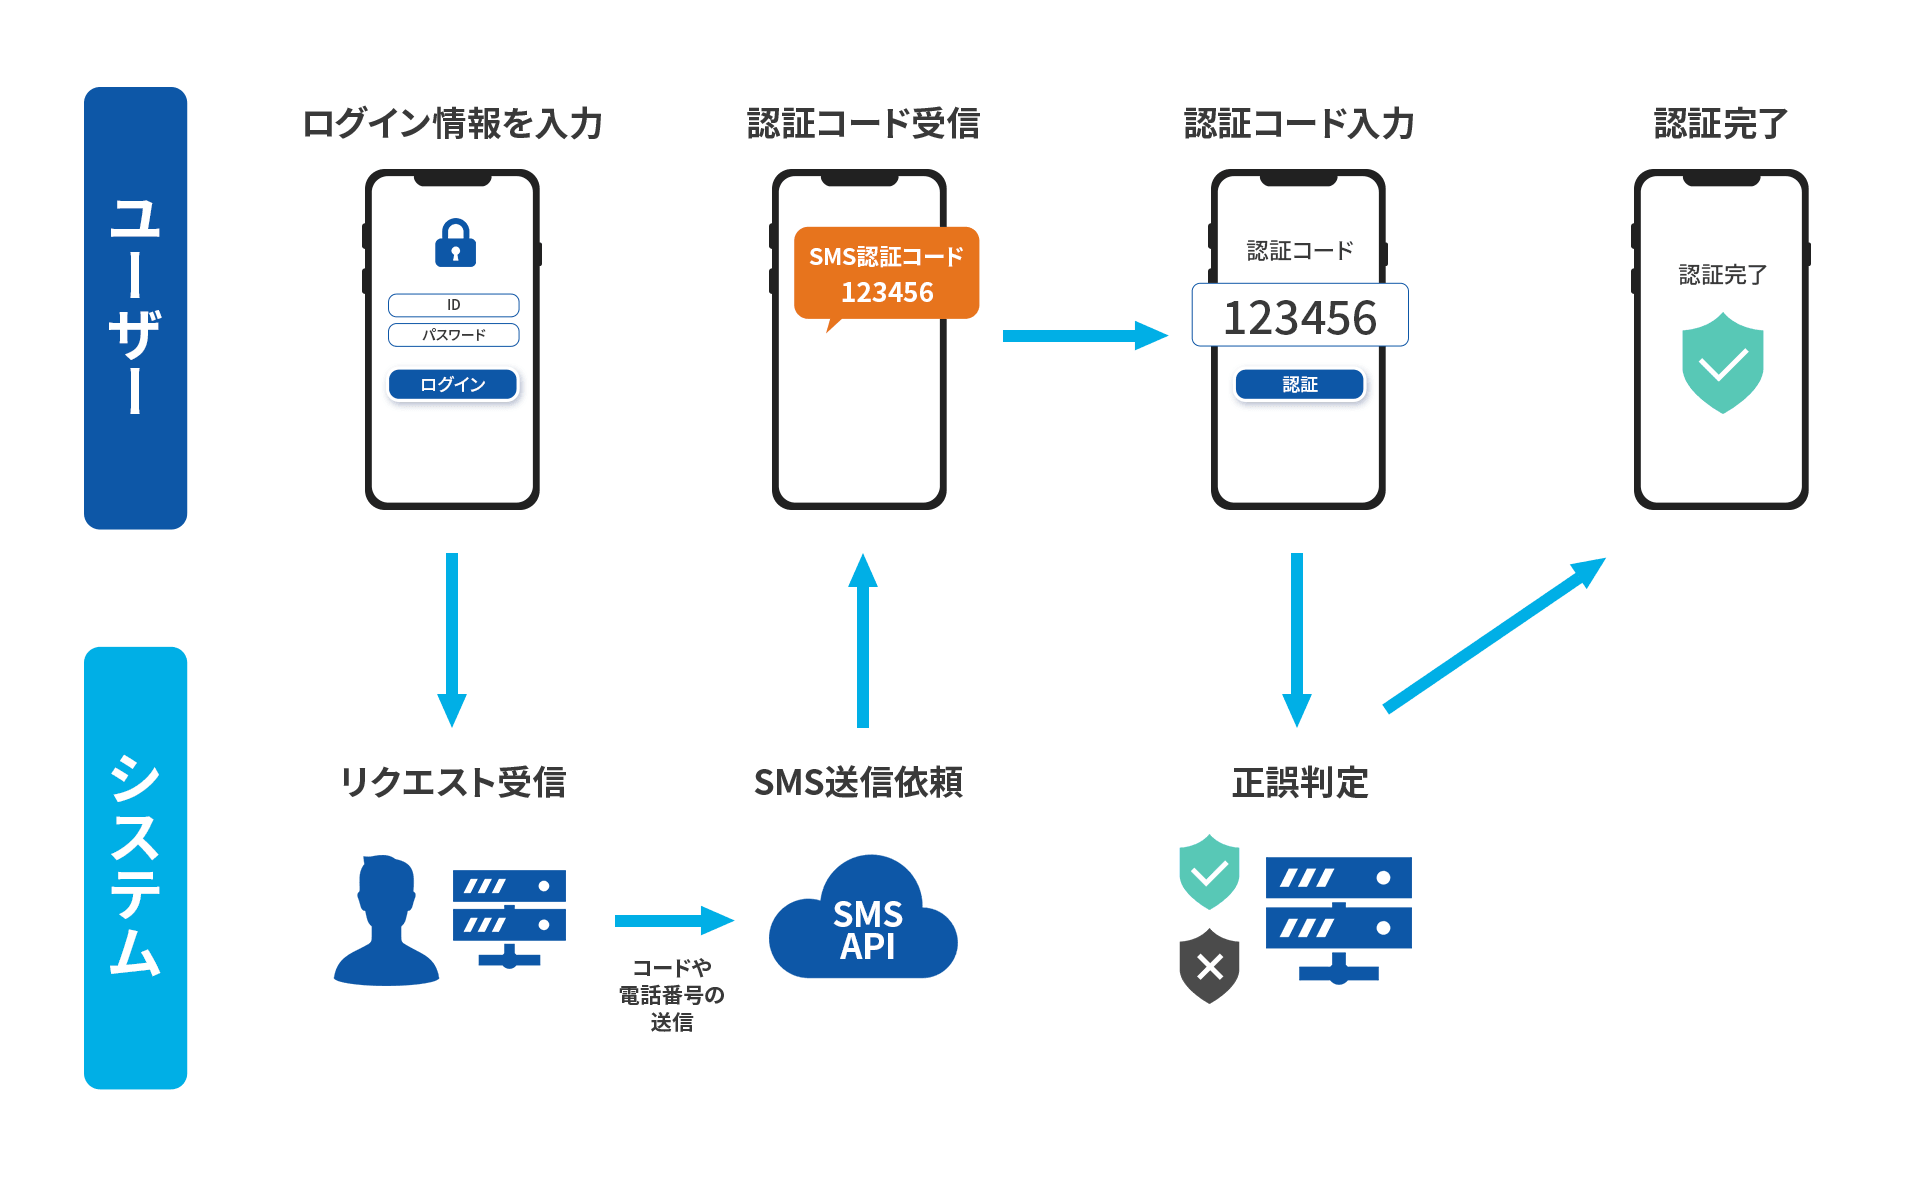
SMS認証の流れは、ユーザー側・システム側でそれぞれ5ステップで完結します。
ユーザー側
- ID・パスワードを入力してログイン
- 登録済みの携帯電話番号を確認(または入力)
- SMSで認証コードが届く
- 画面にコードを入力
- コード一致で認証完了
システム側
- ユーザーから認証リクエストを受け取る
- API経由でSMS送信サービスへコード発行を依頼
- SMS送信サービスがユーザーの端末へコードを配信
- 入力されたコードをAPI経由で照合
- 照合成功で認証完了。失敗なら再試行またはロックアウト
認証コードは使い捨て(OTP)で、一般的に5〜10分で自動失効します。傍受されても時間が経過すれば無効になる設計です。iOSとAndroidの自動入力機能により、ユーザーはコードをコピーする手間なく認証を完了できます。

鈴木 伸吾 (監修)
UX設計の観点では、SMS送信から10秒を超えてもSMSが届かないと、離脱率が20%以上上昇するとされています。「届く」だけでなく「早く届く」ことが認証完了率に直結します。配信ルートと処理速度はサービス選定で最初に確認すべき項目です。
他の認証方法と何が違うか
SMS認証の強みは「不正アカウントの大量作成への抑止力」です。メール認証はフリーメールで大量生成が可能なのに対し、携帯電話番号は個人に紐づく資産のため、組織的な不正登録を構造的に困難にします。
| 認証方式 | ユーザー操作 | 強み | 注意点 |
|---|---|---|---|
| SMS認証 | 届いたコードを入力 | 普及率が高く、不正アカウント作成への抑止力が強い | 通信環境・格安SIM(オプション未契約)による不達リスク |
| メール認証 | URLクリック or コード入力 | 低コスト・デバイス不問 | 迷惑メール振り分け・フリーメールで大量作成が容易 |
| IVR認証 | 着信を受けてコード入力 | 固定電話対応・SMS不達の補完 | 操作ステップが多く離脱しやすい |
| 着信番号認証 | 電話をかけるだけ | コード入力不要。操作が最もシンプル | 非通知設定・IP電話の扱いに注意 |
| 生体認証 | 指紋・顔認識 | 利便性と安全性がともに高い | 対応端末が必要。バックアップ手段との併用が前提 |
現在の主流は「SMS認証+パスワード」の二要素認証ですが、金融・決済領域ではさらに生体認証を加えた三要素構成も増えています。SMS認証は多要素認証(MFA)の「中核の1ピース」として機能します。
関連記事:SMS認証だけでは足りない理由と、オムニチャネル認証の設計・導入判断
鈴木 伸吾 (監修)
メールとSMSの最大の差は「不正耐性」にあります。メールアドレスは技術的に量産可能ですが、携帯電話番号は個人に紐づく資産。ボットによる大量不正登録を阻む「フィルター」としての効果は、SMS認証が他に代え難い理由です。
SMS認証の3つのメリット
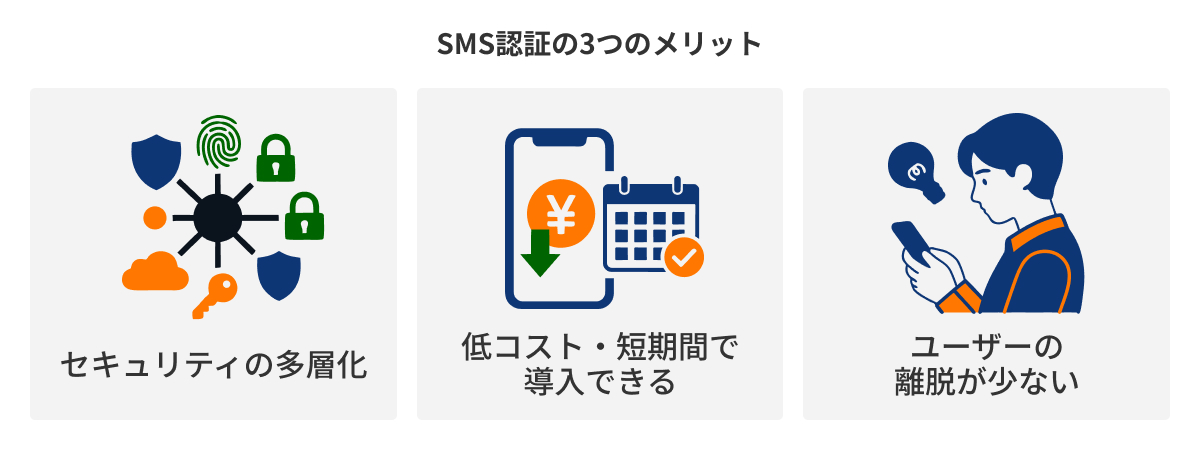
SMS認証のメリットを紹介します。
①セキュリティの多層化
パスワードが漏洩したとしても、端末を持っていなければ認証を突破することはできず、ログインすることはできません。ログイン以外にも、パスワードリセット・決済承認など「リスクの高い操作のみに絞って認証を要求」するステップアップ認証としても活用できます。
②低コスト・短期間で導入できる
SMS認証の実装方法として、API連携による実装が主流で、専用機器も大規模な運用リソースも不要です。APIドキュメントが充実しているサービスであれば、実装からテストまで数時間以内で完了でき、開発工数を大幅に抑えられます。
③ユーザーの離脱が少ない
SMS認証では、端末さえ用意すれば専用アプリやアカウント作成は不要です。またメール認証のように迷惑フォルダへ振り分けられることはほぼ発生しません。
またSMSで届いたコードを入力する方法は、現在さまざまなサービスで利用されており、多くのユーザーにとって馴染み深い認証方式になっています。iOSとAndroidの自動入力機能でSMSを開封して認証コードをコピーする手間も省くことができるようになり、ユーザーの利便性も高いことが特徴です。
鈴木 伸吾 (監修)
APIドキュメントの充実度が実装コストを大きく左右します。仕様がシンプルで文書化が整っていれば、数時間で実装からテストまで完了でき、リリース後のバグ混入リスクも抑えられます。
3つのデメリットと、それぞれの対策
SMS認証のデメリットとその対策を紹介します。いずれもサービス選定と運用設計で対策できます。
①SMSが届かない・遅延すると認証できない
SMS認証においてSMSが届かなければ、認証を行うことができません。データ専用プランの格安SIMのように電話番号がない場合や、受信拒否設定・スパム判定で届かない場合にはSMS認証を実施することはできないので、注意が必要です。また大量送信時の処理集中による遅延が発生する可能性があり、ログインや決済など即時での送信が求められる場合にはユーザーのストレスになりかねません。
対策として、到達率が高く遅延の少ないSMS送信サービスを選択することがあげられます。国内キャリアと直接接続する「国内直収型」サービスは到達率99%以上(※ 当社調べ)と、80%以下に落ちる事例が確認されている海外経由(グレールート)と比較しても高い到達率を誇っています。
またSMSの大量送信による遅延については、国内サービスであっても公開していないことも多いです。比較する際に重要な要素になりますので、お問い合わせにて確認しましょう。
関連記事:SMS認証コードが届かない根本原因と、到達率を上げるサービス選びの判断基準
②SMS送信コストが継続的に発生する
SMSは1通ごとに送信料が発生します。さらに認証完了時に「認証成功料」を課すサービスもあり、月間1万件で十数万円に達する可能性もあります。
対策としてユーザー数が増え、認証回数が増えたときのことも想定しながら、コストを確かめることが重要です。また、認証成功料が無料のサービスを選ぶことで、1回の認証に対するコストを下げることもできます。
サービス

▶ SMS認証API|NTTグループの高い到達率で本人確認を実現
SMS認証APIでワンタイムパスワード(OTP)を迅速に配信し、安全な本人確認を実現。99%以上の高い到達率と国内最大規模のSMS送信基盤により、不正ログイン対策を強化。60日間無料トライアルを提供しています。
③使い捨て番号による認証代行
SMS認証では、使い捨て番号による認証代行のリスクがあります。認証代行とは一時的な「使い捨て電話番号」を使った認証突破で、組織的な大量アカウント作成に悪用されます。
対策として、国内直収型で海外使い捨て番号をブロックすることが挙げられます。同一IP・同一番号からの短時間のリクエスト制限を行い、大量のリクエストを防ぐ対策をしましょう。また、生体認証と組み合わせることで、認証代行のみではログインできなくなるため、認証代行対策になります。
鈴木 伸吾 (監修)
認証代行対策では「同一IPからの短時間リクエスト制限(レートリミット)」と「認証コードの有効期限を5〜10分に設定すること」が、攻撃者の猶予を奪う実効的な手段です。エラーコードを「キャリアブロック」「番号無効」「圏外」と原因別に切り分けられるサービスを選ぶと、運用後のトラブル調査工数が大きく変わります。
サービス選定で確認すべき4つのポイント
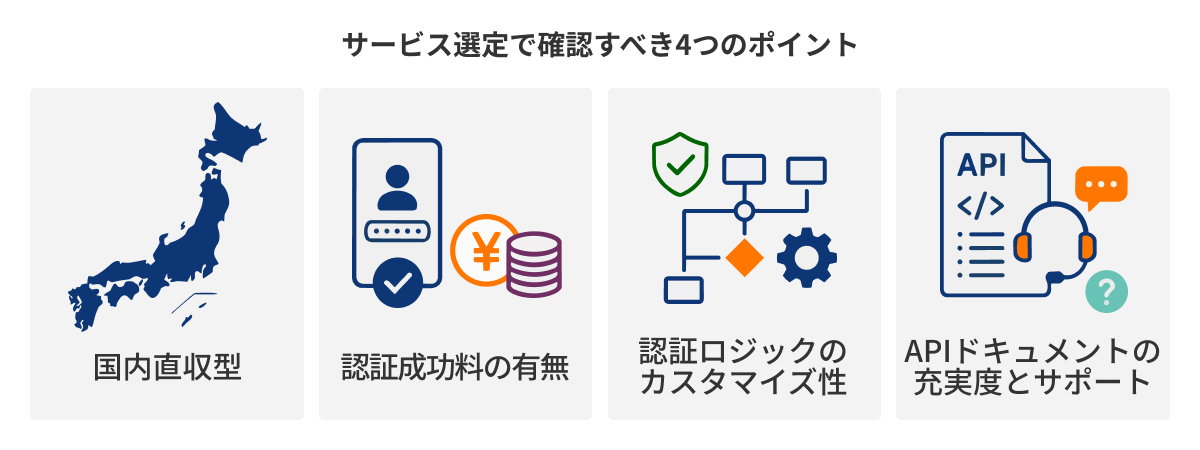
「送信料が安い」だけで選ぶと、不達トラブルや隠れたコストが後から発覚します。以下の4点を比較軸にしてください。
ポイント①:国内直収型かどうか
SMS到達率、セキュリティを考慮した際に、国内キャリアと直接接続する「国内直収型」かどうかは大きなポイントになります。海外経由(グレールート)は国内スパムフィルタにブロックされやすく、到達率が80%以下と低いです。国内ユーザーへの安定配信を重視するなら直収型一択です。
ポイント②:認証成功料の有無
SMS送信料に加えて、認証完了ごとに「認証成功料」を課すサービスもあります。月間件数が多いほどコスト差が大きくなるため、1回あたりの認証でいくらになるのか、料金体系の全体像を確認しましょう。
またユーザー数が増え、認証回数が増えることも考慮しながら、料金体系を確認することも重要です。
ポイント③:認証ロジックのカスタマイズ性
コードの桁数・有効期限(TTL)・使い捨て保証(OTP)・レートリミットをカスタマイズできるかどうか、を確認しましょう。これらはセキュリティ強度を決める重要な要素になるため、導入効果を最大化するためにも大切です。
ポイント④:APIドキュメントの充実度とサポート
SMS認証を導入するためには、APIをサービスに組み込む必要があり、エンジニア工数が不可欠です。そのためサービス選定時に、サンプルコードの有無・既存システムとの互換性・技術サポートの対応速度を確認しましょう。ドキュメントが整備されているサービスは実装工数と、運用後のバグリスクを下げます。また無料トライアルで実際のAPIや管理画面を確認できるとより安心です。
鈴木 伸吾 (監修)
隠れた運用コストの筆頭は「SMSが届かない」という問い合わせ調査です。エラーコードを原因別に切り分けられるサービスを選ぶことが、リリース後の運用工数削減に直結します。1時間あたりの最大送信キャパシティと金融・大手ECでの採用実績も、処理能力の客観的な裏付けになります。
導入の4ステップ
SMS認証の導入は、以下の流れで進めていきましょう。
ステップ①:サービス選定
月間認証件数・開発リソース・セキュリティポリシーを整理し、サービス候補を絞り込みましょう。その際に「国内直収型か」「認証成功料の有無」「APIドキュメントの充実度」を比較軸にするとよいでしょう。
ステップ②:ベンダー相談
サービス候補を絞り込んだら、実際に料金プラン・API連携の技術サポート・障害時の対処をヒアリングしましょう。「既存システムへの組み込み方」を具体的に相談できるかが優良ベンダーの見極め基準になります。
ステップ③:トライアル
無料トライアルを実施しているサービスであれば、開発環境でテスト実装を行い、テスト送信を実施し、送信スピード・OS自動入力との親和性を実機確認しましょう。
ステップ④:本番運用
APIを本番環境に反映し、運用開始しましょう。認証完了率・送信ログを定期モニタリングし、調整を行うことが大切です。また「届かない」という問い合わせのエスカレーションフローやユーザー自身で確認できるFAQを事前に整備することも、スムーズに導入を進めるために重要です。
まとめ——SMS認証をどう位置づけるか
SMS認証は「所有物認証」として、パスワード単体では防げない不正ログインや不正アカウント作成に対して、現在もっとも費用対効果の高い手段です。デメリットはありますが、サービス選定と運用設計で大部分はカバーできます。
- 不正ログイン対策の基本は「パスワード+SMS認証」の二要素認証。金融・決済ではさらに生体認証を加えるMFAが標準化しつつある
- サービス選定の最重要軸は「国内直収型かどうか」と「認証成功料の有無」。この2点で到達率・運用コストの大半が決まる
- 導入ハードルは低い。APIドキュメントが整ったサービスであれば、実装からテストまで数時間以内で完了できる
- NTT CPaaSは認証成功料無料・国内直収ルート対応・60日無料トライアルを提供
NTT CPaaSを、
60日間無料でお試しください
・SMS・Voice・メールを本番同様に無料で検証
・全API機能に即日アクセス有料プランと同一環境
・国内開発者向けに最適化された日本語ガイド
コミュニケーション・プラットフォームサービス部 部長
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
2026.05.26
鈴木 伸吾 (監修)
パスワードの使い回しを狙う「リスト型攻撃」が常態化する中、二要素認証は単なる補強策ではなく、パスワード流出時に不正アクセスを構造的に阻止する必須レイヤーです。SMS認証は導入コストが低く即効性も高いため、まず着手すべき施策のひとつです。