二要素認証サービスの選び方——6方式の比較と、自社に合う導入判断のポイント
SMS・音声通話・TOTP・ハードウェアトークン・生体認証を実務目線で整理する
6種類の二要素認証方式を、セキュリティ強度・コスト・ユーザーの使いやすさ・運用負荷の観点で比較しています。どれを選ぶべきか・導入時に何が起きやすいか・コストの考え方まで、情シス・開発部門が社内判断に使える内容です。

鈴木 伸吾(監修)
コミュニケーション・プラットフォームサービス部 部長
2026/06/11
パスワードだけでは不正アクセスを防ぎにくい状況は、多くの情シス担当者が肌感覚で持っていると思います。2023年の国内不正アクセス被害の認知件数は7,000件超(警察庁調べ)で、その多くはパスワードの流出・再利用が起点です。
二要素認証(2FA)はこの問題への現時点での標準的な対策ですが、「どの方式を選ぶか」で使いやすさ・コスト・運用負荷がかなり変わります。SMS・音声通話・TOTPアプリ・ハードウェアトークン・生体認証——それぞれ特性が異なり、自社のユーザー層や業種によって向き・不向きがあります。
この記事では、6方式の特性と比較・自社に合う方式の選び方・導入時に起きやすい課題を実務目線で整理しています。
どんな企業が今すぐ導入すべきか
二要素認証は「すべての企業がすぐに必要」ではありません。ただし、以下のいずれかに該当する企業は優先度が高いです。
| 状況 | 理由・背景 |
|---|---|
| 金融・医療・ECなど規制・ガイドラインで2FA推奨または必須の業種 | PCI DSS(クレジットカード業界)・金融庁ガイドライン・個人情報保護法対応の観点で事実上の標準 |
| 過去に不正アクセス被害があった・パスワードリスト攻撃を受けている | 同じ手口が繰り返されやすく、早急な対応が必要 |
| 社員50人以上でクラウドシステムへのアクセスが多い | 内部不正・アカウント乗っ取りリスクが増える規模感 |
| BtoB取引先からセキュリティ要件として求められている | 取引継続の条件になるケースが増えている |
| リモートワーク・BYOD(私用端末の業務利用)環境がある | 社内ネットワーク外からのアクセスで認証強化が必要 |
逆に、社内アクセスが少なく管理システムが単純な小規模事業では、費用対効果が出にくいケースもあります。まず「どのシステムのログインに導入するか」を絞り込むことが出発点です。
二要素認証・二段階認証・多要素認証の違い
混同しやすい3つの用語を整理します。最重要なのは「異なる種類の認証要素を組み合わせること」です。
| 用語 | 定義 | 例 | セキュリティ強度 |
|---|---|---|---|
| 二要素認証(2FA) | 異なる2種類の認証要素を組み合わせる | パスワード+SMS認証 | ★★★★ |
| 二段階認証(2SV) | 認証を2回行う(同じ要素でも可) | パスワード+秘密の質問 | ★★★ |
| 多要素認証(MFA) | 3種類以上の要素を組み合わせる | パスワード+SMS+指紋 | ★★★★★ |
「パスワード+秘密の質問」はどちらも「知識情報」なので二段階認証にはなっても二要素認証ではありません。本記事では二要素認証(2FA)を中心に説明します。
6種類の認証方式——何を使えばいいか
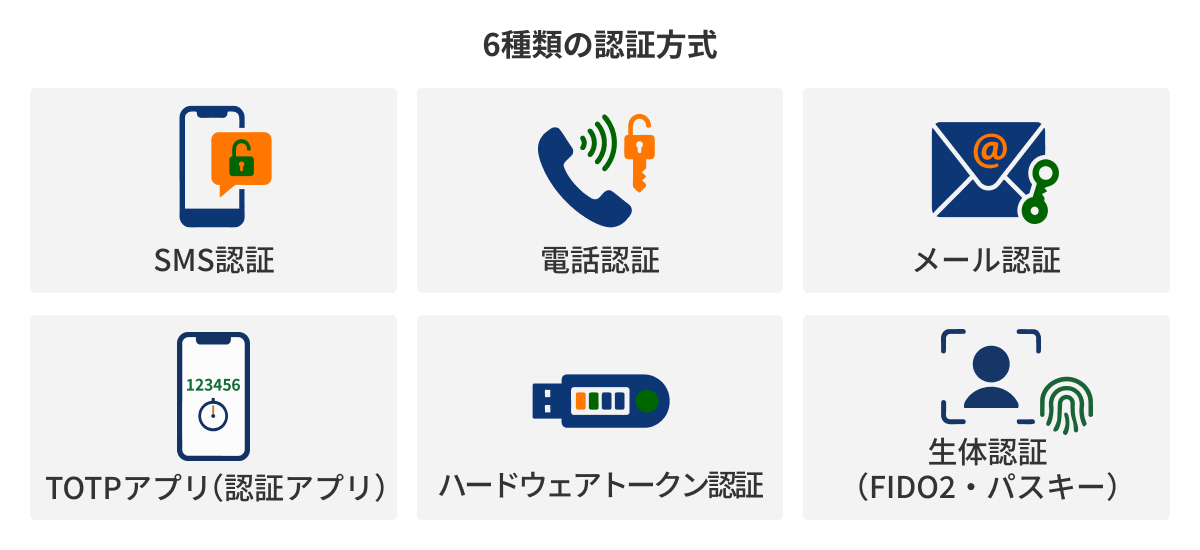
認証方式を選ぶときに重要なのはセキュリティ強度だけでなく、ユーザーの使いやすさ・運用コスト・サポート負荷も含めて選定する必要があります。
| 認証方式 | セキュリティ | 使いやすさ | コスト | 向いているケース |
|---|---|---|---|---|
| SMS認証 | ★★★ | ★★★★★ | 低〜中(従量) | BtoCサービス全般。幅広い端末に対応 |
| 電話認証 | ★★★ | ★★★★ | 低〜中 | 固定電話ユーザー・高齢者層への対応 |
| メール認証 | ★★ | ★★★★★ | 低 | 低リスク業務・コスト最優先の場合 |
| TOTPアプリ(認証アプリ) | ★★★★ | ★★★★ | 低(送信費なし) | セキュリティ重視のSaaS・業務システム |
| ハードウェアトークン | ★★★★★ | ★★★ | 高(デバイス調達・管理) | 金融・医療・私用端末禁止の環境 |
| 生体認証(FIDO2含む) | ★★★★★ | ★★★★ | 中〜高 | スマートフォン・PC端末での認証 |
各方式の実務上のポイント
各認証方式の実務上のポイントを整理していきましょう。それぞれのメリット・デメリットを認識したうえで、選択することが重要です。
SMS認証:最も広く使われている基本手段
登録済みの携帯電話番号へ数字6桁程度のワンタイムパスワードをSMSで送る方式です。専用アプリ不要で、スマートフォンからガラケーまで使えます。BtoCサービスの新規登録・ログイン認証として最も普及しています。
注意点は「国内キャリアと直接接続しているサービスか」という送信品質の差です。海外ルート経由のSMS送信は到達率が不安定になるケースがあり、認証コードが届かないことが離脱・問い合わせ増加に直結します。
関連記事:SMS認証とは?仕組みやメリット・デメリット、他の認証方式との比較・導入手順を解説
電話認証:SMS非対応端末・固定電話ユーザーへの対応
登録済みの電話番号に自動音声でコードを読み上げる「IVR認証(電話認証)」と、発信元番号を照合する「着信番号認証(電話認証)」の2種類があります。SMS非対応の固定電話・ガラケー・海外ローミング中でも使えます。
SMS認証のフォールバック(届かない場合の代替手段)として組み合わせる設計が実務上の定石です。
関連記事:SMSが届かない固定電話での認証時に、企業ができる対処法
メール認証:低リスク業務の補完手段として
既存のメール環境を使うため初期費用がほぼかかりません。また送信費用もSMSや音声通話と比べるとかなり安価です。ただし、メールアカウントが乗っ取られた場合、認証コードも同時に盗まれるリスクがあります。単独での本人確認よりも、低リスク操作への補完的な使い方が適切です。
関連記事:メール認証の仕組みと限界——他の認証との組み合わせ方まで
TOTPアプリ(認証アプリ):セキュリティと運用コストのバランスが良い
Google AuthenticatorやMicrosoft Authenticatorなど、スマートフォンアプリが30秒ごとに認証コードを生成する方式です。SMS送信の従量費用がかからないため、ログイン頻度の高い業務システムでのランニングコスト最適化に向いています。
ハードルは「ユーザーが事前にアプリをインストールする必要がある」点です。機種変更時の引き継ぎでトラブルが発生しやすいため、移行手順のガイドとサポートフロー整備が重要です。
ハードウェアトークン:最高水準のセキュリティが必要な環境に
YubiKeyなどの物理デバイスを使い、ネットワークから切り離された環境でコードを生成します。リモート攻撃への耐性が最も高く、私用スマートフォンの持ち込みを禁止している現場(工場・医療施設・金融機関の特定業務)で採用されています。
デバイスの調達・配布・紛失管理の運用コストが発生するため、全従業員に展開するより「高セキュリティが必要な特定業務」に限定するのが現実的です。
生体認証(FIDO2・パスキー):パスワードレスへの移行を見越した選択肢
スマートフォン・PCの指紋センサーや顔認証カメラを使って認証する方式です。FIDO2規格に準拠したパスキー認証も含まれます。パスワードを覚える必要がなく、なりすましを防ぎやすいため、将来的なパスワードレス認証への布石として導入する企業が増えています。
マスク着用時の顔認証エラー・手荒れ時の指紋認識低下など、状況によって認識しにくくなるケースがあります。センサー非搭載端末ユーザーへの代替認証手段の用意が必要です。
ブログ

▶ NTTグループの二要素認証(2FA)API|OTP生成・照合機能を無料提供
SMS・音声・メールによる二要素認証(2FA)をAPIで簡単に導入。ワンタイムパスワード(OTP)の生成・照合機能を無料で提供し、配信から本人確認までを一括実装。不正ログイン対策と開発工数の大幅削減を実現します。
コストの考え方:方式によって構造が変わる
認証方式によってコスト構造が大きく異なります。単純な「1通あたりの送信単価」だけでなく、運用コスト・サポートコストを含めたトータルコストで比較することが重要です。
| 方式 | 主なコスト | TCO(総コスト)での特徴 |
|---|---|---|
| SMS認証 | 送信従量課金 | ユーザー数・ログイン頻度が増えるほど積み上がる。到達率が低いサービスを選ぶと離脱増加が機会損失になる |
| TOTPアプリ | 初期の開発費・ユーザー教育費のみ | 送信費がかからないため、ログイン頻度が高い業務システムで有利 |
| ハードウェアトークン | デバイス調達費・配布・管理費 | 初期コストは高いが継続的な送信費がかからない。紛失管理の工数が隠れコストになりやすい |
| 生体認証 | 端末組み込みであれば追加コスト低 | 専用ハードウェアが不要なケースが多く、導入コストは比較的低い |
導入時に注意するべきこと
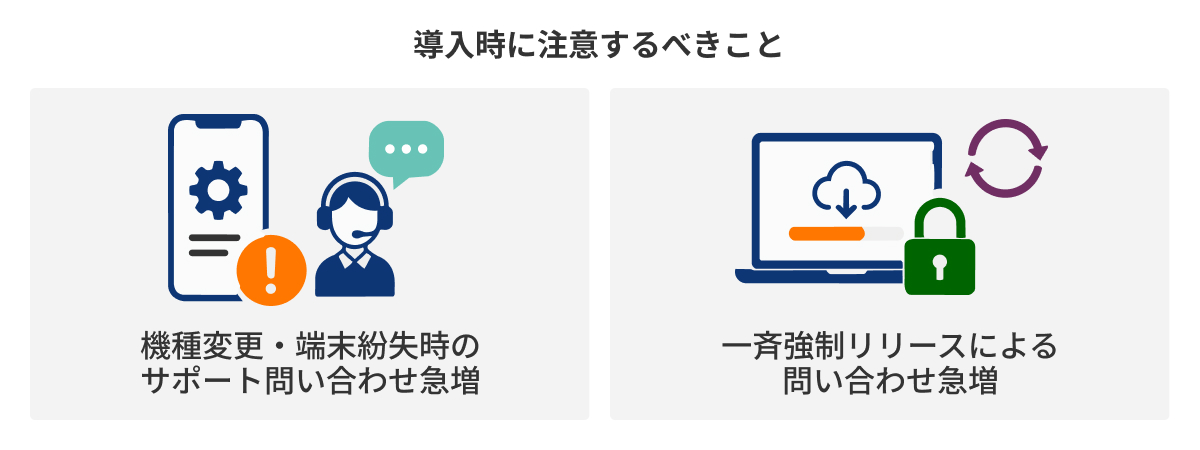
機種変更・端末紛失時のサポート問い合わせ急増
二要素認証を導入した後に最もよく起きるのが「スマートフォンを機種変更したらログインできなくなった」という問い合わせです。特に、認証アプリ(TOTP)や生体認証を使っていた場合、機種変更時の引き継ぎ手順を案内していないと、ユーザーが自力で解決できず問い合わせが集中します。
事前の対策として「バックアップコードの発行」と「機種変更時の移行手順ガイド」の整備が有効です。管理者による一時解除フローも合わせて設計しておくことで、サポート負荷を一定のレベルに抑えられます。
一斉強制リリースで問い合わせが急増するパターン
全ユーザーに対して二要素認証を一斉に必須化すると、慣れていないユーザーからの問い合わせが数日で集中します。これはどの方式でも起きやすく、特にBtoCサービスでは顧客体験の悪化につながりやすいです。
有効な進め方は「まず一部のユーザー(新規登録者・特定のセグメント)から段階的に展開する」ことです。認証画面には「なぜ追加認証が必要か」を分かりやすく説明し、FAQを事前に整備しておくとサポート問い合わせの増加を抑えられます。
導入後、何が変わるか
セキュリティ面での変化は分かりやすいですが、それ以外にも現場で起きる変化があります。
不正アクセスの通知対応が減ります。パスワードリスト攻撃を受けている場合、二要素認証の導入後は不正ログインの成功件数が大幅に減るため、セキュリティインシデント対応の工数が下がります。
一方で、認証失敗・パスワードリセットに関する問い合わせは一時的に増えます。これは長期的には落ち着きますが、導入直後にサポートチームへの事前周知と対応フローの整備が必要です。
BtoB取引の文脈では、「セキュリティ対策の証明」として二要素認証の導入状況を取引先に説明できるようになります。特にISMSやSOC2の認証取得・維持の観点でも有効です。
導入の進め方:5つのステップ
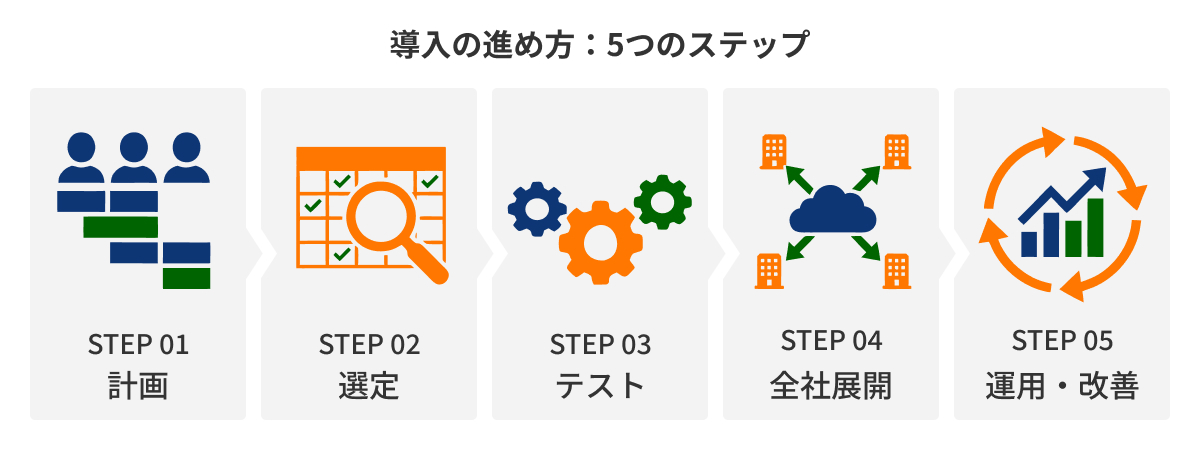
技術的な実装より「段階的な展開設計」が成否を分けます。
- 計画:どのシステムの・どのタイミングで導入するかを決める
新規登録・ログイン・決済確認など、認証を求める箇所を絞り込みます。全システムへ一度に導入しようとせず、リスクの高いサービスや操作から導入を始めるのが現実的です。 - 選定:開発しやすさと配信品質の両方を確認する
APIドキュメントの充実度・既存システムへの組み込みやすさ・国内キャリアとの直接接続(到達率)を確認します。SMS認証を採用する場合、到達率の差がそのまま認証完了率の差になります。 - 検証:API連携テストとユーザー向けFAQの準備を同時に行う
システムの動作確認だけでなく、「コードが届かない」「番号が変わった」といったユーザーの典型的なつまずきポイントへのFAQを先に整備しておきます。 - 公開:段階的リリースで一気に問い合わせが増えることを防ぐ
新規登録者から展開し、既存ユーザーへは告知期間を設けて順次拡大します。強制化のタイミングを分散させることで、サポート負荷が一点集中するのを防ぎます。 - 改善:認証成功率をモニタリングして最適化する
認証成功率・SMS到達率・問い合わせ件数を定期的に確認します。認証画面でどのステップでユーザーが脱落しているかを可視化し、UXを継続的に改善します。
NTT CPaaSの二要素認証サービスについて
NTT CPaaS「二要素認証サービス」は、SMS・音声通話・メールの3チャネルでOTP(ワンタイムパスワード)送信を提供するプラットフォームです。パスワードの生成・照合といった認証ロジックのAPIも追加料金なしで提供されており、一から認証ロジックを開発する必要がありません。
国内主要キャリアとの直接接続(国内直収)に対応しており、SMS到達率が安定しています。「SMSが届かない場合は音声通話に切り替える」というフォールバック設計もAPIで実現できます。
海外CPaaSと比べた実務上の差は、日本語専任サポート体制と日本固有の法規制(個人情報保護法・各業界ガイドライン)への対応確認を日本語でできる点です。法的確認を英語で行う手間がなくなります。
ブログ
▶ NTTグループの二要素認証(2FA)API|OTP生成・照合機能を無料提供
SMS・音声・メールによる二要素認証(2FA)をAPIで簡単に導入。ワンタイムパスワード(OTP)の生成・照合機能を無料で提供し、配信から本人確認までを一括実装。不正ログイン対策と開発工数の大幅削減を実現します。
まとめ
二要素認証の方式選定は「セキュリティ強度だけ」で決めるのは不十分です。ユーザー層・業種・運用コスト・サポート負荷のバランスで判断します。
BtoCサービスで幅広い層への対応が必要ならSMS認証を基本に。ログイン頻度が高い業務システムでコストを抑えたいならTOTPアプリが向いています。固定電話・高齢者層への対応が必要なら音声通話認証をフォールバックとして組み合わせてください。
導入の成否は技術的な実装よりも「段階的な展開設計」と「機種変更・端末紛失時のサポートフロー」で決まります。FAQと移行手順のガイドを先に整備してから公開するのが現実的な進め方です。
よくある質問
SMS認証のセキュリティ強度はどの程度ですか?
BtoCサービスにおいては利便性と安全性のバランスが取れた有効な手段です。SIMスワッピングなど高度な攻撃リスクが懸念される場合は、TOTPアプリやFIDO2ベースの生体認証と組み合わせることで対応できます。多くの場合、SMS認証を基本に他方式のフォールバックを設計するアプローチが現実的です。
二要素認証の導入は法的に義務化されていますか?
一律の法的義務ではありませんが、PCI DSS(クレジットカード業界)・金融庁ガイドライン・経済産業省「サイバーセキュリティ経営ガイドライン」では強く推奨されており、業界によっては事実上の標準になっています。
スマートフォンを持っていないユーザーへの対応は?
音声通話認証(IVR認証)を使うことで、固定電話でも二要素認証を実施できます。SMS認証が届かない場合の代替手段として音声通話認証を自動で切り替える設計にしておくと、幅広い端末・ユーザー層に対応できます。
端末を紛失した場合はどうすればいいですか?
バックアップコードの事前発行・管理者による一時解除フロー・代替認証方法(メールなど)の登録の3点を事前に整備しておくことで対応できます。これらの整備なしに導入すると、端末紛失のたびにサポート問い合わせが集中します。
既存システムに後付けで追加できますか?
REST APIを提供する認証サービスを利用すれば、既存のログイン画面に後から認証機能を追加できます。シンプルな実装であれば数日〜数週間が目安です。全社展開までを含めると3〜6ヶ月程度を見込むのが一般的です。
NTT CPaaSを、
60日間無料でお試しください
・SMS・Voice・メールを本番同様に無料で検証
・全API機能に即日アクセス有料プランと同一環境
・国内開発者向けに最適化された日本語ガイド
コミュニケーション・プラットフォームサービス部 部長
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
2026.06.11
鈴木 伸吾 (監修)
SMS認証のコストは「送信単価×件数」だけで見ると高く見えることがあります。ただし、到達率がほかの認証方式よりも高く、認証失敗による問い合わせ・離脱が減る傾向にあります。その結果、サポート工数の節約と成約率維持に貢献します。「送信費」ではなく「認証完了率 × ユーザー獲得コスト」で評価するのが適切です。