着信番号認証(電話認証)の仕組みと使いどころ——SMS認証との違いまで
二要素認証のコード入力による離脱を防ぐ「着信番号認証」。架電のみで完了する優れたUXの強みから、SMS認証との違い、導入時の注意点まで実務目線で解説します。

鈴木 伸吾(監修)
コミュニケーション・プラットフォームサービス部 部長
2026/05/29
「二要素認証を入れたいが、コード入力でユーザーが離脱している」という場面で選択肢に上がるのが着信番号認証です。ユーザーが画面に表示された電話番号にかけるだけで認証が完了し、コードの入力は一切不要。操作の単純さがUX上の最大の強みです。ただしSMSや電話回線の仕組みへの理解なしに選ぶと、意図しない落とし穴にはまることがあります。この記事では仕組み・使いどころ・注意点を実務目線で整理しています。
この記事でわかること
- 着信番号認証とSMS認証、IVR認証との違い、どう使い分けるか
- 固定電話・ガラケーユーザーへの対応に使えるかどうか
- 導入前に確認すべき技術・コスト・運用上のポイント
着信番号認証とは——「かけるだけ」が成立する理由
着信番号認証は、ユーザーが事前登録した電話番号からサービス側の専用番号へ発信し、システムが「発信元番号」と「登録番号」を照合することで本人確認を完了する方式です。通話は自動切断されるため、音声を聞いたりコードを入力したりする操作は発生しません。
「かけるだけ」で認証できるのは、電話回線が通信キャリアのネットワーク内で発信者番号(Caller ID)を制御しているためです。インターネット経由の通信とは切り離された別経路(アウトオブバンド)で照合するため、フィッシングサイトでIDとパスワードが盗まれても、ユーザーの電話機がなければ認証を突破できません。
SMS認証・メール認証・IVR認証との違い
着信番号認証の位置づけを理解するために、主要な電話系認証と並べて比較します。
| 認証方式 | ユーザー操作 | 強み | 注意点 |
|---|---|---|---|
| SMS認証 | 届いたコードを入力 | 普及率が高く操作に慣れている | フィッシング・SIMスワップのリスク |
| メール認証 | URLクリック or コード入力 | 導入コストが低い。デバイス不問 | 迷惑メール振り分け・受信遅延のリスク |
| IVR認証 | 着信を受けてコードをメモ・入力 | 固定電話対応。SMS不達の補完 | 操作ステップが多く離脱しやすい |
| 着信番号認証 | 電話をかけるだけ | コード入力不要。最も操作が少ない | 非通知設定・IP電話の扱いに注意 |
SMS認証・メール認証・IVR認証と着信番号認証の最大の差分は「コードを入力しなくてよい」点です。コード入力を省けることで、入力ミスによる再送ループが発生せず、認証完了率が上がります。また着信番号認証と同じく電話を使用するIVR認証(システムからユーザーへ架電する方式)と比べると、着信番号認証はユーザーが「発信する」側なので、迷惑電話フィルタに引っかかる問題が起きません。

鈴木 伸吾 (監修)
利便性と安全性を両立するには、リスクに応じた認証の重層化が現実解です。SMS認証を主軸に据えつつ、バックアップとして着信番号認証を組み合わせる構成が合理的。高額決済など最高リスクの操作にはパスキー(生体認証)を推奨。この段階的設計が離脱防止と堅牢性の最適解です。
どんな場面で使われているか
着信番号認証が特に採用されやすいのは、「電話番号とユーザーを1対1で紐付けたい」場面です。
| 利用場面 | 着信番号認証を使う理由 |
|---|---|
| 会員登録・アカウント作成 | 自身の電話番号から発信させることで、なりすましや不正な複数アカウント作成を防ぐ |
| 高額取引・金融サービスの追加認証 | 既存認証に重ねることで、不正アクセス・資金引き出しリスクを低減する |
| ECサイト・予約サービス | 架空番号による不正注文や無断キャンセルの抑止手段として機能する |
| キャンペーン応募 | 電話番号に紐づけて応募を制限し、不正な複数応募・転売目的の申し込みを防ぐ |
| 共有端末からのログイン | Cookieに依存できない環境で、物理的なデバイス所有を証明する手段として有効 |
鈴木 伸吾 (監修)
金融機関やECの不正多重登録防止に実績があります。中古買取やチケット転売防止など、電話番号とユーザーを確実に1対1で紐付けたい現場では、SMSに代わる本人性担保として採用されています。法人口座開設で固定電話番号での認証が必要なケースにも対応できる点も強みです。
着信番号認証のメリット

-
コード入力が不要
「かけるだけ」で完了するため、入力ミス・再送ループが発生しない。SMS認証で起きやすい「コードが届かない」問い合わせを大幅に削減できる。 -
フィッシングに強い
IDとパスワードが盗まれても、ユーザーの電話機がなければ認証を突破できない。インターネット経路と切り離された別経路(アウトオブバンド)での照合が、この耐性を生む。 -
固定電話・ガラケー対応
スマートフォン不所持のユーザー(高齢層・法人担当者)にも認証を提供できる。専用アプリのインストールは不要。 -
迷惑電話フィルタの影響なし
IVR認証(システムからの架電)と異なり、ユーザーが発信する側のため、スマートフォンの着信拒否設定や迷惑電話フィルタの影響を受けない。
鈴木 伸吾 (監修)
「1タップで発信」というUIは、手動でのコード入力に比べて誤入力リスクを抑えやすい設計です。ただし050番号(IP電話)を許可するか否かの要件定義は不正利用率に影響するため、導入前に明確にしておく必要があります。
注意すべき点と対策
着信番号認証には仕組み上の制約があります。導入前に把握しておくことで、運用トラブルを防げます。
| 注意点 | 具体的な状況 | 対策 |
|---|---|---|
| 非通知設定で認証不可 | ユーザーが非通知設定で発信すると発信者番号が通知されず照合できない | 画面に「非通知設定を解除してください」と案内を表示する |
| IP電話・海外番号の扱い | 050番号など一部のIP電話や海外番号では番号通知の仕様が異なり認証できない場合がある | 許可する番号種別を要件定義で明確にする |
| 固定電話の場所依存 | 固定電話で登録している場合、その場にいないと認証できない | SMS認証などのフォールバック手段を用意する |
| 発信料の発生 | ユーザー側に通話料が発生する場合がある | フリーダイヤル(0120)を待ち受け番号にして費用負担をゼロにする |
鈴木 伸吾 (監修)
Webhookのレスポンス速度が重要です。応答に時間がかかりすぎるとユーザーは再発信を試みます。フロントエンドで「発信から完了画面への遷移」をスムーズに制御することが、問い合わせ削減と離脱防止の分かれ目です。
自社システムへの組み込みと、サービス選定の確認ポイント
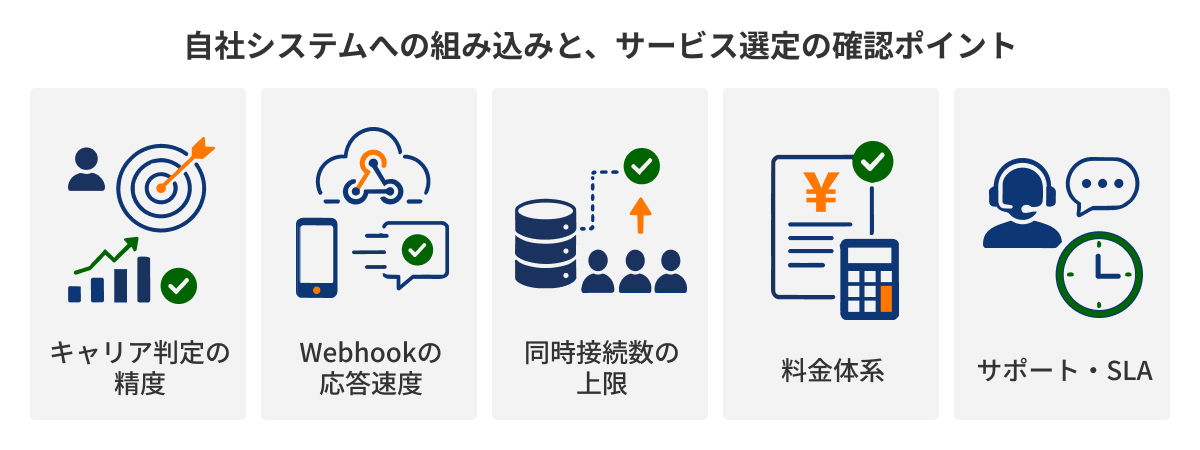
着信番号認証の実装は、ゼロから構築するのではなく、認証APIサービスを使うのが一般的です。APIを組み込み、テスト環境で正常フロー・エラーハンドリングを確認してから本番デプロイという流れになります。
サービスを選ぶ際は、以下の観点で確認しておくと後のトラブルを防ぎやすくなります。
| 確認ポイント | 具体的に確認すること |
|---|---|
| キャリア判定の精度 | 固定電話・IP電話・海外番号など、ターゲット層の番号を正確に判別できるか |
| Webhookの応答速度 | 認証完了通知がリアルタイムで返ってくるか(UXに直結する) |
| 同時接続数の上限 | キャンペーン時など認証が集中した場合に耐えられる設計か |
| 料金体系 | 初期費用・月額・1認証あたりの従量課金を自社の規模で試算できるか |
| サポート・SLA | 障害発生時の復旧対応速度と品質保証の定義があるか |
鈴木 伸吾 (監修)
認証システムは「止まらないこと」が最大の提供価値です。通信インフラとしての安定性と、高度なセキュリティ要件への対応実績を兼ね備えたサービスを選ぶことが、長期運用の安心感につながります。
まとめ——着信番号認証をどう位置づけるか
着信番号認証は「コード入力が不要」「フィッシングに強い」「固定電話にも対応できる」という特徴を持つ認証方式です。SMS認証の代替というより、補完・代替手段として組み合わせるのが実務上の正しい使い方です。
- SMS認証をメインに、着信番号認証をフォールバックとして組み合わせる構成が、到達率とコストのバランスで合理的
- 固定電話ユーザー・法人担当者が多いサービスでは、着信番号認証の対応が登録完了率の維持に直結する
- 050番号の扱い・非通知設定・フリーダイヤルの要否は、導入前に要件定義で確定させる

▶ 安全性を高める二要素認証(2FA)を簡単に実現
NTT CPaaSをご利用のお客様は、認証用パスワードの生成、SMS / Voice / メールいずれかのチャネルによる送信、パスワードの照合機能を追加料金なしでAPIを利用できます。
よくある質問
ユーザー側に通話料は発生しますか?
原則として、発信側のプランに応じた通話料が発生します。サービス側がフリーダイヤル(0120等)を用意すれば、ユーザーの費用負担をゼロにできます。登録・認証の心理的ハードルを下げたい場合は、フリーダイヤルの導入を検討してください。
固定電話やガラケーでも使えますか?
通話機能がある端末であれば、スマートフォン・固定電話・ガラケー・IP電話を問わず利用できます。ただし050番号など一部のIP電話は番号通知の仕様が異なる場合があるため、許可する番号種別の要件定義を事前に行ってください。
認証に失敗する主な原因は?
最も多いのは「非通知設定で発信している」か「登録番号と異なる端末から発信している」ケースです。認証画面に「非通知設定を解除して発信してください」のガイド表示を加えるだけで、問い合わせの大半を防げます。
NTT CPaaSを、
60日間無料でお試しください
・SMS・Voice・メールを本番同様に無料で検証
・全API機能に即日アクセス有料プランと同一環境
・国内開発者向けに最適化された日本語ガイド
コミュニケーション・プラットフォームサービス部 部長
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
2026.05.29
鈴木 伸吾 (監修)
システムが発行した使い捨ての専用番号にユーザーが発信する形が一般的です。認証スピードは非常に高速ですが、海外経由の電話など一部の環境では発信者番号が正しく通知されず認証できないケースがあります。キャリア判定の精度が高いサービスを選ぶことが、ユーザーのストレス削減と成功率向上の鍵です。