多要素認証(MFA)の仕組みと二要素認証・二段階認証との違い
多要素認証(MFA)・二要素認証・二段階認証の違いを整理し、認証方式の選び方・導入手順・パスキーへの移行まで実務目線で解説。「どの要素をどう組み合わせるか」に迷っている情シス・開発担当者向けの判断材料をまとめています。

鈴木 伸吾(監修)
コミュニケーション・プラットフォームサービス部 部長
2026/05/26
ログインなどの認証強化を検討する際に、その方法としてMFA(多要素認証)・2FA(二要素認証)・二段階認証という似たような用語が使われます。3つの用語は混在して使われがちなので、その違いを整理して理解する必要があります。この記事では用語の整理から認証方式の選び方・導入手順・パスキーとの共存まで、実務で使える形でまとめています。
この記事でわかること
- MFA・2FA・二段階認証の違いと、自社に必要な認証レベル
- 知識・所有・生体の3要素をどう組み合わせるか
- 導入ステップとパスキー(FIDO2)への移行をどう考えるか
多要素認証(MFA)とは——「要素の種類が違う」ことが核心
多要素認証(MFA:Multi-Factor Authentication)は、知識・所有・生体という異なる種類の認証要素を2つ以上組み合わせて本人確認を行う認証方式の総称です。
パスワード(知識要素)が漏洩しても、追加の要素(スマートフォンや指紋)がなければログインできない点が、パスワード単体認証との本質的な違いです。Microsoftの調査ではMFA導入だけでアカウント乗っ取りの99.9%を防止できるとされており、コスト対効果で突出した施策です。
| 認証要素 | 定義 | 具体例 | 主なリスク |
|---|---|---|---|
| 知識要素 (知っていること) | 本人だけが知っている情報 | パスワード・暗証番号・秘密の質問 | フィッシング・推測・使い回し攻撃 |
| 所有要素 (持っているもの) | 本人が物理的に所持するデバイス | スマートフォン・SMS・認証アプリ・ICカード・ハードウェアトークン | 紛失・盗難・SIMスワッピング |
| 生体要素 (本人の特徴) | 本人固有の身体的特徴 | 指紋・顔・虹彩・声紋 | 流出時に変更不可・センサー精度の変動 |
「同じ種類の要素を2回重ねる」だけでは多要素認証になりません。たとえばパスワードと秘密の質問はどちらも知識要素なので、一方が漏洩すれば同じ攻撃ルートで両方突破されます。異なる種類を組み合わせることが、この仕組みの安全性の根拠です。
MFA・2FA・二段階認証——3つの違いを1分で整理する
この3つは「着目点」が違うだけで、組み合わせ次第で重なることもあります。
| 用語 | 着目点 | 定義 | 安全性の注意 |
|---|---|---|---|
| 多要素認証(MFA) | 要素の種類と数 | 異なる種類の要素を2つ以上組み合わせる総称 | 2FAはMFAの一種。3要素すべての組み合わせも含む |
| 二要素認証(2FA) | 要素の種類 | 異なる種類の要素をちょうど2つ組み合わせる | 利便性とセキュリティのバランスが取れた現実解として最も普及 |
| 二段階認証(2SV) | 認証の回数 | 認証を2回行う(同じ種類でも可) | 「パスワード+秘密の質問」は2SVだが、どちらも知識要素のためMFAに該当しない |
実務で「多要素認証を導入している」と表現される場合、その多くは二要素認証(パスワード+SMS認証など)を指しています。3要素すべてを組み合わせるよりユーザー負担が低く、十分なセキュリティ強度を確保できるため、BtoCサービスから業務システムまで最も現実的な選択肢として定着しています。

鈴木 伸吾 (監修)
二要素認証では、認証を2回行うことよりも、どの要素を組み合わせるかが重要です。同じ要素を重ねると十分な認証強度を確保しにくい場合があります。導入時は、利用者の負担にも配慮しながら、異なる要素を組み合わせて設計することが大切です。
なぜ今、多要素認証が必要なのか——3つの背景
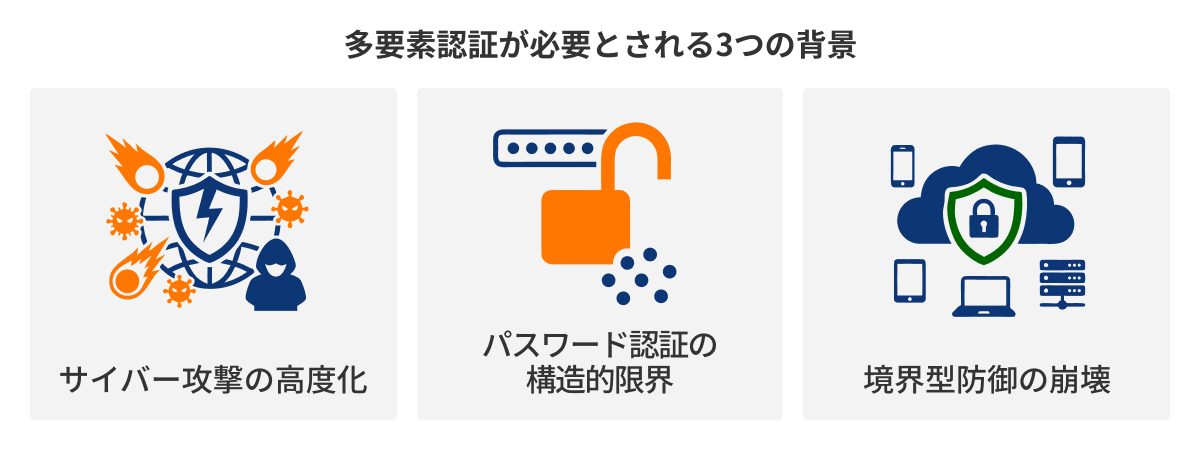
| 背景 | 現状 | MFAで解決できること |
|---|---|---|
| サイバー攻撃の高度化 | フィッシング・リスト型攻撃が自動化・大規模化し、パスワード単独では防御困難 | パスワードが流出しても追加要素がなければ突破できない |
| パスワード認証の構造的限界 | 使い回し・推測容易なパスワードによる被害が増大。頻繁な変更強制が使い回しを助長するという逆説も | NISTガイドライン(SP 800-63-4)が推奨するとおり、パスワードへの依存度を下げて漏えい時の被害を最小化 |
| 境界型防御の崩壊 | テレワーク・クラウド利用により「社内ネットワーク内なら安全」が成立しなくなった | アクセス元に関わらず本人確認を強化するゼロトラストの入り口として機能する |
鈴木 伸吾 (監修)
パスワードの使い回しや漏えいが起こりうる以上、ID・パスワードだけに依存した運用には限界があります。多要素認証は、アクセスごとの本人確認を強化するための基本的な対策となります。
多要素認証を導入する3つのメリット
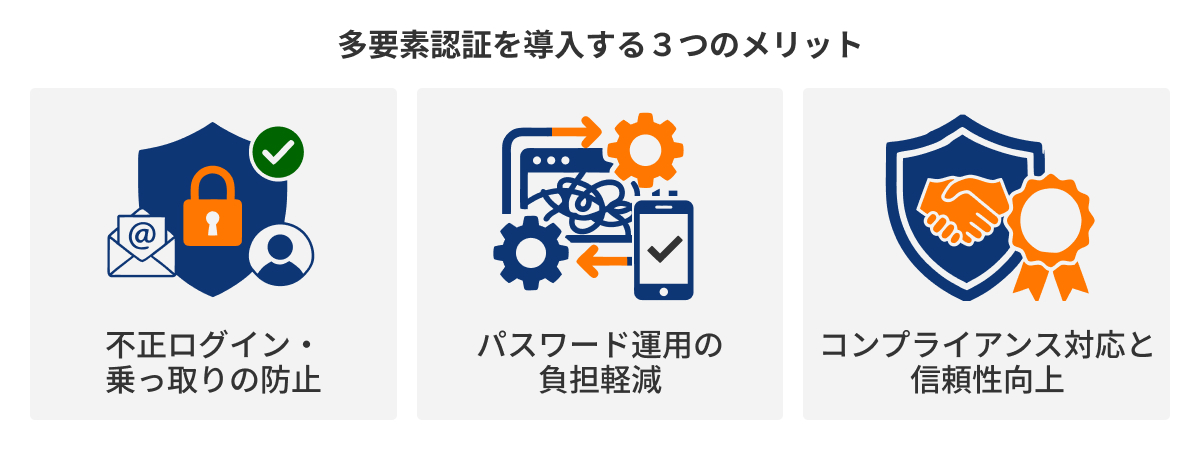
多要素認証を導入するメリットを紹介します。
メリット① 不正ログイン・乗っ取りの防止
ID・パスワードが漏洩しても、追加要素がなければ認証を突破することはできません。
Microsoftの調査では多要素認証の導入だけでアカウント乗っ取りの99.9%を防止できるとされており、乗っ取りによる被害が甚大になるアカウントほど、優先して導入する必要があります。
メリット② パスワード運用の負担軽減
多要素認証(MFA)を前提とした設計では、複雑すぎるパスワード条件や頻繁な変更強制が不要になり、ユーザー負担の軽減につながります。
またNISTガイドライン(SP 800-63-4)でも、「長いパスフレーズ+MFA」の組み合わせが推奨されており、頻繁なパスワードの強制変更に比べて、管理者・ユーザー双方の負担が下がる施策と言えます。
メリット③ コンプライアンス対応と信頼性向上
多要素認証を導入することで、PCI DSS v4.0・NISTガイドライン(SP 800-63-4)・ 経産省「サイバーセキュリティ経営ガイドライン」への適合を示すことができます。証券分野では2025年からログイン・重要操作へのMFAが実質義務化されており、対策の遅れがリスクになる可能性がある一方で、早々に対策を行うことで信頼性の向上につながるとも言えます。
鈴木 伸吾 (監修)
多要素認証のメリットはセキュリティ強化だけではありません。認証強度を高めることで、パスワード忘れや再設定に関するサポート問い合わせの抑制にもつながります。認証ログの確認や異常なログイン試行への対応も含めて、運用フローを整備しておくことが重要です。
3つのデメリットと対策——設計段階でほぼ解決できる
多要素認証にはメリットがある一方で、注意するべきデメリットもあります。
デメリット① ログイン手順が増える
多要素認証を導入することで、ID・パスワードのみでの認証に比べると認証ステップが増えます。認証ステップが増えることで、面倒になったユーザーが作業を中断したり、なかなかログインできないことへの不満がたまる可能性があります。
対策として、リスクベース認証との組み合わせが考えられます。低リスクのログイン時には認証ステップをスキップし、高額決済やユーザー情報変更、通常時と異なるブラウザからのログインなどリスクが高いときには、認証ステップを増やすことで、利便性とセキュリティを両立することができます。
また生体認証やパスキーを採用することで、追加操作を限りなく減らすことができます。
デメリット② デバイス紛失時にアクセスできなくなる
SMS認証やアプリ認証のような所有要素、または端末に登録された生体要素を使用している場合には、デバイスを紛失したり故障・修理した際には、正規ユーザーであってもログインができなくなります。
対策として、初期設定時にバックアップコードを発行し、デバイスを紛失・故障した場合でもログインできるような環境を事前に整えてもらうことが挙げられます。またSMS・アプリ・音声通話など複数チャネルを用意して選択式にすることで、いざという際に対応することが可能になります。
デメリット③ 導入・運用コストが増える
二要素認証を導入することで、機器購入やAPI連携のための開発費用など工数やコストが発生します。また認証ステップが増えることで、「ログインできない」などの問い合わせ対応工数が発生する可能性が考えられます。
対策として、REST APIベースの認証サービスの検討が挙げられます。REST APIベースの認証サービスであれば、既存システムへの後付けが数日〜数週間で完了します。NTT CPaaSは、SMS・メール・音声による認証APIを提供しており、パスコードを作成・承認する認証APIは追加料金なしで利用可能です。
また顧客からの問い合わせに対しては、ヘルプ窓口との連携はもちろん、FAQを充実させるなど、事前の対策が必須です。
鈴木 伸吾 (監修)
導入時に課題になりやすいのは、利用者の負担と復旧時の運用です。認証ステップが増えることで使いにくさを感じる場合もあるため、認証手段の選択肢や復旧フローまで含めて設計しておく必要があります。利便性とのバランスを取った運用設計が、現場に定着させるうえで重要です。
認証方式の選び方——ユーザー層・リスク水準で変わる
多要素認証に使える主な方式を、セキュリティ強度・利便性・導入コストで比較します。
| 認証方式 | セキュリティ | 利便性 | コスト | 向いている場面 |
|---|---|---|---|---|
| SMS認証 | 中〜高 | 高 | 低 | BtoCサービス・一般ユーザー向け標準手段 |
| IVR認証(電話認証) | 中〜高 | 中 | 低〜中 | 固定電話ユーザー・SMS受信困難なユーザーのフォールバック |
| メール認証 | 中 | 高 | 低 | 既存インフラ活用・海外ユーザー対応 |
| 認証アプリ(TOTP) | 高 | 高 | 中 | 業務システム・高頻度ログイン環境 |
| 生体認証 | 最高 | 最高 | 中〜高 | モバイルアプリ・高リスク操作・新規サービス |
| ハードウェアトークン | 最高 | 低 | 高 | 金融・医療・高セキュリティ要件の業務システム |
実務上の定番は「SMS認証をメイン、音声認証(IVR)をフォールバック」として組み合わせる構成です。固定電話ユーザーや高齢層が多いサービスでは、SMSが届かない層への対応として音声認証を用意することが認証完了率の維持に直結します。
サービス

▶ NTTグループの二要素認証(2FA)API|OTP生成・照合機能を無料提供
SMS・音声・メールによる二要素認証(2FA)をAPIで簡単に導入。ワンタイムパスワード(OTP)の生成・照合機能を無料で提供し、配信から本人確認までを一括実装。不正ログイン対策と開発工数の大幅削減を実現します。
鈴木 伸吾 (監修)
SMS認証は利用環境によっては到達率に影響が出る場合があります。こうした課題に備えるには、IVRを含む音声認証も用意しておくことが重要です。IVRはSMSでの確認が難しい場合でも電話で認証できるため、固定電話ユーザーへの対応や認証手段の補完として機能します。
導入の4ステップ
ここからは多要素認証を導入検討から導入後までのステップを紹介します。
ステップ① 要件整理
リスクレベルやユーザー属性(高齢者・海外ユーザーの有無)、既存システム構成、予算、ガイドライン準拠要否など、必要要件を整理することから始めましょう。
またセキュリティ要件とユーザー利便性を考慮したうえで、「どの操作に二要素認証を適用するか」の範囲設計が最重要です。管理者アカウントや高額決済、ユーザー情報変更などのリスクの高い作業から導入することをおすすめしています。
ステップ② サービス選定
これまで紹介してきたSMS・音声・メール・アプリ通知・生体・ハードウェアトークンから既存システムやセキュリティガイドラインに沿った方式の選択をしましょう。
また方式が決まったら、それらの認証サービスを提供しているAPI提供事業者を比較し、導入サービスの選定を行いましょう。サービス選定のポイントは、要件にあったAPIを提供しているか、到達率、認証ロジックAPIの有無・マルチチャネル対応・サポート体制・コストの6軸です。既存サービスや体制、予算にあったサービスを導入するため、事前の比較が重要です。特に要件にあったAPIを提供しているかどうかは、開発工数に直結します。APIリファレンスや無料トライアルを活用して、開発担当と一緒に検討することが大切です。
ステップ③ 段階的展開
管理者アカウントや高額決済、ユーザー情報変更などのリスクの高い作業から先行適用し、段階的に新規アカウント登録や全ユーザーのログインへ展開していきましょう。
先行適用の段階で「認証完了率90%以上」「離脱率5%以下」「問い合わせ率1%以下」を目標KPIに設定し、全体へ適用したときの影響を考慮し、対策を行うことが重要です。
ステップ④ 継続改善
すべてのユーザーへの適用が完了したら、認証完了率・離脱率・問い合わせ件数をモニタリングし、閾値・認証方式を継続的に調整しましょう。その際に「認証失敗率」と「正規ユーザーのロックアウト数」の両指標でバランスをとることが重要です。
パスキー(FIDO2)との関係——移行をどう考えるか
パスキーはパスワードを不要にする「パスワードレス認証」です。指紋・顔認識だけでログインでき、フィッシング耐性は現時点で最高水準。Apple・Google・Microsoftなどが2022〜2024年にかけて標準採用しました。
| 比較軸 | 多要素認証(パスワード+SMS OTP) | パスキー(FIDO2) |
|---|---|---|
| パスワードの有無 | 必要 | 不要(公開鍵暗号で代替) |
| フィッシング耐性 | 中(OTPはリアルタイムで傍受されうる) | 最高(偽サイトではドメイン不一致で端末側が応答を拒否) |
| ユーザー操作 | パスワード入力+コード入力の2ステップ | 指紋・顔認証のみ(1ステップ) |
| サーバー側リスク | パスワードハッシュ流出のリスクあり | プライベートキーはサーバーに保存されない |
| 普及状況 | 現在最も広く普及 | 2024〜2025年にかけて急速に普及中 |
| 向いている用途 | 既存システムへの段階的な認証強化 | 新規サービス・リプレース時のゼロベース設計 |
パスキーの優位性は明確ですが、端末の生体センサー非対応・法人端末の管理ポリシー・高齢ユーザーへの対応から、全環境への即時移行は難しいのが実態です。現実的なアプローチは「新規サービスはパスキー優先、既存サービスはMFAを維持しながら並走」です。
鈴木 伸吾 (監修)
パスキーはフィッシング耐性・UX・セキュリティ強度のすべてで従来のMFAを上回る次世代標準です。ただし企業の既存インフラ・ユーザー属性・端末管理ポリシーとの整合性を取りながら段階的に移行することが現実的。「今すぐ全部パスキー」ではなく「新規からパスキー、既存はMFAを維持しながら並走」が推奨アプローチです。
NTT CPaaSを選ぶ判断基準
サービス選定で最も重視すべきは「到達率の安定性」「認証ロジックAPIの有無」「日本語サポート」の3点です。初期コストより運用コストと到達率の安定性を重視することが、導入後の後悔を防ぎます。
| 比較軸 | NTT CPaaS | 海外系認証サービス | 国内SMS認証サービス |
|---|---|---|---|
| SMS到達率 | 国内主要4キャリアと直接接続。高水準の到達率を担保 | 海外ルート経由のため国内到達率が変動しやすい | 一部キャリアと直接接続。事業者によって差がある |
| 認証ロジックAPI | OTP生成・照合などを追加料金なしで提供 | 認証成功ごとの従量課金が多い | 認証ロジックの提供がないケースが多い |
| 対応チャネル | SMS・音声通話・メールの3チャネルを一括提供 | SMS・音声・メールなど複数チャネル | SMS中心 |
| グローバル対応 | 200以上の国と地域に対応 | グローバル実績は豊富 | 国内中心 |
| 日本語サポート | NTTグループによる日本語フルサポート | 英語対応が中心 | 日本語対応 |
| 初期費用 | 60日間の無料トライアル(即日アカウント発行) | 初期費用が低い場合もあるが為替リスクあり | 比較的低コスト |
鈴木 伸吾 (監修)
コスト重視で海外系サービスを選んだ場合、為替リスクと国内到達率の変動リスクが長期的な総保有コストを押し上げるケースが多く見られます。認証は「サービスの入口」であり、到達率の低下は直接的な機会損失になります。
まとめ——多要素認証の導入判断を整理する
多要素認証は「パスワードはいつか漏れる」という前提に立った上で、漏洩後の不正アクセスを構造的に防ぐための現在の標準施策です。
- MFAの核心は「異なる種類の要素を組み合わせること」。同じ種類の重ね合わせは多要素認証に該当しない
- 実務の標準解は「パスワード+SMS認証」の二要素認証。SMS不達への備えとして音声認証(IVR)をフォールバックに設定する構成が到達率とコストのバランスで合理的
- デメリット(手順増加・デバイス紛失・コスト)はすべて設計段階で対策できる。バックアップコードと復旧フローの整備は導入前に必須
- パスキーへの移行は「新規はパスキー優先、既存はMFAを維持しながら並走」が現時点での現実解
- NTT CPaaSはSMS・音声・メールの3チャネルと認証APIを一括提供。認証成功料なし・60日無料トライアルから開始可能
よくある質問
多要素認証と二段階認証は何が違いますか?
多要素認証は「認証要素の種類」に着目した分類で、二段階認証は「認証の回数」に着目した分類です。「パスワード+秘密の質問」は認証を2回行うので二段階認証ですが、どちらも知識要素のため多要素認証には該当しません。「パスワード+SMS認証」は知識と所有の組み合わせなので、二段階認証かつ多要素認証(二要素認証)に該当します。
多要素認証を導入すれば不正アクセスを完全に防げますか?
Microsoftの調査ではMFA導入だけでアカウント乗っ取りの99.9%を防止できるとされていますが、完全ではありません。デバイス情報の偽装やソーシャルエンジニアリングなど一部の高度な攻撃は残ります。MFAを基盤にしつつ、アクセス権限の管理・操作ログの監視などを組み合わせた多層防御が重要です。
多要素認証の義務化は進んでいますか?
一律の法的義務ではありませんが、PCI DSS v4.0・経産省「サイバーセキュリティ経営ガイドライン」で強く推奨されており、証券分野では2025年から実質的な義務化が進んでいます。対策不足は取引先からの信頼低下や、情報漏洩時の損害賠償リスク増大にもつながります。
NTT CPaaSを、
60日間無料でお試しください
・SMS・Voice・メールを本番同様に無料で検証
・全API機能に即日アクセス有料プランと同一環境
・国内開発者向けに最適化された日本語ガイド
コミュニケーション・プラットフォームサービス部 部長
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
2026.05.26
鈴木 伸吾 (監修)
多要素認証は異なる認証要素を組み合わせて安全性を高める仕組みです。ただし導入するだけで十分とはいえず、設計や運用が不十分だとユーザー負担や運用上の課題につながります。セキュリティ強度と使いやすさのバランスを踏まえて設計することが重要です。