リスクベース認証とは|仕組み・MFAとの違い・導入判断の基準
アクセス環境をリアルタイムで判定し、リスクが高い場合のみ追加認証を発動させる仕組みです。MFAとの違い・アクティブ/パッシブ認証の使い分け・しきい値設計の考え方を実務目線で解説します。

鈴木 伸吾(監修)
コミュニケーション・プラットフォームサービス部 部長
2026/05/15
「不正ログイン対策を強化したいが、認証の手順を増やすとユーザーが離脱する」——この矛盾を解消するのがリスクベース認証(RBA)です。
リスクベース認証は、アクセス環境・デバイス・行動パターンをリアルタイムで判定し、リスクが高い場合のみ追加認証を発動させる仕組みです。普段と同じ環境から使う正規ユーザーには何も求めず、不審なアクセスにだけ厳格に対応します。
この記事では、仕組みとアクティブ/パッシブ認証の使い分け・多要素認証(MFA)との違い・導入時の3つの注意点・しきい値設計の基本的な考え方を、実務判断に役立つ形で整理します。
この記事はこんな方へ
- リスクベース認証とMFAの違いを正確に把握したい
- セキュリティを強化しながらコンバージョン率の低下を防ぎたい
- しきい値設計や導入時の注意点の基準を知りたい
リスクベース認証の仕組み
通常の認証はすべてのユーザーに同じ手順を課します。リスクベース認証はこれを「普段と同じ環境ならスキップ、異常があれば追加認証」という動的な判定を行います。
| 項目 | 従来の認証 | リスクベース認証 |
|---|---|---|
| 認証の基準 | 全員に一律の手順 | リスクスコアに応じて動的に変える |
| 正規ユーザーへの影響 | 毎回同じ手順 | 普段と同じ環境なら追加認証をスキップ |
| 不正アクセスへの対応 | パスワードが合えば通過 | 環境の差異を検知して追加認証またはブロック |
| UXへの影響 | セキュリティ強化=体験悪化 | 強化しても通常体験を維持できる |
高リスクと判定される代表例は「海外からの初回アクセス」「未登録デバイスからのログイン」「短時間での複数回ログイン試行」です。逆に、自宅のPCから日常的な時間帯にアクセスする正規ユーザーには追加認証を求めません。
判定に使われる3つの要素
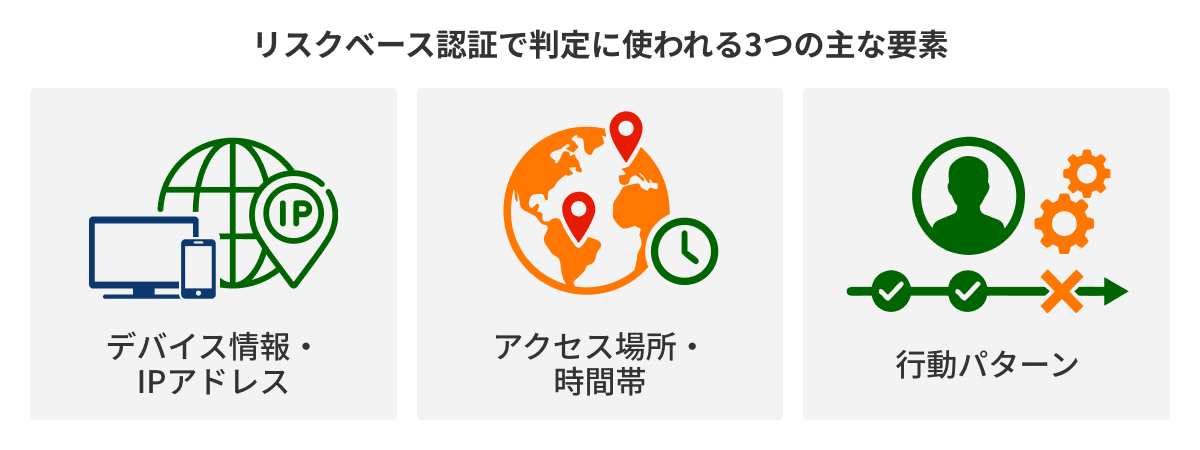
リスクスコアは以下の3要素を組み合わせて算出します。
| 判定要素 | 具体的な判定内容 | 高リスクの例 |
|---|---|---|
| デバイス・IPアドレス | ブラウザ・OS・画面解像度などのフィンガープリント、接続元IP | 未登録デバイス、海外サーバー・匿名プロキシ経由 |
| アクセス場所・時間帯 | ユーザーごとの通常利用パターンとの差分を検知 | 平日日中オフィス利用のユーザーが深夜2時に海外からログイン |
| 行動パターン | マウス操作・タイピングリズム・スクロール速度をAIで分析 | 画面遷移を最短ルートで機械的に操作(ボットの兆候) |
IPアドレスのみに頼る判定はVPNやiCloudプライベートリレーの普及で限界を迎えています。「過去に正常と判断されたデバイスと同じかどうか」という整合性の確認と、行動パターンの相関を重視することで誤判定を減らせます。
アクティブ認証とパッシブ認証——2種類の使い分け
リスクを検知した後にユーザーへの操作要求を伴うかどうかで2種類に分かれます。この2つを組み合わせることで、UXを損なわずに高精度な不正検知を実現できます。
| 項目 | アクティブ認証 | パッシブ認証 |
|---|---|---|
| ユーザー操作 | 必要 | 不要 |
| 動作タイミング | リスク検知後に発動 | 常時バックグラウンドで稼働 |
| 認証手段の例 | SMS OTP・生体認証・秘密の質問 | デバイス指紋・IPアドレス・行動分析 |
| UXへの影響 | 高リスク時のみ介入が発生 | 通常時は完全に透過的 |
| 主な用途 | 異常検知後の本人確認強化 | 常時リスクスコアリング |
UXを重視するなら「パッシブ認証の精度を上げてアクティブ認証の発動頻度を下げる」設計が効果的です。アクティブ認証を挟む頻度が高すぎると正規ユーザーの離脱を招きます。近年はタイピング速度などの行動データを活用し、バックグラウンドで継続的に「本人らしさ」を検証する手法が主流になっています。
多要素認証(MFA)との違い——対立ではなく組み合わせる
多要素認証(MFA)は「何を使って認証するか(知識・所有・生体)」という手法のことです。リスクベース認証は「いつ・どの強度で認証を要求するか」という判断ロジックで、この2つは対立しません。
| 比較軸 | 多要素認証(MFA) | リスクベース認証(RBA) |
|---|---|---|
| 着目点 | 認証に使う要素の種類 | 認証をいつ・どの強度で要求するか |
| ユーザー負担 | 毎回同じ手順 | 低リスク時はスキップ、高リスク時のみ発動 |
| UXへの影響 | セキュリティ強化≒手順増加 | 強化しても通常体験を維持しやすい |
| 最も効果的な使い方 | 単独でも有効 | MFAと組み合わせることで最大効果 |
最も効果的な設計は「リスクベース認証で高リスクを検知し、その際の追加認証手段としてMFAを使う」という組み合わせです。ゼロトラストセキュリティの文脈でも、この連携は標準的な設計として位置づけられています。
リスクベース認証を導入すると何が変わるか——3つの効果
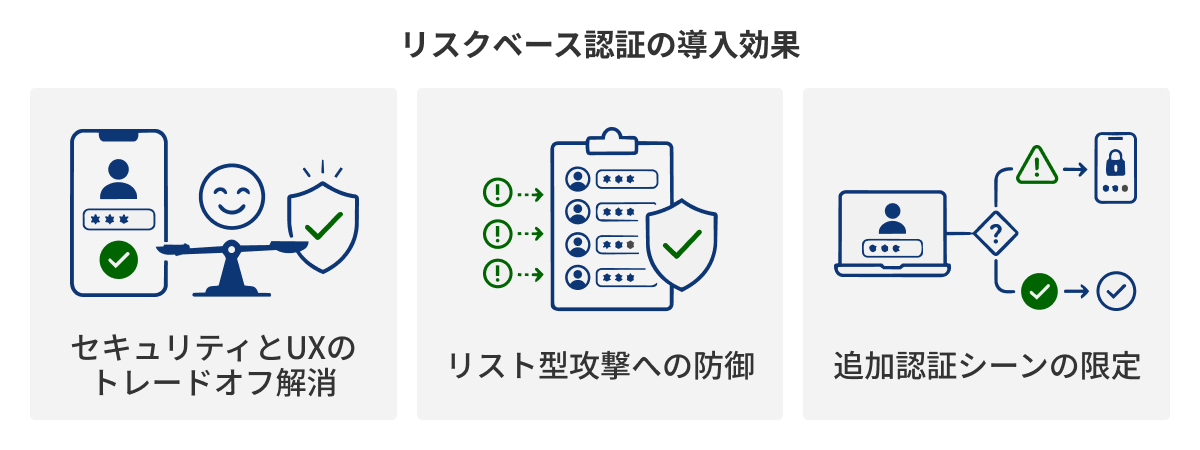
① セキュリティとUXのトレードオフを解消できる
リスクベース認証では、大多数の正規ユーザーには従来通りのシンプルなログイン体験を提供しつつ、バックグラウンドで高度な監視を続けます。普段と同じ環境からのアクセスには追加認証を求めないため、ECサイトや各種Webサービスでセキュリティ強化と離脱防止を同時に達成できます。
② リスト型攻撃への防御効果が高い
流出したIDとパスワードを使って別環境からログインを試みる「リスト型攻撃」に対して、特に有効です。たとえ攻撃者がパスワードを入手していても、デバイスやIPアドレスが正規ユーザーと異なれば「高リスク」と判定され、追加の本人確認が発動します。
IPA(情報処理推進機構)の報告では2025年7月の不正ログイン相談件数が過去最多の144件に達しており、リスト型攻撃の増加が背景にあります。ログインの段階で攻撃を無効化できるため、情報漏洩や不正取引を未然に防げます。
③ 追加認証を「必要な場面のみ」に限定できる
スマートフォンの機種変更後の初回ログインや、久しぶりのアクセス時など、ユーザー自身も「追加の確認が必要だ」と納得しやすいタイミングで認証を要求できます。毎回煩雑な手順を課す必要がなくなり、モバイルアプリや高頻度ログインサービスでの継続利用率向上に貢献します。
導入前に知っておくべき3つの注意点
① 導入コストと運用負荷を過小評価しない
リスクベース認証の実装には、アクセスログの収集・リスク判定エンジンの構築・しきい値のチューニングという継続的な作業が必要です。自社開発の場合、判定ロジックの設計・維持に年間数百時間規模の工数がかかるケースもあります。
中小企業や限られた予算の組織には「判定後の追加認証部分のみを外部APIに任せる」設計が現実的なコスト最適解です。外部ツールを活用すれば開発工数と維持コストを大幅に削減できます。
② バックアップ認証手段を必ず用意する
追加認証の発動頻度が高い環境では、認証情報を失念した正規ユーザーがアカウントにアクセスできなくなる「セルフロックアウト」が一定の割合で発生します。特に「秘密の質問」は設定内容を忘れやすく、「旅行先からログインしたらロックされた」という問い合わせの原因になりやすいです。
SMSや認証アプリなど記憶に依存しないバックアップ手段を複数用意し、管理者によるアカウント復旧フローをヘルプデスク担当者に周知しておくことが必須です。
③ 単独では防げない攻撃があることを前提に設計する
デバイス情報の偽装・内部犯行・フィッシング詐欺によってユーザー自身が認証情報を入力してしまうケースには対応しにくい側面があります。リスクベース認証は「多層防御の重要な一層」として位置づけ、以下と組み合わせることが前提です。
- アクセス権限の最小化(認証後に操作できる範囲を絞る)
- 操作ログの記録・監査(不審な操作を早期検知する)
- エンドポイント管理(MDM等でアクセス元端末のセキュリティを確認する)
- セキュリティ教育(フィッシング・ソーシャルエンジニアリング対策)

鈴木 伸吾 (監修)
最も多い失敗は「しきい値の初期設定が厳しすぎる」ことです。導入直後にヘルプデスクへの問い合わせが殺到し現場が混乱するケースを何度も見てきました。まずは「中リスク帯はログを取るだけ」から始め、データを蓄積してからしきい値を絞り込む段階的なアプローチが現実的です。また秘密の質問を単独のバックアップ手段にすることは避けてください。
しきい値設計の基本——「緩めから始める」が鉄則
実務上最も難しいのが「どの程度のリスクスコアで追加認証を発動させるか」の設計です。厳しすぎれば正規ユーザーへの誤検知が増え、緩すぎれば不正アクセスを見逃します。
| リスクレベル | スコア目安 | 推奨アクション | 想定シーン |
|---|---|---|---|
| 低リスク | 0〜30 | 追加認証なし・通常ログイン許可 | 普段のデバイス・自宅IP・通常時間帯 |
| 中リスク | 31〜60 | ログ記録・ソフト警告のみ | 久しぶりのログイン・軽微なデバイス変更 |
| 高リスク | 61〜85 | アクティブ認証を発動(SMS OTP等) | 新デバイス・海外IP・短時間複数回試行 |
| 最高リスク | 86〜100 | 即時ブロック・管理者通知 | 匿名プロキシ・ブラックリストIP・ボット検知 |
チューニングの進め方は「①緩めの設定で開始→②FAR(誤受け入れ率)とFRR(誤拒否率)をモニタリング→③攻撃傾向に合わせて定期的に見直す」の3ステップが基本です。しきい値は「設定して終わり」ではなく、攻撃傾向の変化に合わせて継続的に育てるものです。
導入時のプライバシー対応——最低限確認する4点
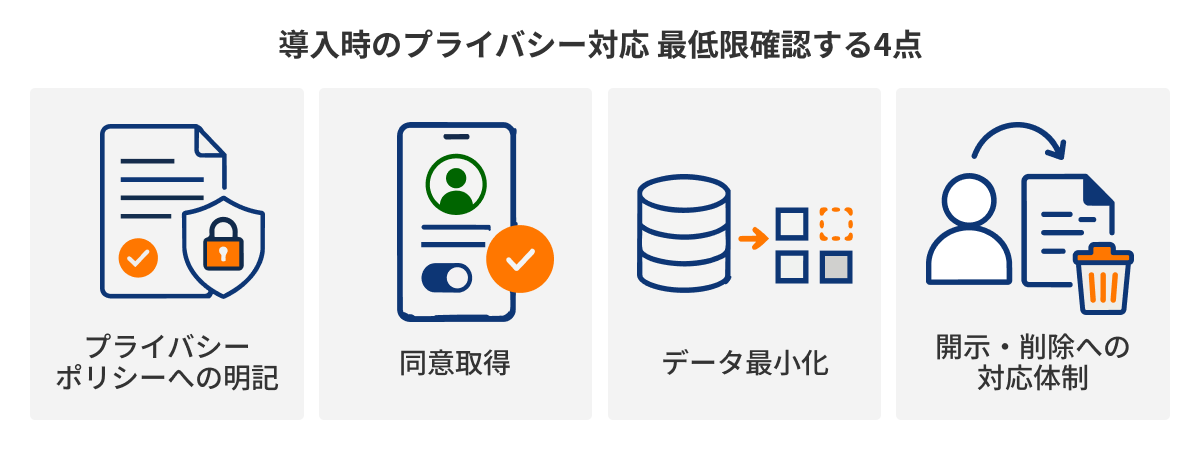
IPアドレス・デバイス情報・位置情報・行動履歴は個人情報保護法の「個人関連情報」に該当する可能性があります。導入前に以下の4点を確認してください。
- プライバシーポリシーへの明記:収集目的・利用範囲・保存期間を明示する
- 同意取得:サービス登録時にリスク判定目的でデータを収集することをユーザーに告知し同意を得る
- データ最小化:リスク判定に必要な最低限のデータのみ収集し、期限後は廃棄する
- 開示・削除への対応体制:ユーザーからのデータ開示・削除要求に対応できるフローを整備する
EU向けサービスはGDPR、カリフォルニア州向けはCCPAへの対応も必要です。「技術的には詳細なログ取得が可能」でも、目的に必要な最小限のデータに留める設計原則が、将来の法規制強化への対応コストを下げます。
判定後の追加認証サービスを選ぶ3つの基準
リスクベース認証の「判定エンジン」部分は自社開発または外部ツールで実装するとして、「判定後の追加認証手段(SMS OTP・IVR等)」のプロバイダー選定では以下の3点が重要です。特にSMSは最も採用されている方法なので、今回はSMS中心に紹介します。
| 比較軸 | NTT CPaaS | 海外系サービス(一般) | 自社開発 |
|---|---|---|---|
| SMS到達率 | 国内4キャリア直接接続で高水準 | 海外ルート経由で変動しやすい | キャリア接続次第で大きく変動 |
| 認証ロジックAPI | OTP生成・照合APIを追加料金なしで提供 | 認証成功ごとの従量課金が多い | 完全自由だが設計・維持コストが高い |
| 日本語サポート | NTTグループによる日本語フルサポート | 英語対応が中心 | 社内対応(工数が社内に集中) |
海外系サービスは初期コストが低く見えますが、国内到達率の変動リスク・為替リスク・英語のみのサポートという課題が実運用で表面化しやすいです。「認証の到達率が売上や顧客満足度に直結する」サービスでは、国内キャリア直接接続の実績を最重視して選定してください。
まとめ——導入の判断チェックリスト
この記事の内容を3点に絞ります。
- MFAとの使い分け:MFAは「何で認証するか」の手段、RBAは「いつ・どの強度で認証するか」の判断ロジック。対立ではなく組み合わせが最適
- 導入時の3大注意点:①しきい値は緩めから始めて段階的にチューニング ②バックアップ認証手段を記憶に依存しない手段で複数用意 ③多層防御の一層として設計する
- 追加認証プロバイダーの選定基準:到達率・認証ロジックAPIの無料提供・日本語サポートの3点を最重視
以下のいずれかに当てはまるなら、リスクベース認証の導入を具体的に検討するタイミングです。
- 不正ログイン対策を強化したいが、全ユーザーにMFAを強制するとコンバージョン率が下がる懸念がある
- リスト型攻撃(漏洩済みID・パスワードの一括試行)への対策が急務になっている
- 大規模BtoCサービスでセキュリティとUXを同時に改善したい
- 認証基盤のコストと開発工数を最小限に抑えながらセキュリティを上げたい

▶ NTT CPaaS——リスクベース認証の追加認証APIを60日間、無料で試す
高リスク判定後の追加認証手段として、SMS OTP・IVR音声認証・メールを一元管理できます。OTP生成・照合APIを追加料金なしで提供しており、既存の判定エンジンとのAPI連携がスムーズです。10年連続SMS送信市場シェアNo.1、NTTグループの安定した通話品質と開発者向けスタートアップガイドで、初めての導入でも安心して運用できます。
よくある質問
リスクベース認証とMFAを両方導入する必要がありますか?
組み合わせることが最も効果的です。リスクベース認証で「いつ追加認証を求めるか」を判断し、その際の具体的な手段として多要素認証(MFA)を使います。どちらか一方だけでは、セキュリティとUXの両立が難しい場合があります。
リスクベース認証で防げない攻撃はありますか?
デバイス情報を精巧に偽装した攻撃・内部犯行・フィッシング詐欺によって本人が認証情報を入力してしまうケースには対応しにくい側面があります。アクセス権限管理・操作ログ監視・セキュリティ教育との組み合わせが必要です。
しきい値はどこから設定すればいいですか?
「緩めから始める」が鉄則です。最初から厳しく設定すると導入直後に正規ユーザーからの問い合わせが急増します。まず「中リスク帯はログを取るだけ」から始め、FAR(誤受け入れ率)とFRR(誤拒否率)のデータを蓄積してから段階的に絞り込んでください。
Googleなどの大手サービスでもリスクベース認証は使われていますか?
はい、広く活用されています。Googleでは「普段と異なる端末からのログイン時に追加認証を要求する」仕組みが実装されており、「新しい端末からログインがありました」という通知がその典型例です。Amazon・X(旧Twitter)などの主要プラットフォームでも同様の仕組みが標準化されています。
NTT CPaaSを、
60日間無料でお試しください
・SMS・Voice・メールを本番同様に無料で検証
・全API機能に即日アクセス有料プランと同一環境
・国内開発者向けに最適化された日本語ガイド
コミュニケーション・プラットフォームサービス部 部長
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
2026.05.15
鈴木 伸吾 (監修)
リスクベース認証を「壁の追加」と捉えるのは誤解です。多くのユーザーには多要素認証をスキップして利便性を保ちつつ、リスクの高い一部に絞って対策を強化するのがポイントです。判定基準を誤ると問い合わせが増えるため、段階的に導入し継続的にチューニングすることが重要です。