SMS認証のリスクと対策|廃止すべきか、使い続けるべきかの判断基準
「SMS認証は危険」という言説の正体を整理し、パスキー・認証アプリとの使い分け・企業が取るべき4つの対策を実務目線で解説します。廃止すべきか判断できていない情シス・開発担当者向けの記事です。

鈴木 伸吾(監修)
コミュニケーション・プラットフォームサービス部 部長
2026/05/26
「SMS認証だけでは、セキュリティ対策は不十分である」という話を聞いたことがあるかもしれません。しかし結論から言えば、SMS認証は廃止すべきではなく、弱点を理解したうえで多層防御の設計に組み込むのが正しい判断です。
リスクの多くはSMSの技術的欠陥ではなく、ユーザーを騙すソーシャルエンジニアリング攻撃(スミッシング・SIMスワップなど)によるものです。設計と対策次第で大幅に軽減できます。
この記事では、「危険」の正体・パスキーや認証アプリとの使い分け・企業が取るべき4つの対策を整理します。SMS認証の扱いをどう判断すればいいか迷っている情シス・開発担当者向けの内容です。
この記事はこんな方へ
- 「SMS認証を廃止すべきか」の判断軸が欲しい
- NISTの「非推奨」という話が正確にどういう意味か知りたい
- パスキーとSMS認証をどう使い分けるか整理したい
- 企業として今すぐ取るべき対策を具体的に把握したい
「SMS認証は非推奨」——NISTの分類を正確に読む
SMS認証への不信感の多くは、2016年のNISTガイドライン(SP 800-63B)の解釈が広まった影響です。NISTはSMS ワンタイムパスワードを「RESTRICTED(制限付き)」に分類しましたが、これは「禁止」ではありません。
正確には「リスクを理解したうえで追加対策を施すことを条件に、継続利用を認める」という分類です。2017年以降も金融機関・政府機関を含む多くの組織でSMS認証の採用が続いていることがその証拠です。NISTが指摘したのは「SMS単体では不十分」という点であり、ID・パスワード+SMS認証という二要素認証の組み合わせは依然として有効とされています。
実被害データで見る「リスクの本当の所在」
- フィッシング報告件数(2025年上半期):約120万件(※ 警察庁)
- インターネットバンキング不正送金のフィッシング起因:約9割
- クレジットカード番号盗用被害額(2025年):510億円(※ 日本クレジット協会)
これらの被害のほとんどは、SMSの技術的脆弱性ではなく「偽サイトでユーザー自身がワンタイムパスワードを入力してしまう」人的脆弱性が原因です。
SMS認証の5つのリスクと、企業が取るべき対策
SMS認証のリスクは「技術的な欠陥」よりも「攻撃者がどう悪用するか」の問題です。攻撃の手口と対策をセットで把握することが重要です。
| リスクの種類 | 攻撃の手口 | 推奨対策 |
|---|---|---|
| スミッシング(SMSフィッシング) | 偽SMS→偽サイトへ誘導→ワンタイムパスワードをリアルタイムで窃取 | SMS本文にURLを含めない設計。送信元番号を公式サイトで事前公開 |
| SIMスワップ | 個人情報で携帯会社を騙り電話番号を乗っ取り→SMS傍受 | 多要素認証(MFA)の追加(パスキー・生体認証との併用)。SIM変更時の異常アラート設定 |
| SMSインターセプト | 悪意あるアプリがSMS読み取り権限を悪用しワンタイムパスワードを外部送信 | 公式アプリ利用を推奨。企業端末にMDM導入 |
| 使い捨て番号・認証代行 | VoIPや仮想番号で不正アカウントを大量作成 | 番号属性チェック(HLRルックアップ)でVoIP・仮想番号を自動ブロック |
| 認証爆撃(レートアタック) | 同一IP・番号への大量OTP送信でコスト増・DoSを誘発 | レートリミットの厳格設定。バックオフアルゴリズムの実装。CAPTCHAとの併用 |
最も警戒すべきは「スミッシング」
5つのリスクのうち、現在最も被害件数が多いのはスミッシング(SMSフィッシング)です。正規の企業・行政機関を装ったSMSで偽サイトへ誘導し、ワンタイムパスワードをリアルタイムで盗む手口です。2025年3〜5月には証券会社を騙る手口が急増(※ 金融庁:週刊金融財政事情)し、証券口座への不正アクセスや不正取引が報告されています。
対策の基本は「SMS本文にURLを含めない設計」です。認証コードのみをSMSで送り、URL誘導は事前に公式サイトで案内するフローにするだけで、偽サイトへの誘導リスクを大幅に下げられます。加えて、送信元番号を公式サイトに明記しておくことで、顧客が本物かどうかを自分で確認できるようになります。
SIMスワップは個人では防ぎにくい——企業側の設計で対応する
SIMスワップは攻撃者が個人情報を使って携帯会社を騙り、電話番号を自分のSIMに移転させる手口です。決済アプリの不正利用や著名人のSNSアカウント乗っ取りなどの被害事例が出ています。
個人ユーザーが完全に防ぐことは困難なため、企業側での設計対応が必要です。パスキーや生体認証との多要素認証(MFA)を組み合わせることで、SIM乗っ取り後も防衛線を維持できます。また、同一ユーザーの電話番号が変更された直後の認証試行を検知し、追加確認を要求する設計も有効です。

鈴木 伸吾 (監修)
SIMスワップ以上に、偽サイトで情報を即座に悪用する「リアルタイムコード奪取」への警戒が必要です。被害は瞬時に成立するため、SMS認証を多層防御の第一歩と再定義すべきです。重要操作時に追加認証を求める「リスクベース認証」など、リスクに応じた柔軟な設計が実務上の鍵です。
SMS認証・パスキー・認証アプリ・IVR認証——4手段の使い分け
フィッシング耐性ではパスキーが最高水準です。一方、不正アカウントの大量作成への抑止力と高齢者対応ではSMS認証が優位です。「どちらか」ではなく「目的別に組み合わせる」設計が最も効果的です。
| 比較項目 | SMS認証 | パスキー(FIDO2) | 認証アプリ(TOTP) | IVR認証 |
|---|---|---|---|---|
| ユーザーの事前準備 | 不要 | デバイス登録が必要 | アプリのインストールが必要 | 不要 |
| 高齢者・ガラケー対応 | 完全対応 | 非対応 | スマートフォンが必要 | 完全対応 |
| 不正アカウント作成の抑止 | 電話番号紐付けで強力 | 量産が容易で抑止力が弱い | 量産が容易で抑止力が弱い | 電話番号紐付けで強力 |
| フィッシング耐性 | 中程度 | 最高水準 | 高い | 中程度 |
| SIMスワップリスク | あり | なし | なし | あり |
| SMS不達時の対応 | 別手段が必要 | 影響なし | 影響なし | SMS補完に最適 |
関連記事:SMS認証の仕組みと選び方——導入前に確認すべきことまで
パスキーとSMS認証は「どちらか」ではなく「組み合わせる」
パスキー(FIDO2)はアカウント認証のフィッシング耐性が最高水準ですが、アカウント作成時の「電話番号所持確認」という機能を持ちません。パスキー単体では不正アカウントの大量作成を防ぐ手段がないため、SMS認証との併用が有効です。
また、パスキーは特定の端末環境と操作理解が前提です。高齢者・ガラケーユーザーが多いサービスでは、SMS認証を代替手段として残しておかないと離脱が増えます。
推奨パターンは「パスキーを主認証、SMS認証を補完手段(不正アカウント登録抑止と離脱防止)」として設計することです。
IVR認証はSMSが届かない場面の補完手段として有効
IVR認証は、自動音声電話でワンタイムパスワードを読み上げる方式です。SMSが届かない環境(格安SIM・海外ローミング・受信拒否設定など)でも確実に認証コードを届けられます。
SMS+IVR認証を組み合わせると、SMSが届かない場合に自動でIVRにフォールバックし、認証の機会損失をゼロにできます。金融業界では証券取引ガイドラインの改正により多要素認証が実質義務化されており、SMS+IVRの組み合わせは法令対応としても有効です。
リスクがあってもSMS認証が選ばれ続ける理由
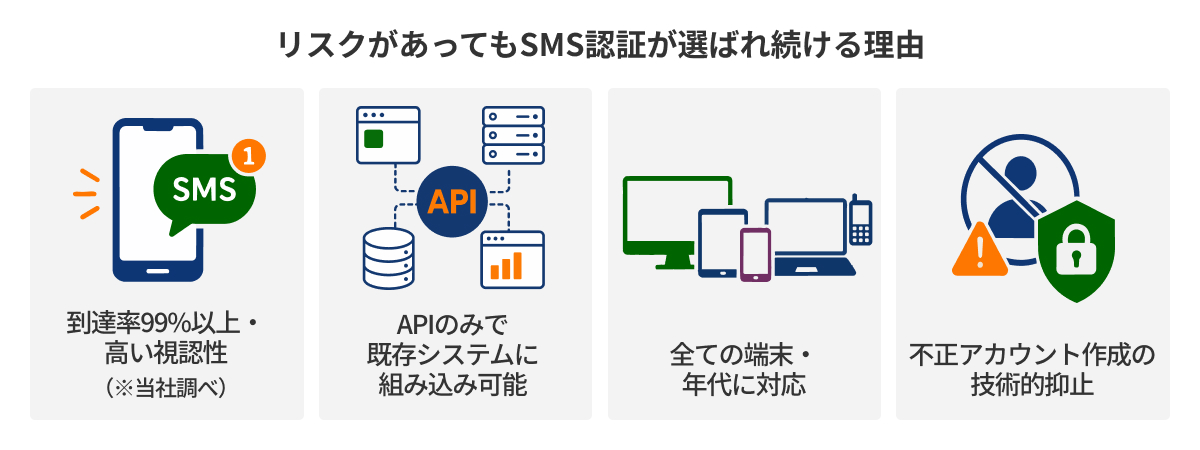
セキュリティリスクが議論される一方、多くの企業がSMS認証を採用し続けているのには実務上の理由があります。
| 理由 | 内容 |
|---|---|
| 到達率99%以上・高い視認性(※当社調べ) | ロック画面に直接表示されるため、メールの迷惑フォルダ問題が発生しない。電話番号は長期間変更されにくく、到達率の安定性が高い |
| APIのみで既存システムに組み込める | HTTP REST APIへの接続が標準。特別なハードウェア不要で開発工数が少ない。認証コードの自動生成・配信により管理部門の負担も減る |
| 全ての端末・年代に対応 | 専用アプリ不要。ガラケーを含む全携帯端末で利用可能。デジタルリテラシーによる離脱が起きにくい |
| 不正アカウント作成の技術的抑止 | 電話番号の所持確認を行うため、VoIP番号を使った大量アカウント作成をパスキーより強力に抑止できる |
企業が今すぐ取るべき4つの対策
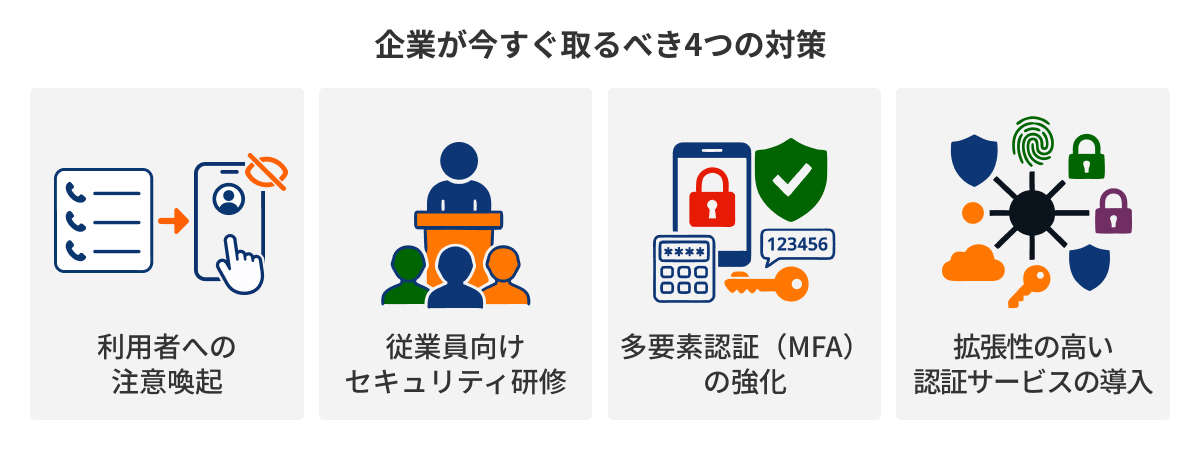
① 利用者への注意喚起を継続的に行う
SMS認証の安全性は利用者の行動に大きく依存します。不審なSMSを開いたり、送信元番号を確認せずリンクをクリックしたりする行動が被害の起点になります。
公式サイトで「弊社がSMSを送信する番号一覧」を事前公開することがまず有効です。「弊社はSMSでURLや認証コードの入力を求めることはありません」という告知をアプリ内通知やメールで定期的に行うことで、フィッシング被害の多くを防げます。
② 従業員向けセキュリティ研修を定期実施する
従業員がSMS関連の脅威を理解していなければ、内部からの情報漏洩や誤操作リスクが高まります。スミッシング・SIMスワップ・SMSインターセプトの手口と対応方法を定期的に共有し、擬似的な不審SMSによるシミュレーション訓練を実施してください。不審メッセージ受信時の報告ルートと緊急対応フローを組織全体に周知することも重要です。
③ 多要素認証(MFA)を強化する
SMS認証単体に頼らず、パスワード・生体認証・IVR認証を組み合わせた多層防御を設計することが最も効果的な対策です。
特に有効なのは「リスクベース認証」の設計です。通常ログインはSMS認証、振込・住所変更などの高リスク操作にはさらに追加の認証ステップを要求する構造にします。金融業界では証券取引ガイドラインの改正により多要素認証が実質必須化されており、SMS+IVRの組み合わせは法令対応としても機能します。
④ 拡張性の高い認証サービスを選ぶ
攻撃手法の変化や事業規模の拡大に対応するために、認証基盤の「拡張性」が将来の運用コストを左右します。
確認すべきポイントは、既存システムとのAPI連携の柔軟性、SMS以外にIVR・パスキー・生体認証へ拡張できるか、セキュリティ設定(コード長・有効期限・レートリミット・照合制限)が自社で変更できるか、そして番号属性チェック(HLRルックアップ)でVoIPや仮想番号を自動ブロックできるかの4点です。
NTT CPaaSが選ばれる理由——SMS+IVR認証の統合基盤
- 10年連続SMS送信市場シェアNo.1のNTTドコモビジネスXが運営(NTTグループ)
- SMS+IVR認証の統合対応:SMSが届かない場合にIVRへ自動フォールバック
- 認証API無料提供:ワンタイムパスワード生成・照合APIを無料で試用可能
- セキュリティ設定の完全対応:コード長・有効期限・レートリミット・ログ管理を標準装備
まとめ——SMS認証は「廃止」ではなく「正しく設計する」
この記事で整理した判断基準を3点にまとめます。
- 「NIST非推奨」の正確な意味:「禁止」ではなく「追加対策を条件に継続利用を認める」という分類。2017年以降も金融機関・政府機関で広く採用継続
- パスキーとの使い分け:フィッシング耐性はパスキーが優位。不正アカウント作成の抑止と高齢者対応はSMS認証が優位。目的別に組み合わせることが最も効果的
- 企業が取るべき4対策:①利用者への注意喚起 ②従業員研修 ③MFAの強化(SMS+IVR+生体認証)④拡張性の高い認証基盤の選択
SMS認証の弱点は正しく理解すれば対策できます。重要なのは廃止することではなく、多層防御の設計に組み込むことです。
サービス

▶ SMS認証API|NTTグループの高い到達率で本人確認を実現
SMS認証APIでワンタイムパスワード(OTP)を迅速に配信し、安全な本人確認を実現。99%以上の高い到達率と国内最大規模のSMS送信基盤により、不正ログイン対策を強化。60日間無料トライアルを提供しています。
よくある質問
SMS認証は廃止すべきですか?
廃止する必要はありません。リスクを理解して多要素認証の一要素として組み込むことが正しい判断です。SMS認証はパスワード単体と比べて不正アクセスのハードルを大幅に上げます。リスクの多くはSMSの技術的欠陥ではなく、ソーシャルエンジニアリングによるものであり、設計と対策で大幅に軽減できます。
SMS認証とパスキーはどちらが安全ですか?
目的によって異なります。フィッシング耐性はパスキーが最高水準ですが、不正アカウント作成の抑止(電話番号所持確認)と高齢者・ガラケー対応ではSMS認証が優位です。最も効果的な設計は「パスキーを主認証、SMS認証を補完手段」として組み合わせることです。
SMSとメールの認証コード、どちらが安全ですか?
SMS認証の方が本人確認の確実性が高く、フィッシング耐性も優れています。携帯電話番号は法律に基づき契約時の本人確認が行われており、匿名で大量作成できるフリーメールより成りすましが困難です。また、PCがウイルス感染しても電話回線経由のSMSは盗まれにくく、同じPC上で受信するメールより経路が分離されています。
NTT CPaaSを、
60日間無料でお試しください
・SMS・Voice・メールを本番同様に無料で検証
・全API機能に即日アクセス有料プランと同一環境
・国内開発者向けに最適化された日本語ガイド
コミュニケーション・プラットフォームサービス部 部長
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
2026.05.26
鈴木 伸吾 (監修)
SMS認証の認証強度を設計する際は、SMS単体で完結させず、多層防御のファーストステップとして再定義する視点が重要です。実際のリスクは通信経路よりもユーザーを欺く「ソーシャルエンジニアリング」にあります。