SMSワンタイムパスワードとは|仕組み・導入判断・設定のポイント
SMSで送る使い捨て認証コードの仕組み・メールや認証アプリとの使い分け・導入4ステップ・安全運用の設定基準を実務目線で解説します。「なぜSMSなのか」を判断するための情報をまとめています。

鈴木 伸吾(監修)
コミュニケーション・プラットフォームサービス部 部長
2026/05/26
「パスワードが漏れても、それだけでは不正ログインされない」——この状態を作るのがSMSワンタイムパスワード(SMS OTP)です。ログインや取引のたびにSMSで届く使い捨てコードを追加することで、パスワード単体認証の弱点を補います。
この記事では、仕組みとメールワンタイムパスワード・認証アプリとの違い・どんな場面に向いているか・安全に運用するための設定基準・4ステップの導入手順を、実務判断に役立つ形でまとめています。
この記事はこんな方へ
- SMSワンタイムパスワードをシステムに組み込むことを検討しているが、仕組みと選び方の基準がまだ整理できていない
- メール認証や認証アプリとどう使い分けるべきか判断したい
- 導入後の運用設定(コード長・有効期限・レートリミット)の目安を知りたい
SMSワンタイムパスワードの仕組み——使い捨てコードがなぜ有効か
SMSワンタイムパスワードは、ログインや取引のたびにランダムなコードをSMSで送り、本人の端末を持っていることを確認する認証方式です。コードの有効期限は通常30〜300秒で、一度使ったら無効になります。
仕組みをATMで例えると分かりやすいです。キャッシュカード(端末)と暗証番号(パスワード)の両方が揃わないと引き出せないのと同じ構造です。パスワードが漏れても、スマートフォンを持っていなければコードを受け取ることができず、認証を突破できません。
| 要素 | 具体例 | 確認していること |
|---|---|---|
| 第1要素(知識) | IDとパスワード | あなたが知っていること |
| 第2要素(所有) | スマートフォンへのSMS認証コード | あなたが持っているもの |
認証コードはどうやって生成されるか(HOTP / TOTP)
SMSワンタイムパスワードで主に使われるのはHOTP(カウンター同期式)です。認証リクエストのたびにカウンターが増加し、新しいコードが生成されます。認証アプリで使われるTOTP(時刻同期式)は、現在時刻をもとに30秒ごとに自動更新されます。
SMSワンタイムパスワードでHOTPが選ばれる理由は、送信のタイミングに左右されないためです。TOTPは30秒間で認証コードが切り替わるため、SMSの到達が遅れるとコードの有効期限が切れてしまうリスクがあります。
SMS OTP・メールOTP・認証アプリ・ハードウェアトークン——4手段の使い分け
「SMSにすべきか、認証アプリにすべきか」は、ユーザー層とセキュリティ要件によって変わります。以下の比較表で自社に当てはまる条件を確認してください。
| 比較項目 | SMS OTP | メールOTP | 認証アプリ(TOTP) | ハードウェアトークン |
|---|---|---|---|---|
| ユーザーの事前準備 | 不要 | 不要 | アプリのインストールが必要 | トークン配布が必要 |
| 到達の確実性 | ◎ 99%以上(※当社調べ) | △ 迷惑フォルダリスクあり | ◎ オフラインでも生成可 | ◎ 常時表示 |
| 高齢者・ガラケー対応 | ◎ 完全対応 | ○ ほぼ対応 | △ スマートフォンが必要 | △ 説明が必要 |
| フィッシング耐性 | 中(リアルタイム傍受リスク) | 低(メール自体が攻撃対象) | 高(ドメイン紐づけなし) | 最高(物理デバイス必須) |
| 不正アカウント作成の抑止 | 電話番号紐付けで強力 | 弱い(メール量産が容易) | 弱い | 弱い |
| 導入コスト | 低い | 最小 | 低い(アプリ代のみ) | 高い(トークン費用) |
SMSワンタイムパスワードが最もバランスが良い理由
SMSワンタイムパスワードは最も採用されている認証手段です。ユーザー側に追加の準備を一切求めないにもかかわらず、到達率と視認性が高い点がSMS OTPの最大の強みです。特に「高齢者・ガラケーユーザーを含む幅広い顧客基盤への一斉展開」が必要な場合や、「既存の携帯番号を活用して即日対応したい」場合には、他の手段の追随を許しません。
ブログ

▶ SMS認証API|NTTグループの高い到達率で本人確認を実現
SMS認証APIでワンタイムパスワード(OTP)を迅速に配信し、安全な本人確認を実現。99%以上の高い到達率と国内最大規模のSMS送信基盤により、不正ログイン対策を強化。60日間無料トライアルを提供しています。
認証アプリ(TOTP)はセキュリティ要件が高く、ユーザーのデジタルリテラシーが均一な法人向けサービスやゼロトラスト環境で優位です。SMS OTPとの組み合わせ(ハイブリッド2FA)も有効な選択肢です。
SMSワンタイムパスワードが使われる3つの場面
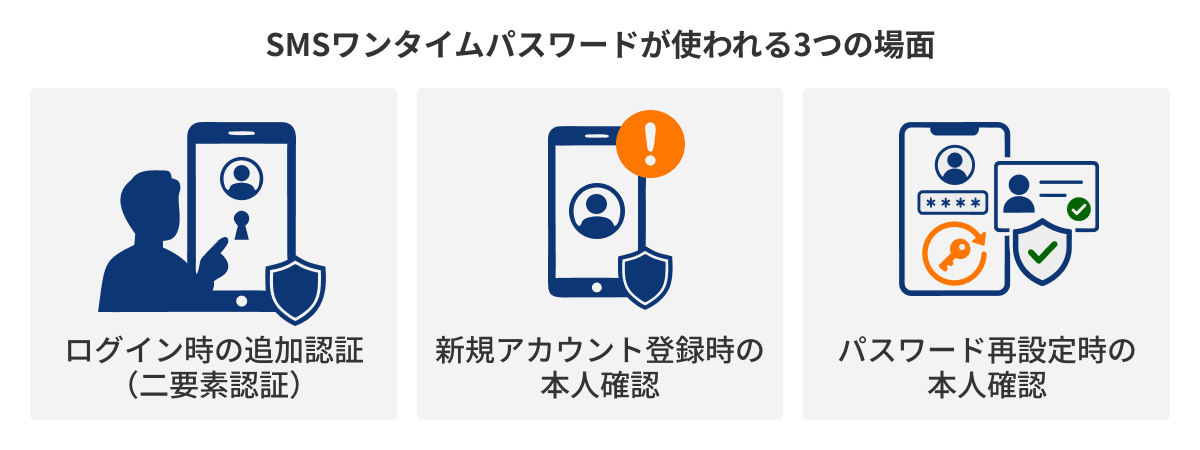
最も採用されている認証手段のSMS OTPが使われる場面をみていきましょう。
① ログイン時の追加認証(二要素認証)
ID・パスワード入力後にSMS認証を追加することで、パスワードが漏洩しても第三者による不正ログインを防ぎます。金融・医療・人事情報など機密性の高いサービスで特に有効です。リスト型攻撃(漏洩したID/パスワードの一括試行)の最も実用的な対策手段です。
② 新規アカウント登録時の本人確認
実在する電話番号への送信を条件にすることで、ボットによる不正アカウントの大量作成やなりすまし登録を防ぎます。キャンペーンの多重登録防止にも効果的です。パスキーや認証アプリでは対応が難しい「登録時の番号所持確認」がSMSワンタイムパスワードの独自の強みです。
③ パスワード再設定時の本人確認
登録メールアドレスが使えなくなった場合や、より強固な本人確認が必要な再発行プロセスで、端末所持を条件とするSMSワンタイムパスワードが「最後の砦」として機能します。
SMSワンタイムパスワードの5つのリスクと対策——設計前に把握しておくこと
SMSワンタイムパスワードのリスクは「技術的な欠陥」より「攻撃者がどう悪用するか」の問題です。各リスクと対策をセットで把握することが、安全な設計の前提になります。
| リスク | 攻撃の手口 | 推奨対策 |
|---|---|---|
| スミッシング(SMSフィッシング) | 偽SMS→偽サイトへ誘導→OTPをリアルタイムで窃取 | SMS本文にURLを含めない設計。送信元番号を公式サイトで事前公開 |
| SIMスワップ | 携帯電話会社を騙り、番号を乗っ取り→SMS傍受 | 多要素認証の追加。SIM変更時の異常アラート設定 |
| SMSインターセプト | 悪意あるアプリがSMS読み取り権限を悪用しOTPを外部送信 | 公式アプリ利用を推奨。企業端末にMDM導入 |
| 認証代行・使い捨て番号 | VoIPや仮想番号で不正アカウントを大量作成 | 番号属性チェック(HLRルックアップ)でVoIP・仮想番号を自動ブロック |
| 認証爆撃(レートアタック) | 大量OTP送信要求でコスト増・DoSを誘発 | レートリミットの厳格設定、バックオフアルゴリズムの導入、CAPTCHAとの併用 |
関連記事:SMS認証のリスクと対策|廃止すべきか、使い続けるべきかの判断基準
特に件数が多いのはスミッシングです。「SMS本文にURLを記載しない設計」が最も即効性のある対策です。

鈴木 伸吾 (監修)
認証代行やフィッシングへの対策はシステム設計時にセットで考える必要があります。SMS本文にURLを記載しない設計や、発行元ブラウザとのセッション紐付けといった「通信経路に依存しない対策」を最初から組み込むことがセキュリティ強度を高めるポイントです。
安全に運用するための5つの設定基準
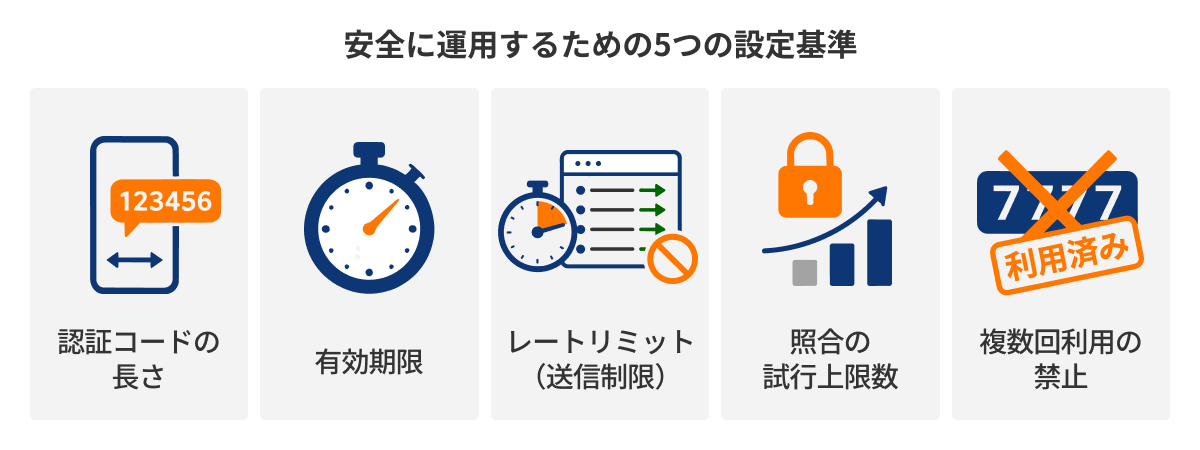
「どのサービスを選ぶか」と同じくらい重要なのが「どう設定するか」です。以下の5項目を導入前に確認してください。
| 設定項目 | 推奨値 | 理由 |
|---|---|---|
| 認証コードの長さ | 6桁(推奨) | 4桁は総当たり攻撃に弱く、8桁以上はユーザーの入力負担が増す。6桁がセキュリティと利便性のバランスが最良 |
| 有効期限 | 60〜300秒(推奨:180秒) | 30秒はモバイル環境で操作が間に合わないケースがある。5分(300秒)を上限とするのが実務の目安 |
| レートリミット(送信制限) | 同一番号・同一IPからの短時間連続リクエストを制限 | 認証爆撃・コスト攻撃を防ぐ最重要設定。バックオフアルゴリズムと組み合わせる |
| 照合の試行上限 | 3〜5回でロックまたは再発行を必須化 | ブルートフォース攻撃を防ぐ。超過後は一定時間ロック |
| 複数回利用の禁止 | 一度使用されたOTPを即座に無効化 | 同一セッション内での再利用を技術的にブロック |
「認証完了率」のモニタリングは忘れがちですが重要です。到達率が高くても有効期限が短すぎると入力が間に合わず、再度やり直しになるため離脱するユーザーが増えます。有効期限・コード長さ・自動入力機能の組み合わせを実際の利用データで継続改善することが、導入効果を最大化する最短ルートです。
業界別の主な活用シーン
SMS OTPは金融・証券などセキュリティ要件が高い業種から、EC・SaaSまで幅広く使われています。自社に近い業種の活用パターンを参考にしてください。
| 業種・サービス | 主な活用場面と特徴 |
|---|---|
| 金融・証券 | 多要素義務化対応。振込・資産移動の承認。「0005」キャリア共通番号によるスミッシング対策 |
| インフラ・エネルギー | 新規契約・料金変更時の本人確認。ピーク時のバースト耐性が問われるため送信性能の確認が必須 |
| EC・オンラインサービス | ログイン二要素認証・高額決済の承認・新規登録時のボット対策。キャンペーン不正利用の抑止にも有効 |
| ゲーム・SNS | アカウント乗っ取り防止・複数アカウント作成の抑制・RMT(リアルマネートレード)対策 |
| クラウド・SaaS | リモート環境からのログイン認証・管理者権限の保護・ゼロトラスト移行の一要素 |
関連記事:多要素認証とワンタイムパスワードの関係と、方式選定・運用の判断基準
鈴木 伸吾 (監修)
金融やインフラなど大規模環境では、SMSの秒間送信数(TPS)のバースト耐性が問われます。ピーク時に送信が遅延するとユーザーが再送ボタンを連打し、さらに負荷が増す悪循環が起きます。ピーク時でも遅延を発生させないインフラ構成を持つサービスを選んでください。
導入4ステップ——「入れて終わり」にしないための進め方
SMS OTPは「導入して終わり」ではなく「セキュリティ効果が出る形で定着させる」ことが目標です。以下の4ステップを踏むことで、導入後の問い合わせ急増や設定ミスを防げます。
ステップ① 要件整理
保護対象・ユーザー属性(高齢者・海外ユーザーの有無)・既存システム構成・セキュリティ基準など、必要要件を整理することから始めましょう。
また「どの操作にOTPを適用するか」の範囲設計が重要になります。全ログインに強制するか、高リスク操作のみに限定するか、リスクとUXの観点から検討し、設計しましょう。
ステップ② サービス選定
SMS認証のサービス選定を行うとき、国内キャリア直接接続・認証ロジックAPIの有無・マルチチャネル対応・セキュリティ設定の柔軟性・コストで比較することが重要です。
特に到達率・要件にあったAPIの提供・日本語サポートは、開発工数や導入後の運用に大きくかかわるので、事前の比較が大切です。APIの仕様が自社の開発環境に適合するかどうかは、開発工数に直結するため、APIリファレンスや無料トライアルを活用して、開発担当と一緒にサービス選定を行いましょう。
ステップ③ テスト・検証
実際のユーザー環境での到達率・認証完了率・離脱率を計測し、テストを行いましょう。到達率95%以上・完了率90%以上・離脱率5%以下を目標に、一部ユーザーから適用を始めることが推奨されます。
ステップ④ 本番展開と継続改善
すべてのユーザーへの適用が完了したら、認証ログ・誤検知数・問い合わせ件数をモニタリングしましょう。特に問い合わせ件数はヘルプデスクの稼働にかかわる重要な指標です。問い合わせを削減できるように、FAQの整備も含め対応を行いましょう。
SMS認証サービスを選ぶ5つの確認ポイント
認証の失敗はそのままユーザーの離脱や売上の損失に直結します。サービス選定では以下の5点を軸に比較してください。
| 確認ポイント | NTT CPaaS | 海外系サービス(一般) | 国内他社(一般) |
|---|---|---|---|
| SMS到達率 | 国内主要4キャリアと直接接続。高水準の国内到達率 | 海外ルート経由で変動しやすい | 一部キャリアと直接接続。事業者によって差がある |
| 認証ロジックAPI | OTP生成・照合APIを追加料金なしで提供 | 認証成功ごとの従量課金が多い | 認証ロジックの提供がないケースが多い |
| マルチチャネル対応 | SMS・音声通話・メールに対応 | SMS・音声通話・メールに対応 | SMS中心(音声・メールは別途対応が必要な場合あり) |
| セキュリティ設定 | コード長・有効期限・レートリミット等をすべて設定可能 | 事業者による | 事業者による |
| 日本語サポート | NTTグループによる日本語フルサポート | 英語対応が中心 | 日本語対応 |
海外系サービスは初期コストが低く見えますが、国内到達率の変動リスク・為替リスク・英語対応のみというサポート課題が実運用で表面化しやすいです。到達率の安定性を最重視したサービス選定が、長期的な運用コストを下げます。
導入時のプライバシー対応——最低限確認する4点
携帯電話番号・認証ログは個人情報保護法の対象になる可能性があります。導入前に以下の4点を確認してください。
- プライバシーポリシーへの明記:番号の収集目的・利用範囲・保存期間を明示する
- 同意取得:サービス登録時に認証目的でSMSを送信することをユーザーに告知し、同意を得る
- データ最小化:認証ログは必要最低限の期間のみ保持し、期限後は廃棄する
- 開示・削除への対応体制:ユーザーから番号情報の開示・削除を求められた場合の対応フローを整備する
EU・米国向けサービスを提供している場合は、GDPR・CCPAへの対応も必要です。収集は必要最小限にとどめる「データ最小化」の設計原則を導入前から組み込むことで、将来の法規制強化への対応コストを下げられます。
まとめ——SMS OTP導入の判断チェックリスト
この記事で整理した内容を3点にまとめます。
- 他手段との使い分け:ユーザーの事前準備不要・高齢者対応・不正アカウント作成の抑止ではSMS OTPが優位。フィッシング耐性最優先の場合は認証アプリ・ハードウェアトークンを検討
- 安全運用の設定基準:コード6桁・有効期限180秒・レートリミット設定・照合3〜5回でロック・使い捨て設定の5点が基本
- 導入の進め方:管理者アカウントから段階的に適用し、到達率・認証完了率・離脱率の3指標でモニタリングしながら改善する
以下のいずれかに当てはまるなら、SMS OTPの導入を具体的に検討するタイミングです。
- パスワード単体認証で不正ログインや不正登録が発生している
- 高齢者・ガラケーユーザーを含む幅広い顧客基盤に二要素認証を展開したい
- 認証アプリや物理トークンの配布・管理コストをかけずにセキュリティを上げたい
- 金融・証券ガイドラインなど法令対応で多要素認証が必要になっている
▶ SMS認証API|NTTグループの高い到達率で本人確認を実現
SMS認証APIでワンタイムパスワード(OTP)を迅速に配信し、安全な本人確認を実現。99%以上の高い到達率と国内最大規模のSMS送信基盤により、不正ログイン対策を強化。60日間無料トライアルを提供しています。
よくある質問
SMSが届かない場合はどうすればいいですか?
原因は受信者側と送信者側に分かれます。受信者側では「電話番号の入力ミス」「SMS非対応の回線(IP電話・一部法人回線)」「迷惑メール設定によるブロック」「電波状況の悪化」が多いです。送信者側では「海外ルート経由による遅延・ブロック」が主な原因です。IVR認証(音声通話でコードを読み上げる)との自動フォールバック設計で、到達失敗による機会損失をゼロにできます。
有効期限はどのくらいに設定すればいいですか?
推奨は60〜300秒で、180秒(3分)が実務上のバランスが良い設定です。金融系は30〜60秒、一般的なWebサービスでは180〜300秒とするケースが多いです。有効期限が短すぎると離脱が増えるため、実際の認証完了率データを見ながら調整してください。
SMS OTPとメールOTPの最大の違いは何ですか?
到達の確実性と本人確認の精度が違います。SMSの開封率は90%以上(※当社調べ)ですが、メールは迷惑フォルダへの振り分けや未読放置のリスクがあり、平均開封率は20%前後です。また、携帯電話番号はメールアドレスより変更頻度が低く、本人への到達確実性が高い点も重要な差異です。
NTT CPaaSを、
60日間無料でお試しください
・SMS・Voice・メールを本番同様に無料で検証
・全API機能に即日アクセス有料プランと同一環境
・国内開発者向けに最適化された日本語ガイド
コミュニケーション・プラットフォームサービス部 部長
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
2026.05.26
鈴木 伸吾 (監修)
SMSは端末に標準搭載されているため、アプリ未インストール層にも届く「本人確認」として機能します。海外ローミング時は通信経路によって到達率が低下する場合があります。到達率をKPIとして通信品質を評価することが、導入成果を左右します。