多要素認証とワンタイムパスワードの関係と、方式選定・運用の判断基準
4種類のOTP方式の比較・UXとコストの課題・パスキー移行の考え方
多要素認証の「枠組み」とワンタイムパスワードの「役割」の関係を整理しながら、4種類のOTP方式の選び方・導入時のUXとコスト課題・パスキー移行の考え方をまとめています。認証設計の判断材料として使える内容です。

鈴木 伸吾(監修)
コミュニケーション・プラットフォームサービス部 部長
2026/05/26
「多要素認証を導入したい」という方針は決まっていても、「SMS認証・認証アプリ・トークン、どれを使えばいいのか」「ワンタイムパスワードと多要素認証はそもそも何が違うのか」という点が整理できていないと、設計の判断が難しいままになります。
結論から言えば、多要素認証は「認証の枠組み」であり、ワンタイムパスワード(OTP)はその枠組みを実現するための手段の一つです。この関係を理解したうえで、サービスの要件に合った方式を選ぶのが設計の出発点です。
この記事では、4種類のOTP方式の特性と選び方・導入時のコストとUXの課題・パスキー(FIDO2)との使い分け・安全な運用のポイントを整理します。情シス・DX推進・開発部の担当者が、認証設計の判断材料として使えることを意識しました。
この記事が役立つ場面
- 多要素認証とワンタイムパスワードの関係を正確に整理して設計に活かしたい
- SMS・認証アプリ・トークンの方式を比較して、自社サービスに合うものを選びたい
- OTP導入時のコスト・UX課題を事前に把握して社内説明に使いたい
- パスキー(FIDO2)移行をどのタイミングで検討すべきか知りたい
多要素認証とワンタイムパスワードの関係:設計前に押さえる基本
多要素認証(MFA)は、以下3種類の認証要素のうち、性質の異なる2つ以上を組み合わせる枠組みです。
| 認証要素 | 定義 | 具体例 |
|---|---|---|
| 知識情報 | 本人だけが知っている情報 | パスワード・PIN・秘密の質問 |
| 所持情報 | 本人が持っているもの | スマートフォン・ICカード |
| 生体情報 | 本人の身体的特徴 | 指紋・顔・声紋・虹彩 |
ワンタイムパスワードはスマートフォンやICカードなどを持っているという「所持情報」に該当します。パスワード(知識情報)とワンタイムパスワード(所持情報)を組み合わせることで、はじめて多要素認証が成立します。
よく混同されるのが「二段階認証」との違いです。たとえばパスワードと秘密の質問を組み合わせた設計は二段階認証のよくある例ですが、これはどちらも知識情報にあたるため、多要素認証とは呼びません。「異なる性質の要素を組み合わせる」ことが多要素認証の本質です。
Microsoftの調査では、多要素認証を導入することでアカウント侵害リスクを99.9%以上削減できるとされています。認証設計においてワンタイムパスワードを「所持情報」として正しく組み込むことが、この高いセキュリティを実現する前提です。
4種類のOTP方式:特性と選び方
ワンタイムパスワード(OTP)には主に4種類の方式があります。選定の軸は「セキュリティ要件」「ユーザー層」「運用コスト」の3点です。
| 方式 | セキュリティ | 利便性 | コスト | 向いているケース |
|---|---|---|---|---|
| メッセージ方式(SMS認証 ・メール認証) |
★★★ | ★★★★★ | 低(従量) | BtoC、BtoB問わず、幅広い一般ユーザー向けWebサービス |
| タイムスタンプ方式(TOTP) | ★★★★ | ★★★★ | 低〜中(送信費なし) | コスト抑制・オフライン対応重視 |
| チャレンジレスポンス方式 | ★★★★★ | ★★★ | 高 | VPN・社内システム・金融機関 |
| カウンタ同期方式(HOTP) | ★★★★ | ★★★ | 中 | スマホ持ち込み禁止の現場・工場・医療 |
メッセージ方式(SMS・メール):最も普及している基本手段
SMSや電子メールで認証コードを送る方式です。専用アプリが不要で幅広い端末に対応し、会員登録時の電話番号確認と本人認証を同時に行えます。一般向けWebサービスの初期導入にも向いています。
SMS認証の注意点はSIMスワップ攻撃(電話番号の乗っ取り)のリスク(※ 警察庁)と、使用する送信基盤による到達率の差です。国際接続網(海外ルート)経由では到達率が80%前後に落ちるため、国内キャリア直収接続のサービスを選ぶことが品質維持の基本です。
また、メール認証は米国NIST SP 800-63で単独利用が非推奨とされており、SMSや認証アプリの補完手段として位置づけるのが適切です。
タイムスタンプ方式(TOTP):コストを抑えた高セキュリティ手段
Google AuthenticatorやMicrosoft Authenticatorなどの認証アプリで30秒ごとに自動更新されるコードを使う方式です。通信不要・オフライン対応・SMS送信のような従量費用が発生しない点が特徴です。セキュリティ重視のSaaS・エンタープライズ向けに向いています。
注意点は「ユーザーがアプリをインストールする必要がある」ことと、機種変更時の認証設定引き継ぎでトラブルが出やすいことです。機種変更の際には事前に準備をするようにアナウンスを行うことが重要です。また認証エラーが起こる場合、スマートフォンの時刻が数秒〜数分ずれていることが要因であることが多いため、スマートフォンの時刻自動設定を有効にするよう案内しておくことも運用上の基本です。
チャレンジレスポンス方式:リプレイ攻撃を根本から防ぐ
サーバーからのランダムな問い(チャレンジ)に対してトークンが計算した応答(レスポンス)で認証する方式です。通信経路上に認証情報が流れないため、盗聴した情報を再利用するリプレイ攻撃への耐性が高く、VPN・社内システム・金融機関など、高度なセキュリティが求められる環境で採用されています。導入・運用の複雑さとコストが他方式より高いため、要件とのバランス確認が必要です。
カウンタ同期方式(HOTP):時刻に依存しない安定稼働型
ボタンを押した回数(カウンタ)と秘密鍵を組み合わせてコードを生成する方式です。時刻設定に依存しないため、TOTPで懸念される時刻ずれによる認証エラーが発生しません。スマートフォン持ち込みが制限される工場・医療施設・機密施設での利用が主な用途です。
コードを生成しても使用しなかった場合にサーバー側のカウントとのずれが生じる可能性があるため、再同期手順の整備が運用上の重要ポイントです。
導入時に検討すべき課題と対処法
ワンタイムパスワード(OTP)を導入する際に実務上よく問題になる3点を整理します。
コスト:SMS・音声認証は送信のたびに費用が積み上がる
メッセージ方式(SMS・メール)で認証を行う場合、パスコードの送信料金が発生します。1回あたり数円と高額ではないものの、サービス規模によっては大きなコストになります。またこの料金はサービス利用者が増えるにつれて、大きくなっていきます。
対策として、認証アプリ(TOTP)の活用・リスクベース認証(高リスクアクセス時のみ認証を要求)・APIプラットフォームの活用が考えられます。これらは導入ハードルが高いため、当初の導入費用だけでなく、将来的なユーザー数増加を見込んだ試算を事前に行うことが重要です。
UX:認証ステップが増えると離脱する
多要素認証を導入することで、IDとパスワードによるログインに比べてユーザー側での作業が増えます。スムーズな認証ができれば大きな問題にはなりませんが、送信されなかったり、ユーザーから見て原因不明のエラーが何度も起こると、離脱につながる要因になります。
対策として、「このデバイスを信頼する」設定(一度認証した端末は一定期間省略)・リスクベース認証・iOS/AndroidのAutoFill(認証コード自動入力)対応の3つを行うことが離脱を抑える主な設計手法です。ECサイトの決済フローなど、ユーザーの手間が増えやすい箇所での設計が特に重要です。
サポート負荷:「コードが届かない」「機種変更後にログインできない」問い合わせが増える
二段階認証を導入すると、導入当初には「認証コードが届かない」、「ログインできない」という問い合わせが急増する可能性があります。サポートチームと連携が取れていないと、いきなり問い合わせの電話が増え、サポートチームの業務を圧迫してしまう可能性があります。
対策として、受信設定確認ガイドの設置・バックアップコード発行機能の用意・SMS不達時のフォールバック設計(IVR自動切替)の3つを実装することで、問い合わせを構造的に減らせます。ユーザーが自力で復旧できるセルフリカバリフローの整備が、サポートコスト削減の鍵です。
パスキー(FIDO2)との関係:移行をどう考えるか
2025年、パスキー(FIDO2)への移行が金融業界を中心に加速しています。マネックス証券・楽天証券がパスキーを導入し、「ワンタイムパスワードより不正アクセスへの耐性が飛躍的に向上した」と説明しています。日本証券業協会の2025年10月改正ガイドラインでも、パスキーを含む多要素認証の導入が実質的に必須化されています。
| 比較軸 | ワンタイムパスワード(OTP) | パスキー(FIDO2) |
|---|---|---|
| パスワードの必要性 | あり(第1要素として使用) | なし(パスワードレス) |
| フィッシング耐性 | 中(リアルタイム中継攻撃に弱い) | 高(ドメイン紐付けで偽サイトでは無効) |
| 利便性 | コード入力が必要 | 生体認証またはPINのみ |
| 導入のしやすさ | 高(電話番号・メールで利用可) | FIDO2対応デバイス・サービスが必要 |
| 対応環境 | あらゆるデバイス・ユーザー | 対応端末への限定あり |
ワンタイムパスワード(OTP)の弱点は「リアルタイムフィッシング(AiTM攻撃)」です。フィッシングサイトが認証コードをリアルタイムで中継して多要素認証を突破する手口が増えており、パスキーはこの弱点を構造的に解消します。
ただし全ユーザーへの即時移行は現実的ではありません。現状での推奨アプローチは「まずワンタイムパスワード(OTP)で多要素認証の基盤を整え、ユーザーのデバイス環境が整い次第パスキーへ段階的に移行する」ことです。両者を並行提供し、ユーザーが選択できるハイブリッド設計が主流になっています。
安全な運用のための3つのポイント
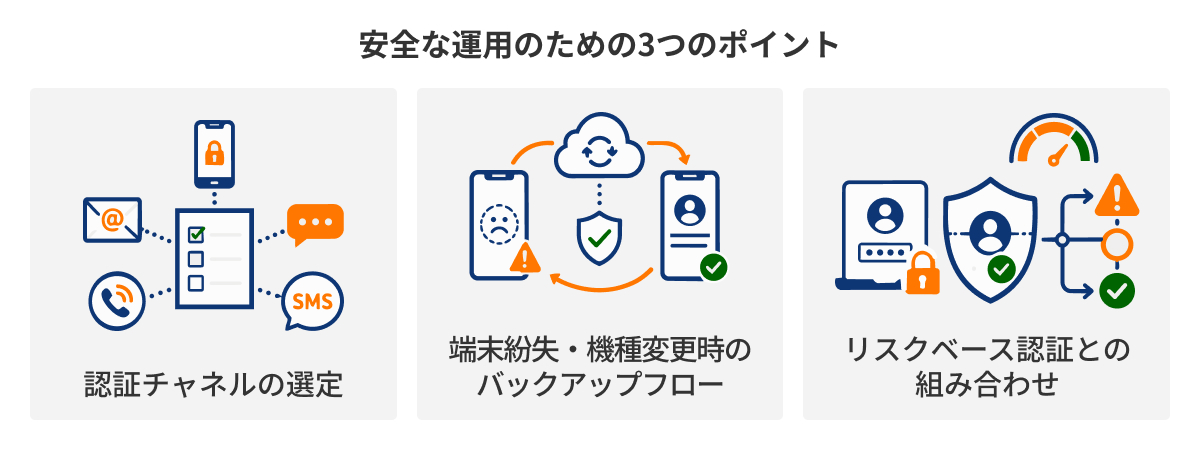
ワンタイムパスワード(OTP)を導入したあと、長期的に安全に運用するための実務上のチェックポイントです。
認証チャネルの選定は要件・ユーザー層・コストで決める
汎用性重視ならSMS・コスト抑制重視なら認証アプリ(TOTP)・高セキュリティが必要な業務システムはチャレンジレスポンスという選び方が基本です。複数チャネルをユーザーが選択できる設計にすることで、問い合わせを抑えながら幅広い層に対応できます。
端末紛失・機種変更時のバックアップフローを事前設計する
リカバリーコードの事前発行・予備のメールアドレスや電話番号の登録・管理者を介さずユーザー自身でアカウントを復旧できるセルフリカバリフローの3点が最低限の整備です。バックアップ手段そのものの安全性(リカバリーコードを一度しか使えない設計等)も確保してください。
リスクベース認証との組み合わせで多層防御を実現する
通常のアクセスでは認証を省略し、新しい端末・未知のIPアドレス・深夜のアクセスなど不審と判定された場合のみOTPを要求する動的な制御です。全アクセスに一律でOTPを求めるより、UXとセキュリティを両立しやすくなります。最終的にはパスキー移行も視野に入れながら、段階的に認証基盤を強化していくことが推奨されます。
NTT CPaaSで実現できること
NTT CPaaSは、SMS・メール・音声(IVR)・着信番号認証をAPIで統合して提供するプラットフォームです。OTP(ワンタイムパスワード)の生成・照合APIは追加料金なしで提供されており、認証ロジックをゼロから実装する必要がありません。
4チャネルを1つのAPIで管理できるため、SMS不達時のIVR自動切替(フォールバック設計)の実装工数を最小化できます。SMS送信市場10年連続シェアNo.1のNTTグループが運営しており、国内キャリア直収接続・日本語専任サポートが揃っています。
サービス

▶ 60日間の無料トライアルで、OTP設計を自社環境で検証
SMS・IVR・メール認証の動作確認・認証フロー設計の相談・既存システムへの組み込み検証まで対応しています。
まとめ:認証設計の判断ポイント
多要素認証はワンタイムパスワード(OTP)を含む複数要素を組み合わせる枠組みです。OTPの方式選定はセキュリティ要件・ユーザー層・コストの3軸で判断します。
SMS認証を基本にIVR認証のフォールバックを組み込む設計が、多くのサービスで費用対効果のバランスが取れた構成です。コスト最適化にはリスクベース認証と認証アプリ(TOTP)の活用が有効です。
パスキー移行も視野に入れながら、まずOTPで多要素認証の基盤を整えるのが現実的な進め方です。OTP→パスキーの段階的移行を前提に設計しておくと、将来の対応コストを抑えられます。
よくある質問
ワンタイムパスワードを導入すれば多要素認証になりますか?
OTP単体では多要素認証になりません。パスワード(知識情報)とOTP(所持情報)を組み合わせることで初めて多要素認証が成立します。OTPだけでログインを完結させる設計は単一要素認証です。
TOTPとHOTPの違いは何ですか?
TOTPは時刻を基に30秒ごとに自動更新されるコードを生成します。HOTPはボタンを押した回数(カウンタ)を基にコードを生成します。TOTPは現在最も普及している方式で、HOTPはスマートフォン持ち込み禁止の環境で使われます。
パスキーとOTPの決定的な違いは何ですか?
パスキー(FIDO2)はパスワードもコード入力も不要な「パスワードレス認証」で、フィッシングサイトでは認証が成立しないという構造的な耐性があります。OTPはパスワードに追加する「所持要素」ですが、リアルタイムフィッシング(AiTM攻撃)には弱い点があります。現実的なアプローチはOTPで基盤を整えてから段階的にパスキーへ移行することです。
OTPの導入でコンバージョン率に影響しますか?
影響する可能性があります。「デバイスを信頼する」設定・リスクベース認証・AutoFill対応の3つを組み合わせることで、離脱リスクを抑えながらセキュリティを維持できます。
NTT CPaaSを、
60日間無料でお試しください
・SMS・Voice・メールを本番同様に無料で検証
・全API機能に即日アクセス有料プランと同一環境
・国内開発者向けに最適化された日本語ガイド
コミュニケーション・プラットフォームサービス部 部長
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
2026.05.26