ワンタイムパスワードとは|仕組み・4方式の比較・導入の注意点
本記事では、ワンタイムパスワードの仕組みから4つの配信方式の比較、具体的な確認方法、導入のメリットや注意点、さらには詐欺対策までを体系的に詳しく解説します。「自社にどの方式を選べばよいか」という具体的な判断基準までを網羅した構成でお届けしますので、ぜひ参考にしてください。

鈴木 伸吾(監修)
コミュニケーション・プラットフォームサービス部 部長
2026/05/26
「パスワードが漏れても、それだけでは不正ログインされない」——この状態を作る最も実用的な手段がワンタイムパスワード(OTP)です。ログインや決済のたびに届く使い捨てコードは、たとえ盗まれても数分で失効するため、攻撃者はリアルタイムで悪用しなければなりません。
この記事では、ワンタイムパスワード(OTP)の仕組み・SMS/認証アプリ/IVR/ハードウェアトークンという4手段の使い分け・導入時の3つの注意点と対策・詐欺被害を防ぐための設計ポイントを実務目線で整理します。
この記事はこんな方へ
- ワンタイムパスワード(OTP)をシステムに組み込む方式をまだ決めていない
- SMS/認証アプリ/IVRをどう使い分けるか判断したい
- 導入後に問い合わせが増えた・コンバージョンが下がったという問題を防ぎたい
ワンタイムパスワード(OTP)とは
ワンタイムパスワード(OTP)とは、1回の認証にのみ有効な使い捨ての認証コードです。通常6桁の数字で構成され、有効期限は30秒〜数分間。使用後または期限切れと同時に自動的に無効化されます。
固定パスワードとの本質的な違いは「再利用不可能」という点です。フィッシングサイトで認証コードが盗まれたとしても、数分で失効するため攻撃者がリアルタイムに悪用しなければならず、攻撃の難易度が大幅に上がります。
IDとパスワードによる「知識認証」に、スマートフォン・トークンなどの「所持要素」としてワンタイムパスワードを加えることで、多要素認証(MFA)として機能します。Microsoftの調査では、MFAの導入でアカウント乗っ取りの99.9%を防げるとされており、金融・医療・EC・企業システムを問わず導入が加速しています。
OTPの種類と受け取り方——自社に合う組み合わせを選ぶ
ワンタイムパスワード(OTP)は「どう生成するか(方式)」と「どう届けるか(確認手段)」の2軸で構成されます。どちらも自社のユーザー層・セキュリティ要件・運用コストで判断してください。
OTP生成方式の比較——4方式
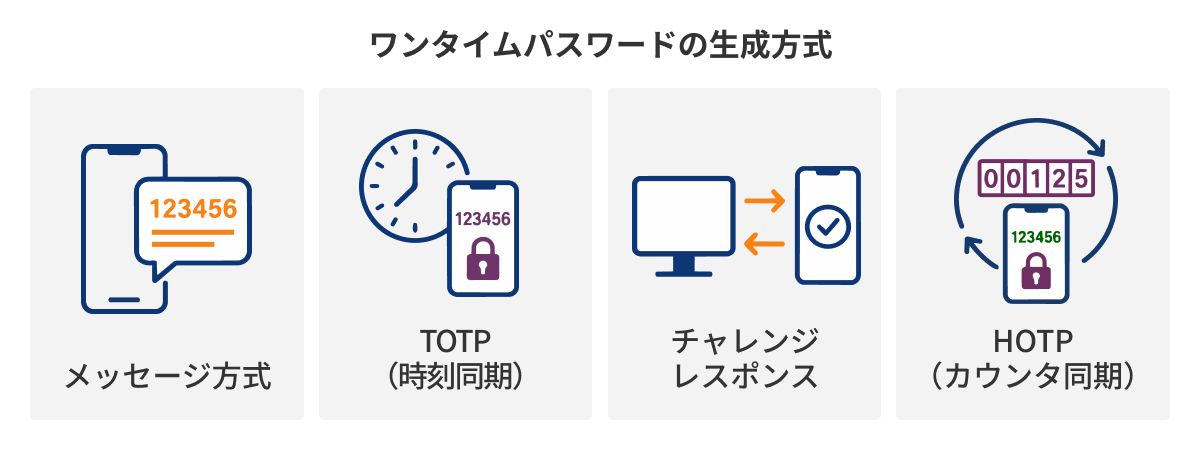
| 方式 | 生成の仕組み | セキュリティ | 向いている用途 |
|---|---|---|---|
| メッセージ方式 | サーバーが生成しSMS・メールで配送 | 中 | 一般消費者向けWebサービス |
| TOTP(時刻同期) | 時刻をもとにデバイス側で30秒ごとに生成 | 高 | 企業システム・頻繁に認証するサービス |
| チャレンジレスポンス | サーバーのランダム文字列への応答 | 非常に高い | 金融機関・高額取引・法人システム |
| HOTP(カウンタ同期) | 使用回数をもとにデバイス側で生成 | 中〜高 | スマートフォン持込禁止の工場・金融ディーリングルーム |
現在の主流はSMSを利用したメッセージ方式です。専用のアプリや設定不要で使用できるため、ユーザーにとってストレスになりにくいという特長があります。
また、TOTP(Time-based One-Time Password)の利用も増えてきています。Google Authenticator・Microsoft Authenticatorなどの認証アプリが採用しており、通信コストゼロで複数サービスを一元管理できます。ただしサーバーとデバイス間の時刻ズレが30秒を超えると認証エラーになるため、前後1ステップを許容するウィンドウ設定が必要です。
確認手段の比較——4種類
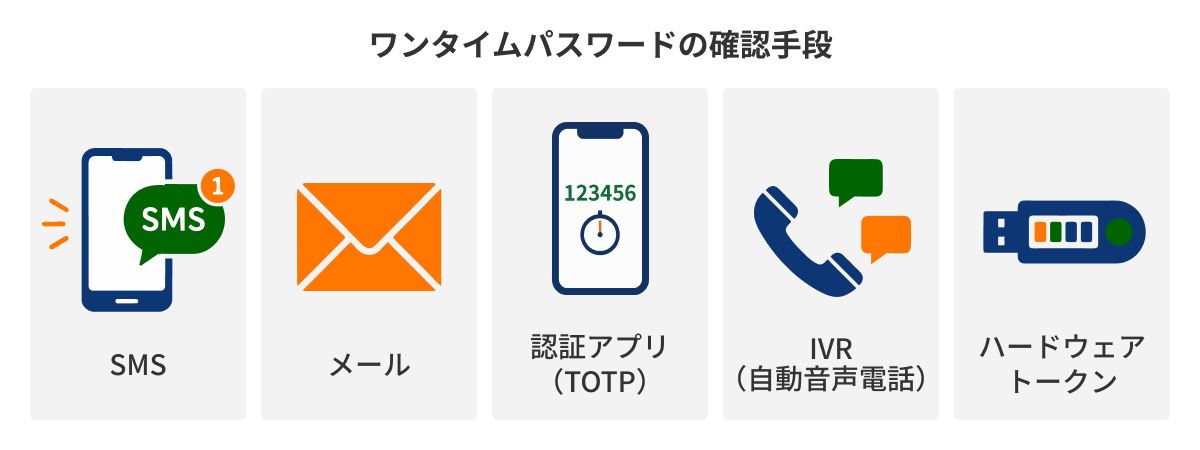
生成方式が「コードの作り方」なら、確認手段は「コードの届け方」です。ユーザー層と運用体制によって最適な手段が変わります。
| 確認手段 | 事前準備 | 高齢者対応 | 不達リスク | 管理コスト |
|---|---|---|---|---|
| SMS | 不要 | ◎ | キャリアフィルタによる不達リスクあり | 低い |
| メール | 不要 | ○ | 迷惑フォルダ・開封率低下リスクあり | 最小 |
| 認証アプリ(TOTP) | スマホ+アプリ | △ | なし(オフライン生成) | 低い |
| IVR(自動音声電話) | 不要 | ◎ | 騒音環境での聞き取り困難 | 低い |
| ハードウェアトークン | デバイス配布 | △ | なし | 高い(紛失・電池交換) |
SMS認証の到達率は、配信サービスの選定によって大きく変わります。海外経由(グレールート)のサービスは国内キャリアのスパムフィルタにブロックされやすく、到達率が80%以下に落ち込むケースもあります。国内キャリア直収ルートかどうかを選定基準の一つに加えてください。
関連記事:SMS認証の仕組みと選び方——導入前に確認すべきことまで
SMS不達が発生した場合のフォールバック設計として「SMS不達時にIVR音声認証へ自動切替」が実務上最も有効です。固定電話ユーザーや高齢者にも届くため、認証の機会損失をゼロに近づけられます。
OTPを導入すると何が変わるか
① 不正ログインを構造的に防止できる
IDとパスワードが漏洩しても、ワンタイムパスワード(OTP)がなければ第三者は認証を突破できません。スパイウェアやキーロガーでパスワードが盗まれても、OTPは使用後即座に無効化されるため再利用が不可能です。
リスト型攻撃(漏洩済みID/パスワードの一括試行)に対する最も現実的な対策で、不正ログイン1件あたり数十万〜数百万円に及ぶ被害額を考えると、導入コストに対する費用対効果は明確です。
② セキュリティへの姿勢がユーザーの信頼につながる
個人情報・決済情報を扱うサービスでは、OTPの採用を明示することで「このサービスは安全だ」という安心感を与えられます。逆に不正アクセス被害が発生した場合は、ブランドイメージの低下・訴訟リスク・規制当局からのペナルティという三重のリスクを抱えることになります。
金融・証券・保険業界では、近年の法令改正により多要素認証(MFA)が実質的に義務化されています。法令対応の観点からも、ワンタイムパスワードの採用は「任意」から「前提」に変わりつつあります。
サービス

▶ NTTグループの二要素認証(2FA)API|OTP生成・照合機能を無料提供
SMS・音声・メールによる二要素認証(2FA)をAPIで簡単に導入。ワンタイムパスワード(OTP)の生成・照合機能を無料で提供し、配信から本人確認までを一括実装。不正ログイン対策と開発工数の大幅削減を実現します。
導入前に知っておくべき3つの注意点
ワンタイムパスワードを導入する際の注意点を紹介します。これらの注意点を考慮したうえで、導入を進めましょう。
① ログイン・決済時の入力手間が増える
どんな手法を用いたとしても、ID・パスワードのみの認証と比較すると、ユーザーのログイン・決済時の入力の手間が増えます。認証が複雑になったり、思い通りに進まない場合、ユーザーの離脱や利用率の低下、コンバージョン率の低下につながる可能性があります。
対策として、リスクベース認証との組み合わせが推奨されます。リスクベース認証とは普段と異なるIPアドレス・デバイス・時間帯からのアクセス時のみワンタイムパスワード(OTP)認証が必要になるものです。普段と同じアクセスであればOTP認証を省くことができるので、ユーザーにとって認証の手間をできるだけ省くことができます。
② 端末紛失・故障でログイン不能(セルフロックアウト)
ワンタイムパスワードをはじめとする所持要素の認証を採用すると、もしユーザーが端末を紛失・故障させてしまい端末を利用できない場合には、たとえ本人であっても認証を突破することができません。紛失・故障以外でもスマートフォンの機種変更でも同じことが起こる可能性があり、対策を行わなければ「ログインできない」というユーザーの不満やそれによるヘルプデスクへの問い合わせ増加に繋がります。
対策として、バックアップコードの事前発行が考えられます。ユーザーに対して、端末が手元になくなったとしても確認できるバックアップコードの保存を事前に呼びかけることが大切です。また本人確認を経たアカウント復旧フローを整備し、FAQなどで問い合わせを行わなくても、ユーザー自身で解決できる方法を用意することも重要です。
③ 導入後の問い合わせが増加する
ワンタイムパスワードを導入すると、事前の告知を十分に行ったとしても、「ログインできない」という問い合わせが増加することが予想されます。その結果としてヘルプデスクのサポートコスト増大・担当者の疲弊につながる可能性があります。
対策として、事前の告知はもちろん設定ガイドやFAQの整備を行い、問い合わせを行わなくてもユーザー自身で解決できるようなコンテンツを準備しましょう。また、一部ユーザーから段階的に展開することで、問い合わせの数を調整することも効果的です。

鈴木 伸吾 (監修)
認証ステップが増えることで「カゴ落ち」リスクが生じます。対策として、常時OTPを求めるのではなく普段と異なるIPやデバイスからのアクセス時のみ発動させるリスクベース認証との組み合わせが有効です。TOTPでは時刻同期の設定、物理トークンでは電池切れや紛失時の交換工数も考慮してください。
OTPだけでは不十分な理由——組み合わせるべき3つの対策
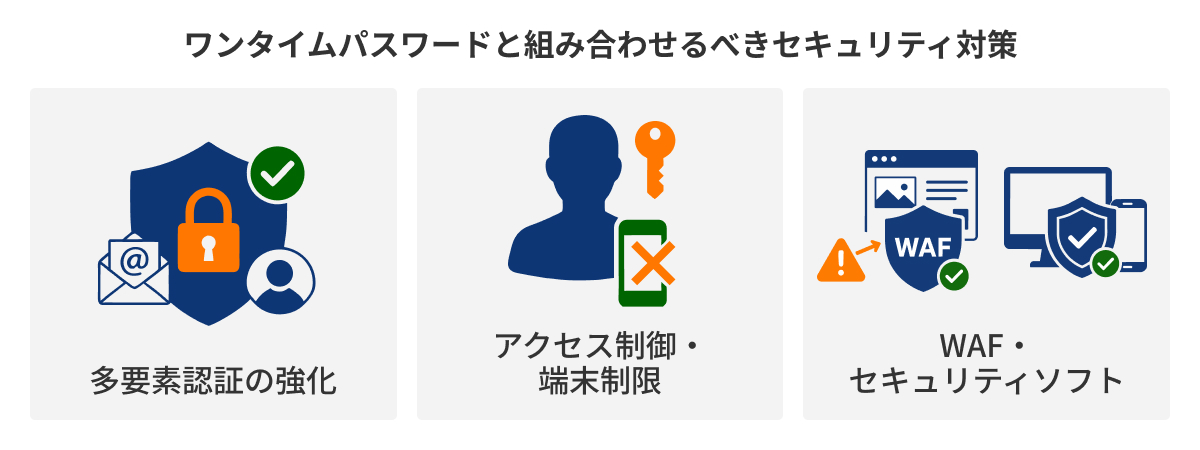
近年急増するAiTM攻撃(中間者攻撃)では、フィッシングサイトがユーザーと正規サービスの間に入り込み、ワンタイムパスワード(OTP)をリアルタイムで傍受・転送して認証を突破します。OTP単体での過信は禁物です。
| 対策 | 内容と実装のポイント |
|---|---|
| 多要素認証の強化 | 通常ログイン:パスワード+SMS OTP。高額送金・設定変更:パスワード+OTP+生体認証という段階的設計(ステップアップ認証) |
| アクセス制御・端末制限 | 許可済みIPアドレス・会社支給PCからのアクセスのみを認める設計。ゼロトラストの考え方に基づき、IDとパスワードが流出しても外部から侵入できない構造を作る |
| WAF・セキュリティソフト | 認証成功後の操作が盗み見られるリスクに対応。WAFによる通信監視とログイン後の不自然な行動検知(UEBA)を組み合わせることでAiTM攻撃への耐性を高める |
ワンタイムパスワードを使った詐欺被害——企業側の対策
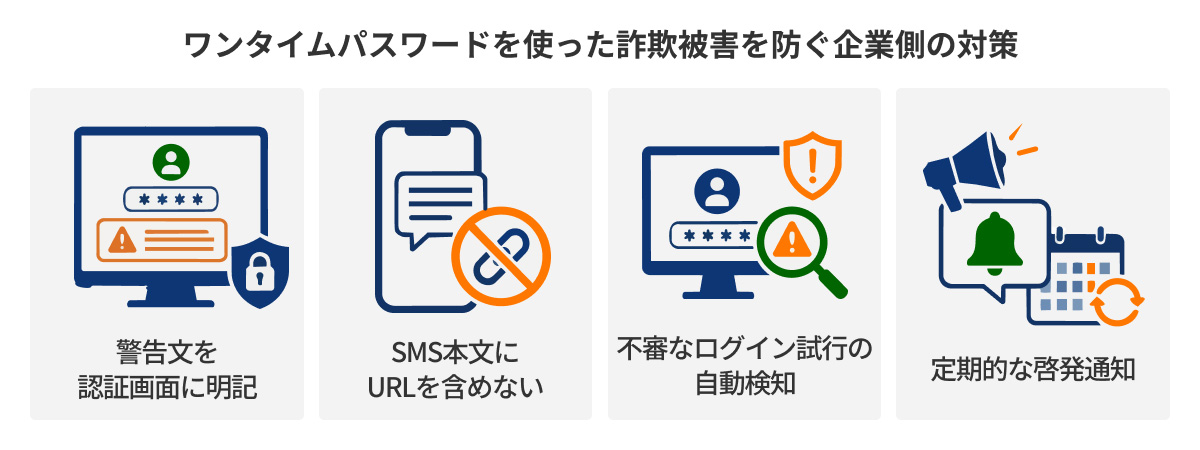
最も件数が多い手口は「フィッシングサイトに誘導してOTPをリアルタイムで盗み取る」攻撃です。2025年7月のIPA報告では不正ログイン相談件数が過去最多の144件に達しています。
技術で防ぎにくいのが「ユーザーが自ら詐欺師にワンタイムパスワードを教えてしまう」ケースです。企業側でできる対策を整理します。
| 企業側の対策 | 具体的な実装 |
|---|---|
| 警告文を認証画面に明記 | 「このコードは第三者に絶対に教えないでください」をOTP送信メッセージと認証画面の両方に記載。心理的抑止効果がある |
| SMS本文にURLを含めない | 認証コードのみ送信し、URLは公式サイト・公式アプリ経由でのみ案内。フィッシング誘導の入口を断つ |
| 不審なログイン試行の自動検知 | 普段と異なるIPやデバイスからのアクセスを検知し、アカウント保有者に通知する仕組みを整備 |
| 定期的な啓発通知 | キャンペーンメールや定期メールに「ワンタイムパスワードは社員・担当者を含む第三者には教えない」という案内を定期的に添付 |
ユーザー向けに「ワンタイムパスワードは絶対に教えない・SMSのURLは直接タップしない・送信元番号を公式サイトで確認する」という3点を継続的に伝えることが、被害防止に最も有効です。
まとめ——導入の判断チェックリスト
この記事の内容を3点に絞ります。
- 方式の選び方:一般消費者向けの大量ユーザーへの展開にはSMSメッセージ方式が最も現実的。高額取引・金融機関にはチャレンジレスポンスが最適
- 確認手段の組み合わせ:SMS+IVR自動フォールバックの設計が到達率と機会損失の両方を最適化できる。高セキュリティ環境のみハードウェアトークンを限定配布
- 導入時の注意点:「カゴ落ち対策としてのリスクベース認証」「セルフロックアウト対策としてのバックアップコード発行」「問い合わせ急増対策としての段階的展開」の3点を導入前に設計する
以下のいずれかに当てはまるなら、OTPの導入を具体的に検討するタイミングです。
- パスワード単体認証で不正ログインやリスト型攻撃の被害が出ている
- 金融・証券・保険業界の法令改正によりMFAが必要になった
- 高齢者・ガラケーユーザーを含む幅広い顧客基盤に二要素認証を展開したい
- 開発工数を最小限に抑えてOTPをシステムに組み込みたい
▶ NTT CPaaS SMS OTP認証API——まず60日間、無料で試す
OTP生成・照合APIを追加料金なしで提供。SMS+IVR自動フォールバック設計に対応しており、SMS不達時でも認証の機会損失をゼロにできます。10年連続SMS送信市場シェアNo.1、NTTグループの安定した通話品質と開発者向けスタートアップガイドで、初めての導入でも安心して運用できます。
よくある質問
TOTPとHOTPの違いは何ですか?
TOTPは「現在時刻」をもとに30秒ごとにコードが変わる方式、HOTPは「使用回数(カウンタ)」をもとにコードが変わる方式です。現在はTOTPが主流で、Google Authenticatorなどの認証アプリが採用しています。HOTPは時間制限がない分、操作に時間のかかる工場・金融ディーリングルームなどの環境に向いています。
OTPが届かない場合はどうすればいいですか?
SMS不達の原因はデータ専用プラン・受信拒否設定・キャリアのスパム判定・配信経路(海外グレールート)など多岐にわたります。企業側の対策としては「SMS不達時にIVR音声認証へ自動フォールバックする設計」が最も有効です。ユーザー側は「再送信」ボタンを試すか、別の確認手段が設定されている場合は切り替えてください。
OTPは本当に安全ですか?
固定パスワードよりはるかに安全ですが、完全ではありません。近年急増するAiTM攻撃(中間者攻撃)では、フィッシングサイトがOTPをリアルタイムで傍受・転送して認証を突破します。OTP単体での過信を避け、生体認証・アクセス制御・WAFを組み合わせた多層防御が現代のセキュリティ標準です。
OTPを他人に教えてしまったらどうすればいいですか?
すぐにそのサービスのパスワードを変更し、サービス提供者のサポートに不正アクセスの可能性を連絡してください。OTPは数分で有効期限が切れますが、AiTM攻撃ではリアルタイムで悪用されるため、既に被害が成立している場合もあります。迅速な対応が重要です。
NTT CPaaSを、
60日間無料でお試しください
・SMS・Voice・メールを本番同様に無料で検証
・全API機能に即日アクセス有料プランと同一環境
・国内開発者向けに最適化された日本語ガイド
コミュニケーション・プラットフォームサービス部 部長
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
2026.05.26
鈴木 伸吾 (監修)
固定パスワードの使い回し率は高く、リスト型攻撃の標的となりやすいのが現状です。OTP導入により、仮にログイン情報が漏洩しても数十秒で無効化されるため不正アクセスの成功率を大幅に下げられます。単なる二重ロックではなく「認証の有効期限を短くする」という設計思想が重要です。