多要素認証と二段階認証の違い——「要素の種類」か「回数」かで何が変わるか
多要素認証(MFA)・二段階認証・二要素認証の違いを、「着目点」の違いから整理。「パスワード+秘密の質問はMFAか?」「SMS認証で十分か?」など、実務で判断に迷いやすい問いに答えます。認証設計の見直しを検討している担当者向けの記事です。

鈴木 伸吾(監修)
コミュニケーション・プラットフォームサービス部 部長
2026/05/15
システム改修によって認証を強化したとしても、その手法によっては、思ったほどセキュリティが強化されていないことがあります。たとえば「パスワード+秘密の質問」は認証を2回行うのでセキュリティが強化されたように見えますが、どちらも「知っている」ことをベースとした知識要素なので、多要素認証には該当しません。
この「どの要素を組み合わせるか」が、不正アクセス耐性に大きな差を生みます。この記事では、多要素認証と二段階認証の違いを整理した上で、認証方式の選び方と導入時の5つの注意点を実務目線でまとめています。
この記事でわかること
- 多要素認証・二要素認証・二段階認証の違いと、自社の認証設計が「本当にMFAになっているか」
- 知識・所有・生体の3要素をどう使い分けるか
- 導入時に見落としやすい5つの注意点と対策
1分で整理する——MFA・2FA・二段階認証の違い
多要素認証・二要素認証・二段階認証を混同しやすい理由は、どれも「認証を複数回行う」というイメージが重なるからです。ただしこれらは分類の軸が違います。
| 用語 | 着目点 | 定義 | セキュリティ強度 |
|---|---|---|---|
| 多要素認証(MFA) | 要素の種類と数 | 知識・所有・生体という異なる種類の要素を2つ以上組み合わせる総称 | 高い。要素の種類が違うほど、同一の攻撃手口で両方突破されにくい |
| 二要素認証(2FA) | 要素の種類 | 異なる種類の要素をちょうど2つ組み合わせる(MFAの一種) | 高い。MFAの中で最も普及している現実解 |
| 二段階認証(2SV) | 認証の回数 | 認証を2回行う。同じ種類の要素(知識+知識など)でも成立する | 要素次第。同じ種類を重ねた場合は強度が低下する |
「パスワード+SMS認証」は知識要素と所有要素の組み合わせなので、二段階認証・二要素認証・多要素認証のすべてに該当します。一方、「パスワード+秘密の質問」は二段階認証ですが、どちらも知識要素のため多要素認証には該当しません。フィッシングで一方の情報が漏洩すれば、同じ手口でもう一方も突破されるリスクがあります。
知識・所有・生体——3要素の使い分け
どの要素を組み合わせるかによって、セキュリティ強度と運用コストが変わります。
| 認証要素 | 定義 | 具体例 | 強み | 注意点 |
|---|---|---|---|---|
| 知識要素 | 本人だけが知っている情報 | パスワード・暗証番号・秘密の質問 | 専用機器不要・導入コストが低い | フィッシング・推測・使い回し攻撃に弱い。単独での利用は非推奨 |
| 所有要素 | 本人が物理的に所持するデバイス | スマートフォン・SMS・認証アプリ・ICカード・ハードウェアトークン | 遠隔攻撃に強い。追加機器なしでSMS認証が利用できる | 紛失・盗難・SIMスワッピングのリスク。端末紛失時の復旧フロー設計が必須 |
| 生体要素 | 本人固有の身体的特徴 | 指紋・顔・虹彩・声紋 | 偽造が困難。操作負担がほぼゼロ | 流出時に変更不可(不可逆リスク)。センサー精度が環境に依存する場合がある |
実務の定番は「知識(パスワード)+所有(SMS認証)」の二要素認証です。スマートフォンを持たないユーザーへのフォールバックとして音声認証(IVR)を用意する構成が、到達率とコストのバランスで合理的です。

鈴木 伸吾 (監修)
SMS認証は導入しやすく広く使われていますが、SIMスワップなどSMSを狙った手口には注意が必要です。より強固な認証を求める場合はパスキー(FIDO2)のような方式も有力ですが、利用端末や運用環境に応じて設計することが重要です。
業種・システム別——実際の組み合わせパターン
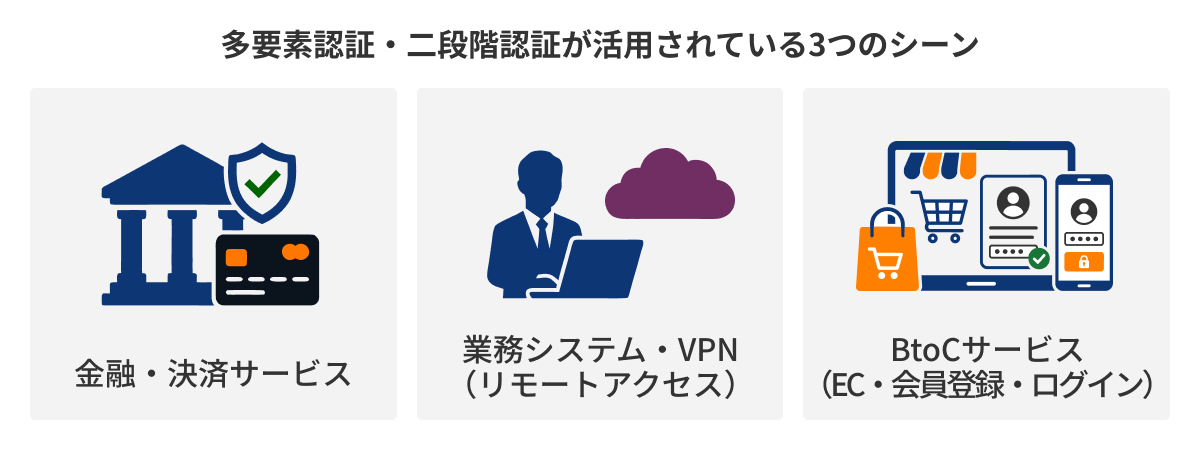
どの要素をどう組み合わせるかは、守るシステムのリスクレベルとユーザー層によって変わります。
金融・決済サービス
金融・決済サービスは、不正送金や不正利用によるリスクが大きいため、最も厳しい認証強化が求められます。特に証券分野においては、2025年から多要素認証の導入が実質的に必須化されています。ログイン時のみならず、出金や口座情報の変更といった重要操作においても、認証の強化が義務づけられつつあります。
金融・決済サービスで推奨される認証構成は、パスワード+SMS認証+生体認証(または専用アプリOTP)です。よりリスクの高い重要操作では、より多くの要素を組み合わせた認証構成が推奨されます。
業務システム・VPN(リモートアクセス)
テレワークやクラウド利用が標準化した現代においては、「社内ネットワークからの接続であれば安全」という前提はもはや通用しません。ゼロトラストの観点から社外・社内を問わず本人確認を要求する必要があります。特に管理者アカウントや経理アカウントは、乗っ取りのリスクが高いため、最優先での対応が求められます。
業務システム・VPN(リモートアクセス)で推奨される認証構成は、パスワード+認証アプリ(TOTP)またはSMS認証です。PCからアクセスされることを前提に、通話よりもアプリやSMSのような手法の方が好まれます。またアカウントの権限によっては、リスクベース認証との組み合わせも検討してもよいでしょう。
BtoCサービス(EC・会員登録・ログイン)
BtoCサービスのWebサービスでは、普段とは異なる端末やブラウザからのログインを検知した際のみ、追加認証を要求する「リスクベース認証」が標準的に採用されています。 通常時はパスワードのみで簡易に認証しつつ、リスクの高いアクセスにだけ追加認証を挟む設計は、ユーザー負担を抑えながらセキュリティを担保できるという点でメリットがあります。また金融サービス同様に、高額購入などリスクの高い操作の際には、追加認証を求めるような設計も考慮しても良いと思います。
BtoCサービスで推奨される認証構成は、パスワード+SMS認証(フォールバック:音声認証)です。SMSが何らかの理由で届かず、認証を完了できない場合に備えて、電話による音声認証を用意すると、認証エラーによる離脱を防ぐことにつながります。
鈴木 伸吾 (監修)
BtoBシステムでは、ログイン時だけでなく高額決済や権限変更など重要な操作に対して認証を強化することが重要です。API連携を活用すれば、既存システムを活かしながら導入を進めやすくなります。到達性や運用の安定性も見据えて認証基盤を選ぶことが大切です。
導入時の5つの注意点——設計段階で決めておくこと
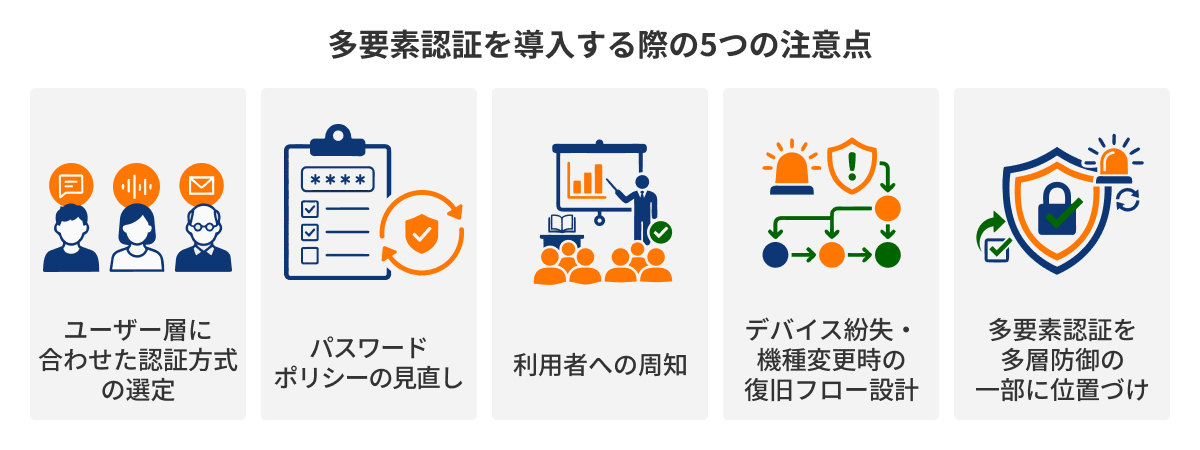
多要素認証は導入するだけでは効果が半減します。以下の5点を導入前に整備することで、運用開始後のトラブルを防げます。
注意点①:認証方式をユーザー層に合わせて選ぶ
多要素認証を導入する際に、SMS・音声認証・メール・アプリなど、どの認証方式を選択するかは今後の認証完了率に大きくかかわります。最も重視するべきポイントは、導入するサービスのユーザー層です。たとえば高齢層や固定電話のみのユーザーも利用する可能性があるサービスでは、SMS認証をベースにしながらも、音声認証(IVR)を用意するなど、実際に認証をおこなうユーザーを想定して設計を行うことが大切です。
注意点②:パスワードポリシーを多要素認証前提で見直す
多要素認証を導入することを決めたら、現在のパスワードポリシーを見直す必要があります。IDとパスワードのみの認証の場合、セキュリティ強度を上げるために、パスワードの頻繁な変更強制や過度に複雑なパスワードの設定を求めていることがあります。これらはメモ書き・使い回しを助長し、かえって漏洩につながる可能性が高まります。
多要素認証の導入を決定したら、NIST SP 800-63-4推奨の「長いパスフレーズ+MFA」に切り替えるよう、パスワードポリシーを見直しましょう。定期変更強制や過度に複雑な条件はこのタイミングで廃止しましょう。
注意点③:利用者への周知を導入前から計画する
多要素認証を導入するとどんな手法であれ、ユーザーの作業は増えます。そのため目的・操作方法を、事前に利用者へ周知を行うことが大切です。また導入後も操作方法やよくあるトラブルをFAQとして整備し、ユーザー自身でストレスなく認証ができるように、準備を行いましょう。
またこのような準備を行ったとしても、「ログインできない」という問い合わせがヘルプデスクに多く入る可能性があります。そのためヘルプデスクと連携し、導入直後の問い合わせ急増に備えたサポート体制を整えましょう。
注意点④:デバイス紛失・機種変更時の復旧フローを設計する
所有要素・整体要素の認証方式を取り入れている場合、デバイスをなくしてしまったり、壊して修理に出している際には、正規ユーザーであってもアカウントにアクセスすることができなくなります。またスマートフォンの機種変更時に正式な手続きを忘れて、デバイスを手放してしまうと、同様にアクセスができなくなります。
対策として初期設定時にバックアップコードを発行し、デバイスが手元にない際に利用できるようにユーザーに周知することが大切です。また管理者による一時解除フローと機種変更時の引き継ぎ手順のマニュアルも準備しておきましょう。
注意点⑤:多要素認証を多層防御の一部として位置づける
多要素認証は極めて強力な対策ですが、万が一認証が突破される可能性も考慮しておく必要があります。多要素認証はあくまでも多要素防御の一部であり、それ以外の防御策を組み合わせる設計が不可欠です。
多要素認証以外の防御策として、以下が考えられます。
- アクセス権限の最小化(ログイン後に操作できる範囲を絞る)
- 操作ログの記録・監査(不審な操作を早期に検知する)
- デバイス管理(MDM等でアクセス元端末のセキュリティ状態を確認する)
- マルウェア対策(認証情報を盗む仕組み自体への対策)
近年フィッシングをはじめとする不正アクセスの手段はより高度になっています。そのためセキュリティ対策も破られる可能性があることを考慮することが重要です。
鈴木 伸吾 (監修)
導入後はログインできない利用者からの問い合わせが増えやすくなります。混乱を防ぐには、リカバリーコードやバックアップ認証手段を事前に用意しておくことが重要です。技術面だけでなく例外時の運用設計まで含めて準備しておきましょう。
NTT CPaaSで対応できること
多要素認証の導入で工数がかかるのは「ワンタイムパスワードの生成・照合ロジックの開発」と「複数チャネルとの接続」の2点です。NTT CPaaSはこの両方をAPIで一括提供しており、既存システムへの後付け実装を最小限の工数で完了できます。
| 確認ポイント | NTT CPaaS |
|---|---|
| SMS到達率 | 国内主要4キャリアと直接接続。海外ルート経由による不達リスクなし |
| 認証ロジックAPI | OTP生成・照合を追加料金なしで提供。認証ロジックをゼロから開発する必要がない |
| 対応チャネル | SMS・音声通話・メールの3チャネルを一括提供。固定電話ユーザーへの音声認証もカバー |
| グローバル対応 | 200以上の国と地域への送信に対応 |
| トライアル | 60日間の無料トライアル(即日アカウント発行)。本番前に到達率・既存システムとの親和性を検証できる |
サービス

▶ NTTグループの二要素認証(2FA)API|OTP生成・照合機能を無料提供
SMS・音声・メールによる二要素認証(2FA)をAPIで簡単に導入。ワンタイムパスワード(OTP)の生成・照合機能を無料で提供し、配信から本人確認までを一括実装。不正ログイン対策と開発工数の大幅削減を実現します。
まとめ——認証設計を見直す前に確認すること
「二段階認証を入れているから安全」とは言い切れません。組み合わせる要素の種類が同じ場合、セキュリティ強度は想定より低くなります。
- MFAの核心は「異なる種類の要素を組み合わせること」。同種の重ね合わせは多要素認証に該当しない
- 実務の標準解は「パスワード+SMS認証」。固定電話ユーザーへのフォールバックとして音声認証(IVR)を用意する構成が合理的
- 5つの注意点(方式選定・パスワードポリシー見直し・周知・復旧フロー・多層防御)は導入前に整備しておく
- NTT CPaaSはOTP生成・照合APIと3チャネル対応を一括提供。認証成功料なし・60日無料トライアルから開始可能
よくある質問
パスワード+秘密の質問は多要素認証になりますか?
なりません。どちらも知識要素(本人が知っている情報)であるため、異なる種類の要素を組み合わせるという多要素認証の定義を満たしません。二段階認証には該当しますが、フィッシングや情報漏洩で一方が突破されると、もう一方も同じ手口で破られるリスクがあります。
SMS認証だけで十分なセキュリティ強度がありますか?
一般的なBtoCサービスでは、パスワード単体よりも大幅に安全で、利便性とのバランスも取れた選択肢です。ただしSIMスワッピングなどの高度な攻撃を想定する場合は、認証アプリ(TOTP)やFIDO2ベースの生体認証との組み合わせを検討してください。
スマートフォンを持たないユーザーへの対応は?
音声認証(IVR)が有効です。固定電話があれば、スマートフォンなしで多要素認証を実施できます。NTT CPaaSはSMS・音声・メールの3チャネルを一括提供しているため、ユーザー層に合わせた認証手段を選択式で用意できます。
NTT CPaaSを、
60日間無料でお試しください
・SMS・Voice・メールを本番同様に無料で検証
・全API機能に即日アクセス有料プランと同一環境
・国内開発者向けに最適化された日本語ガイド
コミュニケーション・プラットフォームサービス部 部長
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
「NTT CPaaS」の事業責任者および技術統括として、APIを活用した企業のDX推進とコミュニケーション変革を牽引。NTTグループの通信基盤を活かした次世代プラットフォームの構築を指揮している。 また、通信の利便性と安全性を両立させる専門家として、フィッシング対策協議会のメンバーに参画。詐欺情報の分析や被害抑制に向けた活動を通じ、安心・安全なデジタル社会の実現に寄与している。
2026.05.15
鈴木 伸吾 (監修)
二段階認証でも、同じ知識要素を重ねただけでは十分な認証強度を確保できない場合があります。情報が漏えいした際のリスクを抑えるには、認証回数よりも「異なる種類の要素を組み合わせること」が重要です。