金融サービスの認証システムにパスキーとメール APIを導入。トラブルなくメール認証を導入し、セキュリティ強化を実現
1950年に創業、 東証プライム市場に上場し、日本で唯一の証券金融会社である、日本証券金融株式会社。同社が個人投資家向けに手掛けるオンライン完結型の証券担保ローン「コムストックローン」において、ログイン時のワンタイムパスワード送信のためにAPI利用されているのが「NTT CPaaS」のメール API です。パスキー認証を利用できないお客さまへの本人認証として、導入のきっかけや具体的な活用方法、得られた成果について、リテール営業部 副部長の高野氏と、同部ネットビジネス課 中静氏にお伺いしました。
課題
- ID・パスワードだけの認証方式では、フィッシング詐欺対策として不十分だった
- パスキー認証に対応できないお客さまが今まで通りにログインできなくなる懸念があった
- セキュリティを高めるほどお客さまの手間が増え、利便性低下への懸念があった
成果
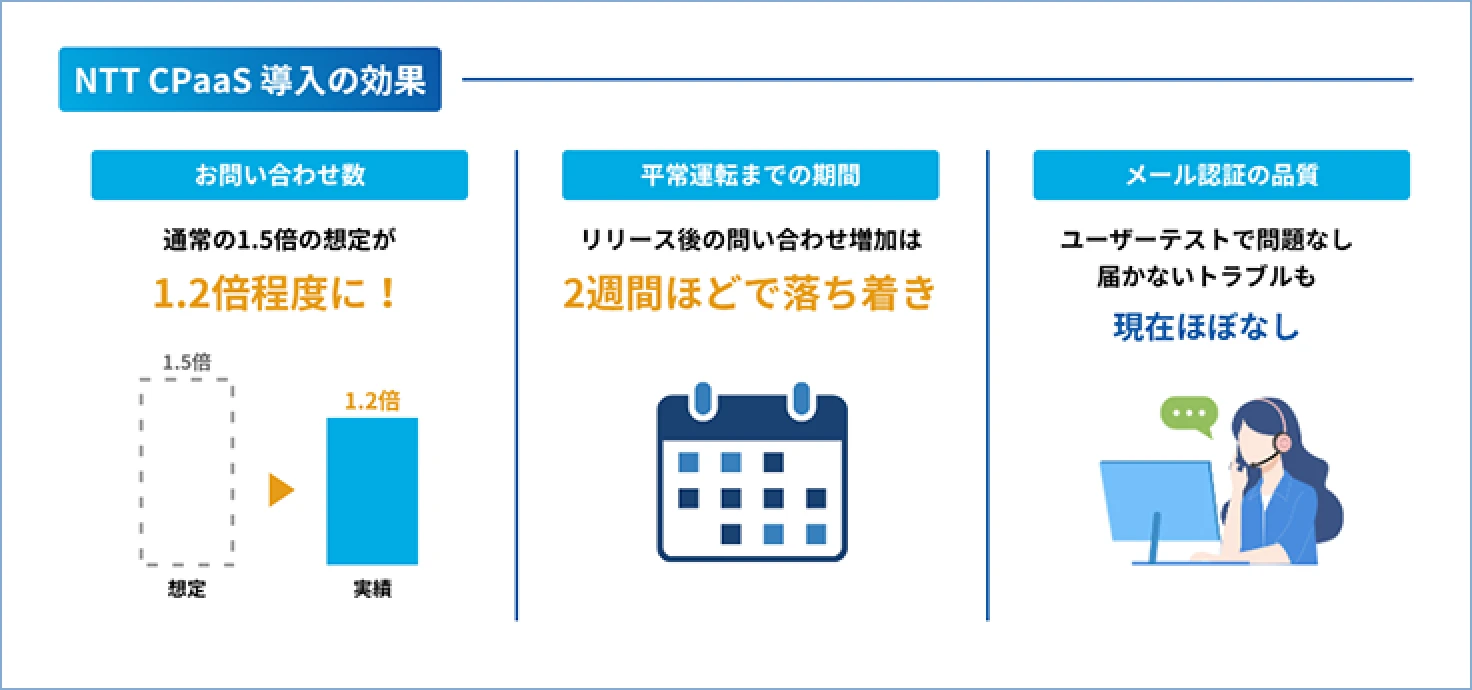
- 問い合わせは5割増を想定していたが2割増にとどまり、約2週間で平常運転に
- 社内ユーザーテストではメール認証の不具合ゼロ。不達エラーも発生していない
- メール認証の開発がスムーズに進み、難所だったパスキー認証の調整に集中できた
この事例に近い活用法について相談してみませんか?
同様の課題をお持ちの場合や、自社での活用イメージを具体化したい方は、お気軽にご相談ください。 事例に基づいたご提案をいたします。
日本で唯一の証券金融会社。個人投資家向けに、オンライン完結型の証券担保ローンを提供
貴社の事業内容と、お二人のご担当について教えてください。
高野氏:当社は、日本で唯一、金融商品取引法に基づく貸借取引業務の免許を持つ証券金融会社です。証券会社の信用取引を支える役割を担っており、日本の証券市場における重要なインフラのひとつとなっています。コーポレートメッセージとして「Be unique. Be a pioneer. 唯一をつくる、開拓者であれ。」を掲げており、証券金融会社としての専門性を磨き、証券市場の発展や安定化に貢献するための事業を展開しています。
証券金融とは、株式などの有価証券や資金を貸し借りできるようにすることで、証券市場が円滑に機能するよう支える仕事です。お金が必要な方に株式を担保に資金をお貸しし、反対に株式が必要な方に資金を担保に株式をお貸ししています。主な取引先は証券会社や銀行などの金融機関ですが、株式をお持ちの個人のお客さま向けにもサービスを提供しています。
私はリテール営業部で個人向けの証券担保ローンの統括と、システム案件など各案件の企画・設計を担当しています。
中静氏:高野と同じくリテール営業部のネットビジネス課に所属し、個人向けの証券担保ローン「コムストックローン」の運用など日々の実務に携わっています。具体的には、ローンのお申し込みの審査から契約締結、融資の実行まで、主に運用面全般に携わっているほか、お客さまからのお電話やメールでの問い合わせにも対応しています。
NTT CPaaSを導入いただいた「コムストックローン」について教えてください。
中静氏:お客さまが保有されている上場株式等を担保に、融資申込から最短即日で資金調達いただけるローンサービスです。保有株を売却する必要はないため、配当や株主優待といった株主としての権利を失わないまま資金を調達することができます。また、融資金の使途は自由となっていることも大きな特徴で、株式の追加投資、不動産や自動車の購入、教育資金への活用などさまざまな用途でご利用いただいています。
オンライン完結型であるという利便性の高さも大きな特徴です。スマートフォンやパソコンから手軽にお申し込みいただき、審査や融資の実行までオンラインで完結します。
どのようなお客さまにご利用いただいているのでしょうか。
高野氏:当社のコムストックローンは、富裕層の方から一般の方まで、幅広い層の方にご利用いただいておりますので、そういったサービスとしての敷居の低さ、親和性はひとつの特徴かと考えています。最近は株式市場の堅調やNISA制度の浸透もあって、以前よりも若い世代の方からのお申し込みも増えてきています。
フィッシング詐欺による証券口座の乗っ取りが社会問題に。ID・パスワードだけでは不十分
2025年以降、フィッシング詐欺による証券口座の乗っ取りが社会的な問題となりました。フィッシング詐欺の脅威と企業としての対策について、どのようにお考えでしたか。
高野氏:2025年の初頭から、証券業界で急激にフィッシング詐欺や不正売買の被害が拡大したことを受けて、業界全体で何とかしなければという機運が高まり、業界団体や金融庁、証券会社が一体となって対策を進めてきました。
当社に限って言えば、フィッシング詐欺による被害は確認されていません。ただ、証券会社においては、フィッシング詐欺で不正売買が行われたケースも報告されており、フィッシング詐欺の脅威を身近には感じていました。経営層も、証券会社と足並みを揃え、しっかり対策していく方針を固めていました。
こうした背景のもと決定したのが、生体認証などを用いたパスキー認証を導入し、推奨していくという方針です。2025年から2026年にかけて大手の証券会社が相次いでパスキー認証を導入し、金融庁も認証方式の見直しを求める動きを強めていたタイミングでの決定でした。
従来のログインID・パスワードによる認証には、どのような課題があったのでしょうか。
高野氏:ログインIDとパスワードがあればログインできるという、基本的にはシンプルな仕組みです。近年では、ブラウザの保存機能などを活用してログインするお客さまも増えています。
利便性が高い反面、端末を変更した際にIDやパスワードが分からなくなってしまったり、家族などと端末を共有している場合には本人以外でもログインできてしまったりする可能性があります。そのため、利用者の利便性と安全性の両立という観点では、ID・パスワードのみの認証には一定の課題がありました。
当社ではこれまでもセキュリティに関する注意喚起を継続してきましたが、利用者の意識に依存する対策だけでは限界があります。安全性をより高い水準で確保するためには、認証方式そのものを見直し、なりすましや不正利用を防ぐ仕組みを導入する必要がありました。
セキュリティの強化とお客さまの使いやすさの両立という観点では、どのような姿を目指しましたか。
高野氏:セキュリティの強化とお客さまの利便性とのトレードオフはどうしても発生してしまいます。そのため、なるべく違和感がない、導入しやすい認証を意識して設計を行いました。その点は経営層もかなり気にしており、会社都合ではなく顧客重視でパスキー認証の導入を進めるように、との指示を受けていました。
パスキーを使えないお客さまにも必ず届く。メールによるワンタイムパスワード認証を併設
2026年2月の導入予告の時点から、パスキーとメールで送信するワンタイムパスワードをあわせて提供する方針を示されています。この二本立ての設計とした考え方を教えてください。
高野氏:まず大前提として、ログインID・パスワードに加えて、フィッシング耐性のある多要素認証としてパスキーの導入が必須だと考えていました。ただ、パスキー認証がすべてのお客さまにスムーズに受け入れられるかというと、そうではありません。認証のやり方や端末の設定に不慣れな方にも配慮するため、メールでの認証も用意しました。
そもそもパスキー登録時にはメールによる認証を通過する必要があります。メール認証は、パスキーを使う方も使わない方も、すべてのお客さまが必ず通過する土台です。そのうえで、より高いセキュリティ水準を保つ手段としてパスキーを推奨するという二本立ての設計としました。
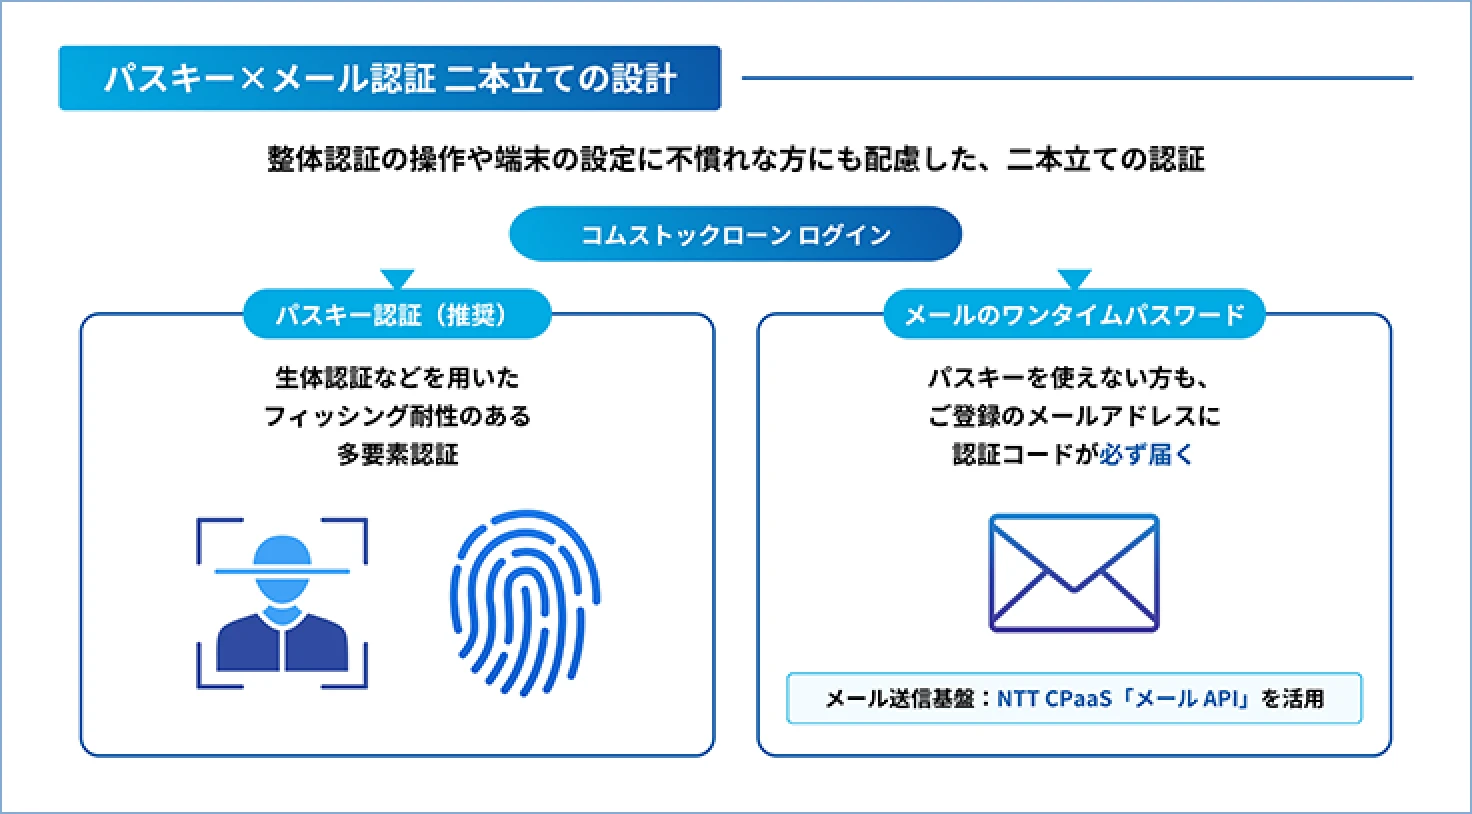
パスキー認証を利用できないお客さまには、どのようなケースがあるのでしょうか。
中静氏:たとえば、端末やOSが古くて指紋・顔認証、PINコードなどに対応していない機種をお持ちの方や、機種変更の際にパスキーを設定し直していない方ですね。あとは幅広い年齢の方にご利用いただいておりますので、パソコンやスマートフォンの操作がそれほど得意ではない方もいらっしゃいます。
認証手段にはいくつかの選択肢が考えられるなかで、メールによるワンタイムパスワードを採用した理由は何だったのでしょうか。
高野氏:電話認証やSMS認証も検討はしていましたが、お客さまにとって認証の仕組みが複雑になりすぎてしまいます。また、コムストックローン自体がインターネット型の商品であり、メールアドレスが使えることがご利用の条件になっていたため、メールであれば絶対にお客さまに届くという背景もありました。お客さま情報として電話番号も登録いただいてはいるのですが、メールの方が確実性が高いと判断しています。
メール配信の基盤として、NTT CPaaSのメール APIを採用された経緯を教えてください。
高野氏:当社でパスキー認証とメール認証の仕様と要件定義を固め、当社のサービス開発をお願いしているパートナー企業に伝えたところ、提案いただいたのがNTT CPaaSのメール APIでした。NTT CPaaSの選定理由は、やはり金融業界での導入実績があり、信頼できたことです。パートナー企業でも開発実績があったことで、確実に導入、運用できると判断し、採用を決定しています。
問い合わせ増加は1.5倍の想定が、1.2倍程度に。メール認証はスムーズに進行し、パスキー導入にリソースをかけられた
開発はどのように進行しましたか。
高野氏:大きく2つのフェーズに分かれており、2026年5月にログイン時の多要素認証を、6月に融資のお申し込みやお客さま情報の変更といった重要な操作時の多要素認証を開発しました。並行して約款の改正やお客さまへの通知も行っており、タイトなスケジュールでの進行となりました。
開発で苦労された点をお聞かせください。
高野氏:パスキー側のユーザビリティには苦労しましたが、その一方でメール認証は全く問題なく導入できました。NTT CPaaSには他社での導入実績が豊富にあり、開発をお願いしたパートナー企業も開発の勝手がわかっていたことで、パスキー認証の開発やその他の業務に集中できています。また、NTT CPaaSに関する問い合わせにはすぐ回答をいただけたとパートナー企業から聞いています。
導入前に懸念していたことはありましたか。
高野氏:認証メールが迷惑メールに振り分けられないか、認証コードの到着までに時間がかからないかは気にしていました。そこでリリース前に社内でユーザーテストを行ったのですが、全く問題ありませんでした。
メール到着までの時間も想定内です。運用面では、ワンタイムパスワードをどれだけ送ったか、エラーが出ていないかという情報を取得できるよう設計していただき、定期的に状況を把握することができています。
中静氏:導入後、「メールが届かない」というお問い合わせをいただくこともあるのですが、迷惑メールへ振り分けられてしまっていたケースや、別のメールアドレスを登録されていたケースなどがほとんどです。
リリース後のお客さまからの反応はいかがでしたか。
高野氏:最初は問い合わせが多いかなと身構えていましたが、思ったより少なかったです。通常の問い合わせ数の1.5倍程度の増加を想定していたのですが、フタを開けてみると1.2倍程度に収まっています。
問い合わせ数の増加も2週間ほど経つと落ち着き、そこまで対応に追われることもありませんでした。電話が鳴り止まないということもなく、問題なく対応できるレベルで推移しました。パスキー認証についての問い合わせ数も想定よりも少なく、セキュリティ向上とユーザビリティの両立を実現する認証基盤が構築できたのではないかと安堵しているところです。
セキュリティ対策に終わりはない。メール認証をベースに、パスキー認証への移行を推進
今後の展望を教えてください。
高野氏:セキュリティ対策は、常に終わりがありません。何か画期的な仕組みやシステムを導入すれば完成するものではなく、日々新しい情報をキャッチアップし、高度化・複雑化する攻撃に対処し続けなければいけないと考えています。
当面の目標としては、メール認証をベースにしながらも、パスキー認証を標準としていきたいですね。また、今回は見送ったSMS認証なども検討し、お客さまにとって使いやすいサービスを維持しつつ、セキュリティ対策を進めていきます。このセキュリティ対策とユーザビリティの両立は、経営も意識しているポイントであり、現場の私たちがしっかり応えていきたいですね。
セキュリティの強化とお客さまの使いやすさの両立に取り組む企業のご担当者へ、メッセージをお願いします。
高野氏:お客さまの利便性を損なわないためにも、シンプルに分かりやすく、というバランス感覚が大事です。今回スムーズにNTT CPaaSによるメール APIを導入できたのも、このバランス感を意識していたからだと考えています。
中静氏:導入前にできていたことが、導入後も当たり前にできることがお客さまにとって大事だと思いながら進めてまいりました。導入後の使い勝手を想定しながら検証をしたり、お客さまの目線に立って操作の画面を考えたりといった工夫が、今振り返ってみて良かった点かなと思っています。
会社名
業種
金融
利用用途
本人認証 API連携
課題
ログイン時のセキュリティ強化 顧客への確実な連絡の実現
お使いの製品
インタビューにご協力いただいた方
リテール営業部 ネットビジネス課
副部長 高野 健太郎 様
部長代理 中静 空 様